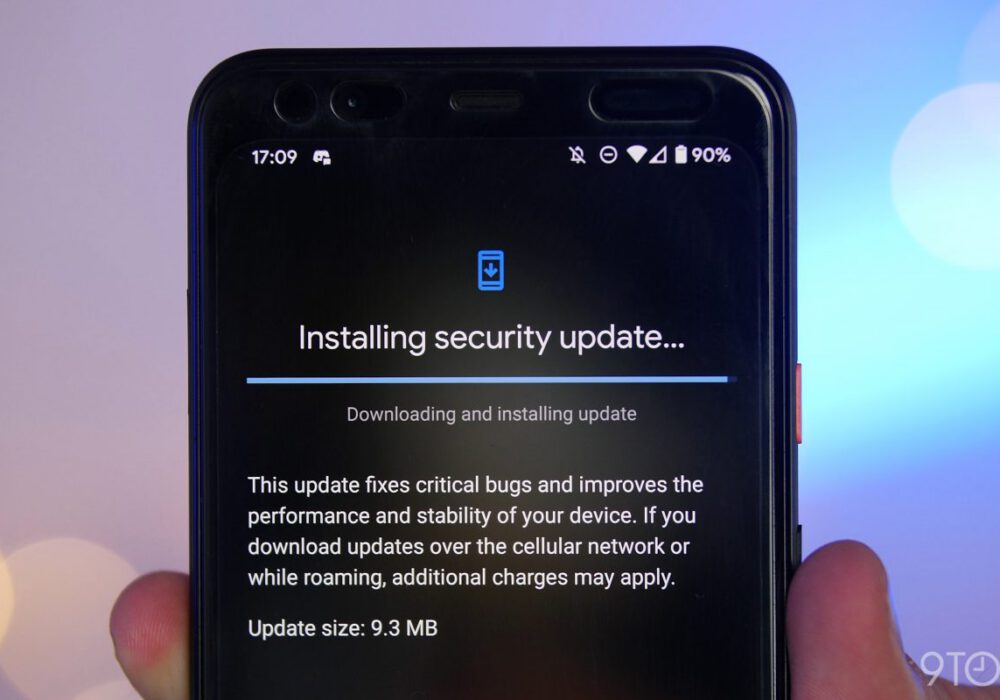
पैच एक सॉफ्टवेयर घटक है जिसे किसी डिवाइस पर इंस्टॉल किया जाता है और यह फाइलों या डिवाइस सेटिंग्स को संशोधित करता है। पैच आमतौर पर डिवाइस या सॉफ्टवेयर समाधान में मौजूद किसी समस्या को ठीक करने के लिए जारी किए जाते हैं। कई बार, पैच विक्रेताओं द्वारा किसी गंभीर सुरक्षा बग या खामी को दूर करने के लिए जारी किए जाते हैं।
कमर्शियल-ऑफ-द-शेल्फ (सीओटी) सॉफ्टवेयर खरीदने से एक स्थिर विकास चक्र सुनिश्चित होता है जिसमें आपके व्यवसाय में चल रहे सॉफ्टवेयर के लिए पैच शामिल होते हैं। ध्यान रखें कि सभी सॉफ्टवेयर का जीवनकाल समाप्त हो सकता है और उनका समर्थन भी समाप्त हो सकता है, जिसका अर्थ है कि सॉफ्टवेयर डेवलपर समस्याओं को ठीक करने के लिए पैच जारी करना बंद कर देगा। ऐसी स्थिति में, आपको अपने आईटी इंफ्रास्ट्रक्चर के लिए पैच प्राप्त करना जारी रखने के लिए हार्डवेयर या सॉफ्टवेयर के अधिक नवीनतम संस्करण में अपग्रेड करना होगा।
स्रोत: एनआईएसटी
अतिरिक्त जानकारी: सिक्योरिटी पैच क्या है? वल्नरेबिलिटी मैनेजमेंट क्या है?
संबंधित शब्द : कमर्शियल-ऑफ-द-शेल्फ (सीओटीएस) सॉफ्टवेयर , एंड-ऑफ-लाइफ और एंड-ऑफ-सपोर्ट , सॉफ्टवेयर लाइफ साइकिल डेवलपमेंट
छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को अपने सभी उपकरणों और उपयोग में आने वाले सॉफ़्टवेयर समाधानों में सॉफ़्टवेयर पैचिंग के लिए ज़िम्मेदार व्यक्ति की आवश्यकता होती है। यह उनका अपना कर्मचारी या कोई तीसरा पक्ष, जैसे आपका प्रबंधित सेवा प्रदाता (एमएसपी) हो सकता है। (साइबर सुरक्षा परिपक्वता मॉडल (सीएमएम) स्तर 3)
परिपक्व SMBs को भी एक ऐसी प्रक्रिया की आवश्यकता होती है जो किसी गंभीर जोखिम या भेद्यता की पहचान होने पर, आपके संगठन पर पड़ने वाले खतरों को कम करने के लिए, एक दोहराने योग्य प्रक्रिया का मार्गदर्शन करे। भेद्यताओं से निपटने के लिए एक दोहराने योग्य और सहमत प्रक्रिया का होना किसी भी मज़बूत साइबर सुरक्षा कार्यक्रम का हिस्सा है। (CMM स्तर 3)
किसी भी साइबर सुरक्षा कार्यक्रम में कमजोरियों को पैच करने की प्रक्रिया के अलावा, परिपक्वता का अगला स्तर आपके नेटवर्क में कमजोरियों, गायब पैच, जोखिमग्रस्त हार्डवेयर और असुरक्षित कॉन्फ़िगरेशन का परीक्षण करने की प्रक्रिया है। इसे भेद्यता स्कैनिंग के रूप में जाना जाता है और यह उन छोटे और मध्यम आकार के व्यवसायों (SMB) के लिए सबसे अधिक फायदेमंद है जिनके पास साइबर सुरक्षा परिपक्वता के पैमाने पर अगले चरण के रूप में पैचिंग और भेद्यता प्रबंधन के लिए मज़बूत प्रक्रियाएँ हैं। (सीएमएम स्तर 4)
अधिकांश SMBs पैच और भेद्यता प्रबंधन से संबंधित साइबर सुरक्षा परिपक्वता मॉडल पर स्तर 4 से आगे कभी नहीं बढ़ पाएंगे। हालाँकि, आपकी जानकारी के लिए बता दें कि CMM स्तर 5 प्राप्त करने का एक तरीका एक नेटवर्क एक्सेस कंट्रोल समाधान लागू करना है जो पैच स्तरों, डिवाइस की सुरक्षा को मज़बूत करने और एजेंटों की निगरानी के लिए डिवाइस के वास्तविक समय के आकलन के आधार पर आपके नेटवर्क से कनेक्ट होने वाले उपकरणों को अनुमति देता है या नहीं। आपके सामान्य SMB के लिए यह एक अच्छा निवेश विचार नहीं है।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।