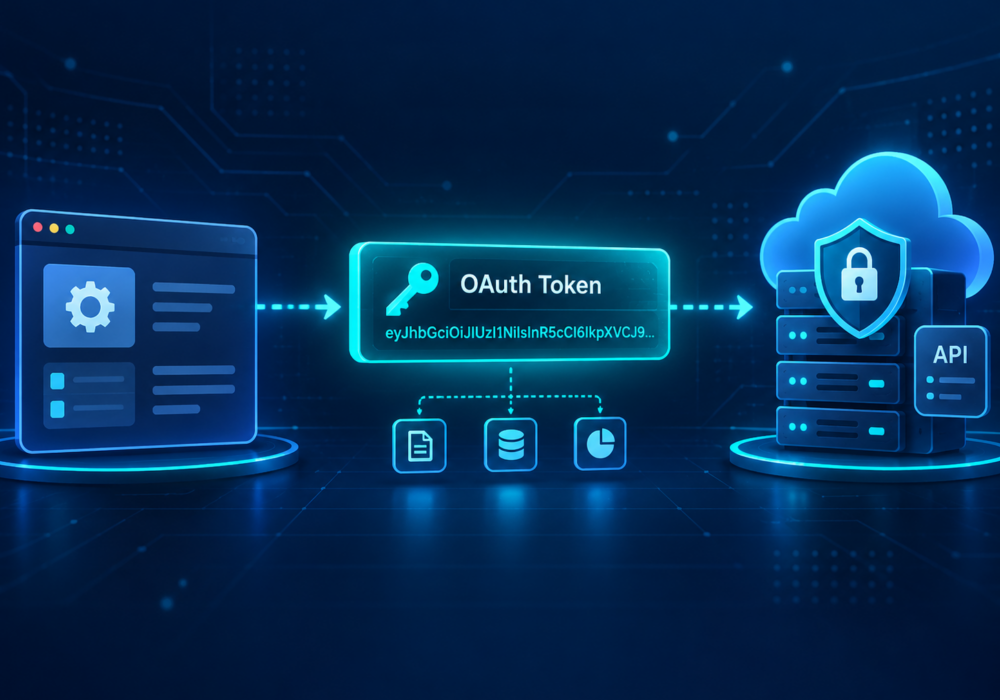
OAuth टोकन एक डिजिटल क्रेडेंशियल है जो किसी एप्लिकेशन को उपयोगकर्ता के पासवर्ड को जाने बिना उपयोगकर्ता या सेवा की ओर से विशिष्ट संसाधनों तक पहुंचने की अनुमति देता है।
OAuth का उपयोग आमतौर पर तब किया जाता है जब कोई व्यक्ति एक एप्लिकेशन को दूसरे से कनेक्ट करता है।
उदाहरण के लिए, एक शेड्यूलिंग एप्लिकेशन किसी उपयोगकर्ता के कैलेंडर को पढ़ने की अनुमति मांग सकता है। उपयोगकर्ता द्वारा अनुरोध को स्वीकृत करने के बाद, एक OAuth टोकन जारी किया जा सकता है जो शेड्यूलिंग एप्लिकेशन को स्वीकृत कार्यों को करने की अनुमति देता है।
सामान्य OAuth टोकन में निम्नलिखित शामिल हैं:
टोकन से जुड़ी अनुमतियाँ यह निर्धारित करती हैं कि एप्लिकेशन क्या कर सकता है।
OAuth आधुनिक क्लाउड अनुप्रयोगों को कनेक्ट करना आसान बनाता है, लेकिन कर्मचारी यह पूरी तरह से समझे बिना अनुप्रयोगों को अधिकृत कर सकते हैं कि वे किन चीजों तक पहुंच सकते हैं।
समय के साथ, संगठन ऐसे तृतीय-पक्ष एप्लिकेशन जमा कर सकते हैं जो कर्मचारियों द्वारा उनका उपयोग बंद करने के लंबे समय बाद भी कंपनी खातों तक पहुंच बनाए रखते हैं।
एसएमबी को चाहिए:
न्यूनतम विशेषाधिकार का सिद्धांत अनुप्रयोगों पर भी उसी प्रकार लागू होना चाहिए जैसे यह उपयोगकर्ताओं पर लागू होता है।
माइक्रोसॉफ्ट 365, गूगल वर्कस्पेस और अन्य क्लाउड वातावरणों का प्रबंधन करते समय एमएसपी को ओएऑथ टोकन को समझना चाहिए।
पहचान सुरक्षा जांच के दौरान, तकनीशियनों को यह निर्धारित करना चाहिए कि क्या कोई संदिग्ध एप्लिकेशन या प्राधिकरण अनुदान मौजूद हैं।
पासवर्ड रीसेट करने के अलावा, दुर्भावनापूर्ण या अनावश्यक OAuth एक्सेस को रद्द करना भी आवश्यक हो सकता है।
MSP ग्राहकों को तृतीय-पक्ष SaaS अनुप्रयोगों के लिए अनुमोदन प्रक्रिया स्थापित करने और मौजूदा एकीकरणों की नियमित रूप से समीक्षा करने में भी मदद कर सकते हैं।
OAuth एप्लिकेशन को आपका पासवर्ड साझा किए बिना संसाधनों तक पहुंचने की अनुमति देता है।
यह उपयोगी है, लेकिन इसका मतलब यह है कि एप्लिकेशन अनुमतियाँ स्वयं मूल्यवान क्रेडेंशियल हैं। उपयोगकर्ताओं और प्रशासकों को केवल वही पहुँच प्रदान करनी चाहिए जिसकी किसी एप्लिकेशन को वास्तव में आवश्यकता हो।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।