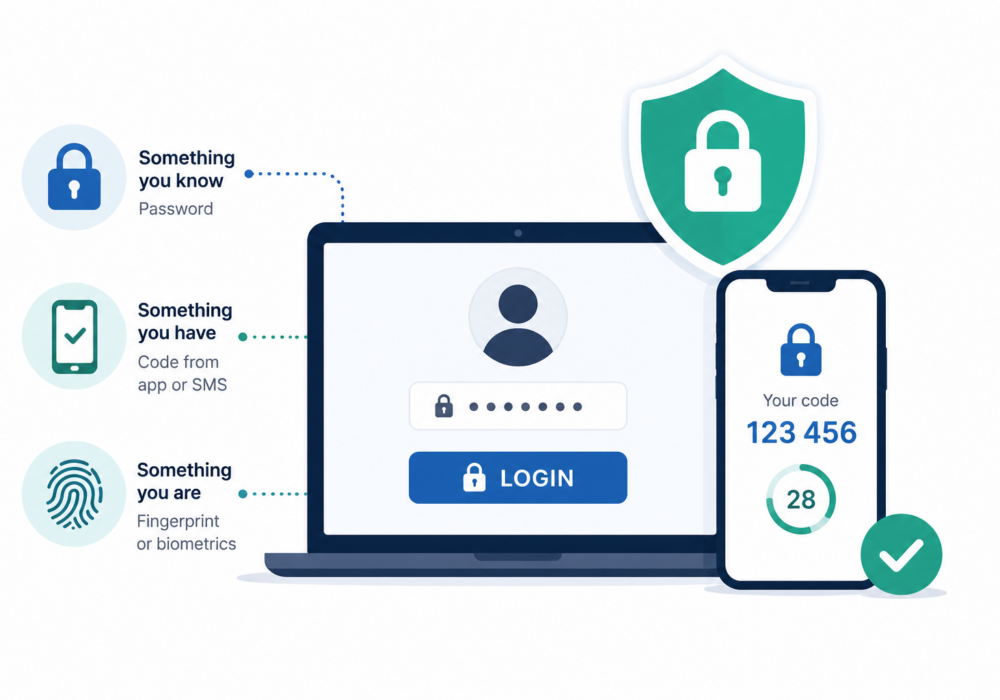
मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) एक सुरक्षा विधि है जिसमें उपयोगकर्ताओं को किसी खाते या सिस्टम तक पहुंच प्राप्त करने से पहले दो या अधिक प्रमाणीकरण कारकों का उपयोग करके अपनी पहचान सत्यापित करनी होती है । केवल पासवर्ड पर निर्भर रहने के बजाय, एमएफए अनधिकृत पहुंच को बहुत कठिन बनाने के लिए सत्यापन के कई रूपों को जोड़ता है।
प्रमाणीकरण कारक आमतौर पर तीन श्रेणियों में आते हैं:
यदि कोई साइबर अपराधी पासवर्ड चुरा भी लेता है, तो आमतौर पर वह दूसरे फैक्टर के बिना खाते तक पहुंच नहीं सकता है।
द्वितीय प्रमाणीकरण कारकों के उदाहरणों में शामिल हैं:
छोटे और मध्यम आकार के व्यवसायों के लिए, पासवर्ड की सुरक्षा में सेंधमारी साइबर हमलों के प्रमुख कारणों में से एक बनी हुई है, जिनमें रैंसमवेयर और बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी) शामिल हैं। मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) हमलावरों को चोरी किए गए क्रेडेंशियल्स के माध्यम से लॉग इन करने से रोककर इस जोखिम को काफी हद तक कम कर देता है।
लाभों में शामिल हैं:
कई लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) को सक्षम करना सबसे सरल और सबसे प्रभावी साइबर सुरक्षा सुधारों में से एक है जिसे वे कर सकते हैं।
मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) उच्च मूल्य वाले लक्ष्य होते हैं क्योंकि वे कई ग्राहक परिवेशों का प्रबंधन करते हैं। एक समझौता किया गया प्रशासक खाता दर्जनों - या यहां तक कि सैकड़ों - ग्राहकों को प्रभावित कर सकता है।
MFA निम्नलिखित तरीकों से MSPs की मदद करता है:
कई साइबर बीमा प्रदाता और साइबर सुरक्षा फ्रेमवर्क अब मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) को एक बुनियादी सुरक्षा आवश्यकता मानते हैं।
सुरक्षा को अधिकतम करने के लिए:
मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) पासवर्ड को अतिरिक्त सुरक्षा प्रदान करता है, जबकि पासकीज़ पासवर्ड को पूरी तरह से प्रतिस्थापित करने के लिए डिज़ाइन की गई हैं । संगठनों को उन सभी जगहों पर एमएफए का उपयोग जारी रखना चाहिए जहां पासकीज़ उपलब्ध नहीं हैं और जैसे-जैसे एप्लिकेशन पासकीज़ का समर्थन करना शुरू करते हैं, उन्हें अपनाना चाहिए।
मल्टी-फैक्टर ऑथेंटिकेशन (एमएफए) खाता सुरक्षा उल्लंघनों से बचाव के सबसे प्रभावी उपायों में से एक है। लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, यह अतिरिक्त सत्यापन चरण के साथ खातों की सुरक्षा करके फ़िशिंग और रैंसमवेयर के जोखिम को काफी हद तक कम करता है। एमएसपी के लिए, एमएफए विशेषाधिकार प्राप्त पहुंच की सुरक्षा, ग्राहक परिवेश की सुरक्षा और आधुनिक साइबर सुरक्षा मानकों को पूरा करने के लिए आवश्यक है। यह उन्नत सुरक्षा समाधान प्रदान करता है और घटनाओं में बदलने से पहले ही खतरों की पहचान करके निरंतर साइबर सुरक्षा मूल्य प्रदर्शित करता है।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।