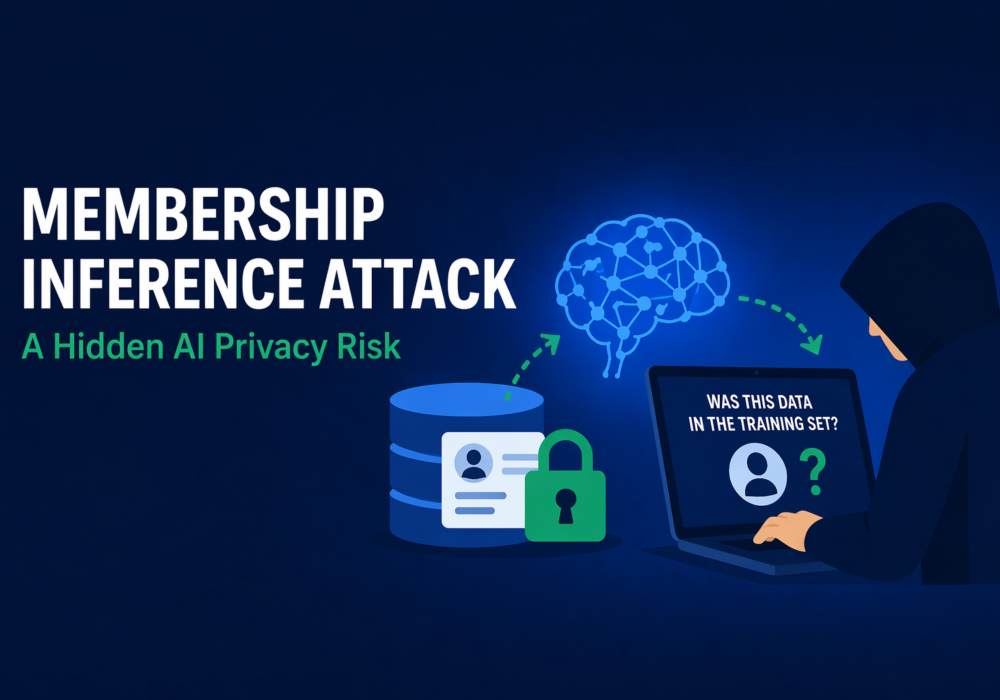
सदस्यता अनुमान हमला मशीन लर्निंग से संबंधित एक गोपनीयता हमला है जिसमें हमलावर यह पता लगाने की कोशिश करता है कि किसी विशिष्ट व्यक्ति का डेटा, रिकॉर्ड या उदाहरण किसी एआई या एमएल मॉडल के प्रशिक्षण डेटासेट में शामिल था या नहीं। एनआईएसटी इसे डेटा गोपनीयता हमले के रूप में परिभाषित करता है जिसका उपयोग यह निर्धारित करने के लिए किया जाता है कि कोई डेटा नमूना मॉडल के प्रशिक्षण सेट का हिस्सा था या नहीं। ओडब्ल्यूएएसपी भी इसे मशीन लर्निंग सुरक्षा जोखिम मानता है क्योंकि मॉडल कभी-कभी उस डेटा के बारे में सुराग प्रकट कर सकता है जिस पर उसे प्रशिक्षित किया गया था।
यह इसलिए महत्वपूर्ण है क्योंकि भले ही हमलावर मूल प्रशिक्षण डेटा को सीधे तौर पर न देख पाए, लेकिन किसी व्यक्ति के रिकॉर्ड के शामिल होने की जानकारी मिलने से संवेदनशील जानकारी उजागर हो सकती है। उदाहरण के लिए, इससे पता चल सकता है कि कोई व्यक्ति किसी चिकित्सा, वित्तीय, कानूनी या आंतरिक व्यावसायिक डेटासेट का हिस्सा था। NIST के AI जोखिम दिशानिर्देश में सदस्यता अनुमान को उन सुरक्षा और गोपनीयता जोखिमों में से एक के रूप में उजागर करते हैं जिनका संगठनों को AI प्रणालियों में ध्यान रखना चाहिए।
छोटे और मध्यम आकार के व्यवसायों के लिए, सदस्यता अनुमान हमला एक चेतावनी है कि एआई उपकरणों या कस्टम मशीन लर्निंग मॉडल का उपयोग गोपनीयता जोखिम पैदा कर सकता है यदि प्रशिक्षण के लिए ग्राहक, कर्मचारी या व्यवसाय से संबंधित संवेदनशील डेटा का उपयोग किया जाता है। भले ही मॉडल देखने में हानिरहित लगे, लेकिन यह प्रशिक्षण डेटा में कौन या क्या शामिल था, इसके बारे में संकेत लीक कर सकता है।
व्यवहारिक दृष्टि से, लघु एवं मध्यम आकार के व्यवसायों को यह समझना चाहिए कि:
मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) के लिए, सदस्यता अनुमान संबंधी हमले आंतरिक रूप से और क्लाइंट परिवेशों में दोनों ही दृष्टियों से महत्वपूर्ण हैं। यदि कोई एमएसपी संवेदनशील क्लाइंट डेटा पर प्रशिक्षित एआई सिस्टम बनाता है, तैनात करता है, प्रबंधित करता है या उसकी अनुशंसा करता है, तो यह जोखिम रहता है कि हमलावर यह जांच कर सकें कि विशिष्ट रिकॉर्ड उस प्रशिक्षण सेट में शामिल थे या नहीं। चूंकि एमएसपी अक्सर कई क्लाइंट्स को संभालते हैं, इसलिए एआई डेटा को संभालने की खराब प्रथाएं कई संगठनों में गोपनीयता के खतरे को जन्म दे सकती हैं।
व्यवहार में, MSP को चाहिए कि:
सदस्यता अनुमान हमला एक ऐसा प्रयास है जिससे यह पता लगाया जा सकता है कि किसी विशिष्ट डेटा का उपयोग एआई मॉडल को प्रशिक्षित करने के लिए किया गया था या नहीं। लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, इसका अर्थ है कि निजी व्यवसाय, कर्मचारी या ग्राहक डेटा अप्रत्यक्ष रूप से उजागर हो सकता है। मल्टी-सर्विस प्रदाताओं (एमएसपी) के लिए, इसका अर्थ है कि एआई सेवाओं को सावधानीपूर्वक संभालना होगा ताकि ग्राहक डेटा अनावश्यक गोपनीयता जोखिम में न पड़े।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।