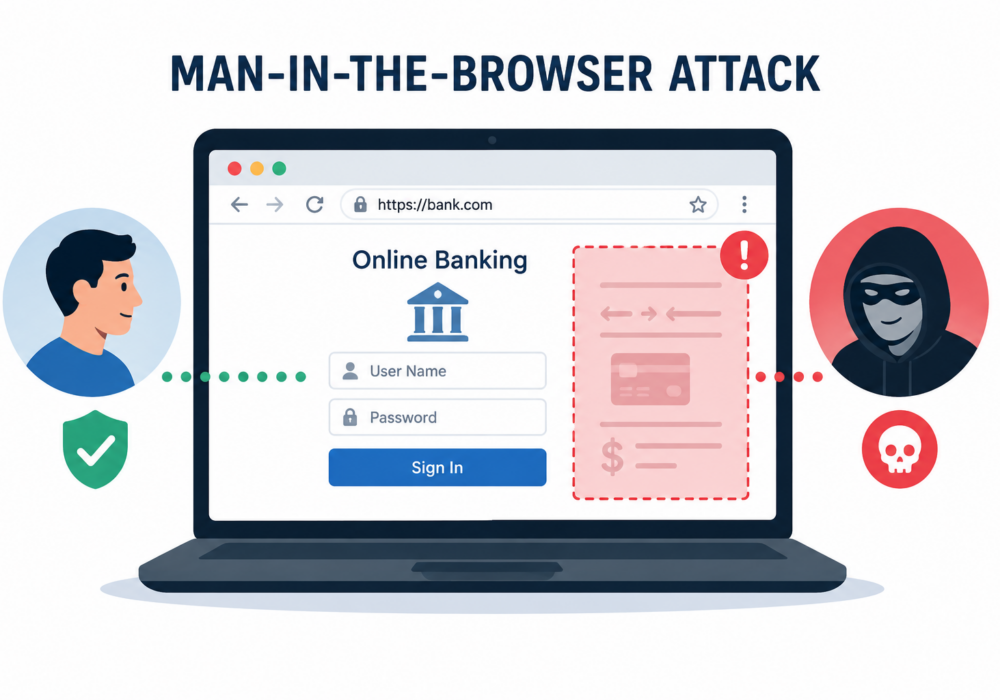
मैन -इन-द-ब्राउज़र (MitB) हमला एक प्रकार का साइबर हमला है जिसमें दुर्भावनापूर्ण सॉफ़्टवेयर (मैलवेयर) उपयोगकर्ता के वेब ब्राउज़र को संक्रमित करता है और दर्ज या प्रदर्शित की जा रही जानकारी को गुप्त रूप से रोकता या संशोधित करता है। फ़िशिंग हमलों के विपरीत, जिनमें उपयोगकर्ताओं को पहचान पत्र प्रकट करने के लिए बरगलाया जाता है, MitB हमला ब्राउज़र के अंदर ही काम करता है , जिससे हमलावर उपयोगकर्ता के सफलतापूर्वक लॉग इन करने के बाद भी लेन-देन में हेरफेर कर सकते हैं।
क्योंकि ब्राउज़र सामान्य रूप से काम करता हुआ प्रतीत होता है, इसलिए पीड़ितों को अक्सर इस बात का कोई संकेत नहीं मिलता कि उनकी जानकारी या लेनदेन में बदलाव किया जा रहा है।
एक सामान्य हमले में निम्नलिखित चरण शामिल होते हैं:
क्योंकि यह हमला एन्क्रिप्शन (HTTPS) द्वारा कनेक्शन को सुरक्षित किए जाने के बाद होता है, इसलिए पारंपरिक नेटवर्क सुरक्षा उपकरण अक्सर इसका पता नहीं लगा पाते हैं।
मैन-इन-द-ब्राउज़र हमले आमतौर पर इन लक्ष्यों को निशाना बनाते हैं:
छोटे और मध्यम आकार के व्यवसाय अक्सर वेब ब्राउज़र के माध्यम से बैंकिंग, वेतन भुगतान और विक्रेता भुगतान करते हैं। एक सफल MitB हमले के परिणामस्वरूप निम्नलिखित हो सकता है:
क्योंकि लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) में अक्सर समर्पित सुरक्षा निगरानी की कमी होती है, इसलिए धन हस्तांतरण होने या खातों से छेड़छाड़ होने के बाद तक ये हमले किसी का ध्यान नहीं जाता है।
मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) के पास ग्राहक परिवेशों तक विशेषाधिकार प्राप्त पहुंच होती है, जिससे प्रशासक वर्कस्टेशन आकर्षक लक्ष्य बन जाते हैं।
एक सफल MitB हमले से हमलावरों को निम्नलिखित लाभ मिल सकते हैं:
चूंकि एक भी तकनीशियन खाते के हैक होने से कई ग्राहक प्रभावित हो सकते हैं, इसलिए ब्राउज़र सत्रों की सुरक्षा करना एमएसपी सुरक्षा के लिए आवश्यक है।
संगठन निम्नलिखित तरीकों से अपने जोखिम को कम कर सकते हैं:
हालांकि इनके नाम मिलते-जुलते हैं, लेकिन ये हमले अलग-अलग हैं:
| मैन-इन-ब्राउज़र | बीच वाला व्यक्ति |
|---|---|
| मैलवेयर पीड़ित के ब्राउज़र को संक्रमित करता है | हमलावर नेटवर्क ट्रैफ़िक को बाधित करता है |
| यह ब्राउज़र के अंदर काम करता है। | यह उपयोगकर्ता और सर्वर के बीच कार्य करता है। |
| लॉगिन करने के बाद लेन-देन में बदलाव किया जा सकता है | संचार को बीच में ही पकड़ लेता है या उसमें बदलाव करता है |
| अक्सर नेटवर्क सुरक्षा उपकरणों के लिए अदृश्य | HTTPS और सुरक्षित नेटवर्क के ज़रिए अक्सर इस समस्या को कम किया जा सकता है। |
मैन-इन-द-ब्राउज़र हमला मैलवेयर का एक परिष्कृत रूप है जो उपयोगकर्ता के ब्राउज़र को हाईजैक करके क्रेडेंशियल्स चुराता है, लेन-देन में हेरफेर करता है और पारंपरिक सुरक्षा उपायों को दरकिनार कर देता है। लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, यह वित्तीय धोखाधड़ी और खाता हैक होने का कारण बन सकता है। मल्टी-सर्विस प्रोवाइडर्स (एमएसपी) के लिए, यह और भी बड़ा जोखिम है क्योंकि हैक किए गए एडमिनिस्ट्रेटर ब्राउज़र हमलावरों को कई ग्राहक वातावरणों तक पहुंच प्रदान कर सकते हैं, जिससे मजबूत एंडपॉइंट सुरक्षा और ब्राउज़र सुरक्षा अत्यंत महत्वपूर्ण हो जाती है।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।