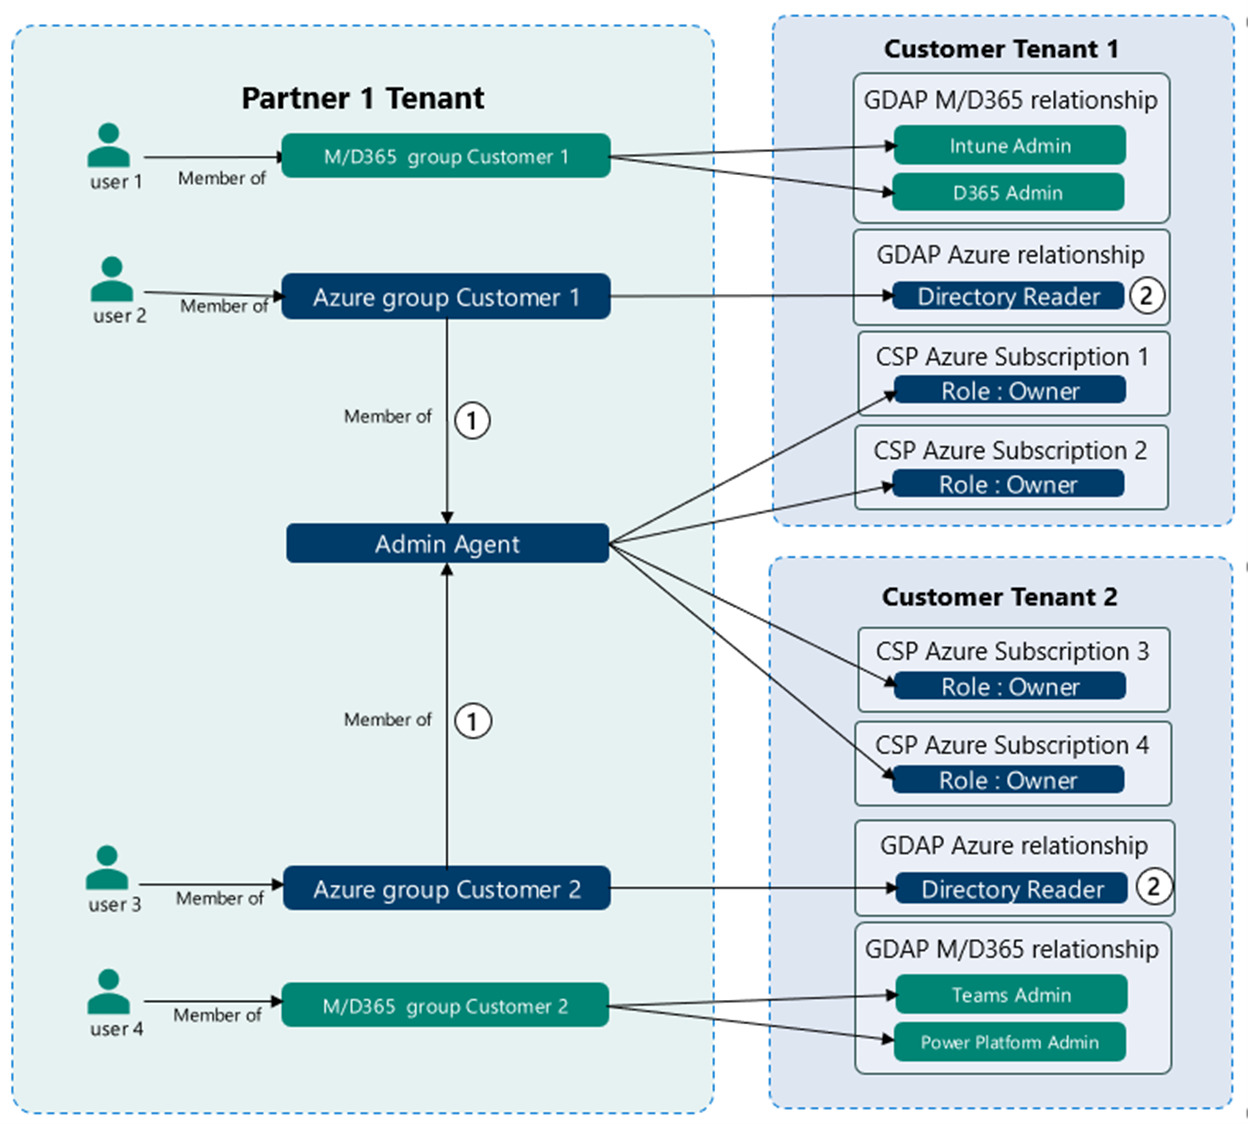
माइक्रोसॉफ्ट का ग्रैन्युलर डेलीगेटेड एडमिन प्रिविलेजेस (जीडीएपी) माइक्रोसॉफ्ट एज़्योर के माध्यम से किसी संगठन के भीतर व्यक्तियों या समूहों को विशिष्ट प्रशासनिक अनुमतियाँ प्रदान करने का एक तरीका है। यह दृष्टिकोण विभिन्न कर्मियों द्वारा की जा सकने वाली कार्रवाइयों पर अधिक परिष्कृत स्तर का नियंत्रण सक्षम बनाता है। यह अनपेक्षित, अनधिकृत या अज्ञात परिवर्तनों के जोखिम को कम करता है, साथ ही प्रबंधित सेवा प्रदाताओं (एमएसपी) द्वारा समर्थित कंपनियों के लिए पात्रता संबंधी जोखिमों को भी कम करता है।
GDAP प्रशासकों को विशिष्ट कार्यों या क्षेत्रों के लिए अनुमतियाँ आवंटित करने की अनुमति देता है, जैसे कि उपयोगकर्ता खातों का प्रबंधन, नेटवर्क सेटिंग्स कॉन्फ़िगर करना, या संवेदनशील डेटा तक पहुँच। यह प्रशासकों को पूर्ण प्रशासनिक विशेषाधिकार (राज्य की कुंजियाँ) दिए बिना, उन तक पहुँच प्राप्त करने के लिए विशिष्ट विशेषाधिकारों की वैध आवश्यकता प्रदान करता है। SMBs और विशेष रूप से MSP परिवेशों में, ढीले विशेषाधिकार प्रबंधन से डेटा उल्लंघनों और अन्य सुरक्षा घटनाओं के जोखिम को कम करने के लिए यह महत्वपूर्ण है।
साझा क्रेडेंशियल किसी भी संगठन के लिए एक गंभीर सुरक्षा जोखिम हैं। GDAP से पहले, कई व्यवसाय सभी इंजीनियरों के साथ डिफ़ॉल्ट डोमेन एडमिनिस्ट्रेटर अकाउंट साझा करते थे। इससे अज्ञात महत्वपूर्ण परिवर्तनों से अनावश्यक जोखिम पैदा होते थे, जिन्हें किसी एक एडमिन तक ट्रैक नहीं किया जा सकता था। इससे कर्मचारियों के कंपनी छोड़ने पर भी जोखिम बढ़ जाता था, क्योंकि इन अकाउंट्स के पासवर्ड बदलने की प्रक्रिया अक्सर छोड़ दी जाती थी।
एमएसपी के लिए, यह कभी-कभी और भी बुरा होता था। सुरक्षा के प्रति जागरूक एमएसपी में, प्रत्येक कंपनी का अपना डिफ़ॉल्ट डोमेन एडमिनिस्ट्रेटर अकाउंट होता था। फिर भी, कभी-कभी अगर वे पासवर्ड कंपनियों के बीच अलग-अलग होते, तो उनका अनुमान लगाया जा सकता था। सबसे खराब एमएसपी सभी क्लाइंट अकाउंट पर एक ही डोमेन एडमिन पासवर्ड का इस्तेमाल कर सकते थे। एक अकाउंट में एक साधारण सेंध कई अन्य अकाउंट्स में भी फैल सकती थी। आईटी उद्योग में पिछले दो दशकों से इसे हल करना एक चुनौती और समय लेने वाला काम रहा है।
GDAP सूचना प्रौद्योगिकी प्रणालियों, सर्वरों और नेटवर्कों के प्रशासन में सरलता, समर्थनीयता और जवाबदेही को बढ़ाता है। इसे सभी आईटी संगठनों द्वारा अपनाया जाना चाहिए।
महत्वपूर्ण प्रशासनिक विशेषाधिकारों पर सूक्ष्म नियंत्रण होना एक बहुत बड़ा लाभ है। इंजीनियरों को विशिष्ट सेवाएँ प्रदान करने के अधिकार प्रदान करने से, उन्हें सब कुछ नियंत्रित करने के लिए मास्टर पासवर्ड (एक ब्रेक ग्लास खाता) दिए बिना, सुरक्षा में उल्लेखनीय सुधार होता है।
GDAP की स्थापना अभी भी खराब हो सकती है, इसलिए अपने MSP से ज़रूर पूछें कि इसे अपनाने के लिए उनकी प्रक्रिया और नीति क्या है। अपने संगठन के लिए स्वीकार्य जोखिम की मात्रा निर्धारित करने के लिए मिलकर काम करें। आपको बहुत खुशी होगी कि आपने पहले ही काम कर लिया, क्योंकि इसके लाभ लंबे समय तक बने रहेंगे।
सूत्रों का कहना है:
माइक्रोसॉफ्ट: ग्रैनुलर डेलीगेटेड एडमिन प्रिविलेज (जीडीएपी) का परिचय
टी-माइनस365: यूट्यूब वीडियो ।
अतिरिक्त पढ़ना:
माइक्रोसॉफ्ट: जीडीपीए से संबंधित अक्सर पूछे जाने वाले प्रश्न
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।