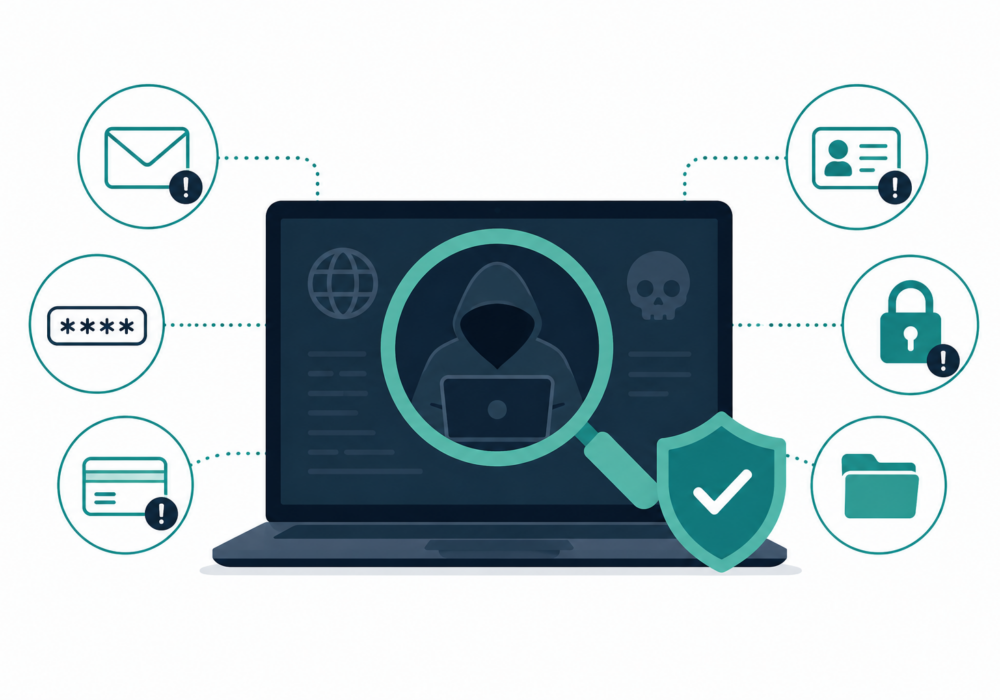
डार्क वेब मॉनिटरिंग एक निरंतर प्रक्रिया है जिसके तहत छिपे हुए ऑनलाइन बाज़ारों, फ़ोरमों, डेटा डंप और आपराधिक वेबसाइटों को स्कैन करके किसी संगठन से संबंधित चोरी की गई जानकारी, जैसे ईमेल पते, पासवर्ड, ग्राहक डेटा, वित्तीय जानकारी या बौद्धिक संपदा, की खोज की जाती है।
इसका उद्देश्य उजागर हुए क्रेडेंशियल्स या संवेदनशील जानकारी का जल्द पता लगाना है ताकि साइबर अपराधी इसका फायदा उठाने से पहले ही संगठन कार्रवाई कर सकें।
स्वयं सक्रिय रूप से डार्क वेब की खोज करने के विपरीत, डार्क वेब मॉनिटरिंग सेवाएं स्वचालित रूप से उन ज्ञात स्रोतों की निगरानी करती हैं जहां साइबर अपराधी चोरी किए गए डेटा को खरीदते, बेचते और साझा करते हैं और जब उनकी जानकारी दिखाई देती है तो संगठनों को सचेत करती हैं।
डार्क वेब मॉनिटरिंग सेवाएं लगातार निम्नलिखित चीजों की खोज करती हैं:
जब कोई मिलान पाया जाता है, तो संगठन को एक अलर्ट प्राप्त होता है ताकि वह जांच कर सके और कार्रवाई कर सके।
छोटे और मध्यम आकार के व्यवसायों को तेजी से निशाना बनाया जा रहा है क्योंकि उनके पास अक्सर बड़े उद्यमों की तुलना में सुरक्षा संसाधन कम होते हैं। चोरी किए गए क्रेडेंशियल रैंसमवेयर, बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी) और अकाउंट टेकओवर हमलों के प्रमुख कारणों में से एक हैं।
डार्क वेब मॉनिटरिंग से लघु एवं मध्यम आकार के व्यवसायों को मदद मिलती है:
कई लघु और मध्यम आकार के व्यवसायों (एसएमबी) के लिए, डार्क वेब मॉनिटरिंग एक पूर्ण सुरक्षा संचालन केंद्र को बनाए रखने के बिना क्रेडेंशियल एक्सपोजर में दृश्यता प्राप्त करने का एक किफायती तरीका प्रदान करता है।
मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) के लिए, डार्क वेब मॉनिटरिंग सुरक्षा और ग्राहक संबंधों दोनों के लिए मूल्य पैदा करती है।
लाभों में शामिल हैं:
कई एमएसपी प्रबंधित सुरक्षा सेवा के हिस्से के रूप में डार्क वेब मॉनिटरिंग को शामिल करते हैं क्योंकि यह साइबर जोखिम के ठोस, आसानी से समझने योग्य प्रमाण प्रदान करता है।
डार्क वेब पर क्रेडेंशियल्स मिलने का मतलब यह नहीं है कि किसी संगठन में सेंधमारी हुई है। अक्सर, क्रेडेंशियल्स किसी तृतीय-पक्ष वेबसाइट से प्राप्त होते हैं जहां किसी कर्मचारी ने एक ही पासवर्ड का दोबारा उपयोग किया होता है।
जब कोई अलर्ट आता है, तो संगठनों को चाहिए कि:
डार्क वेब मॉनिटरिंग संगठनों को हमलावरों द्वारा चोरी किए गए क्रेडेंशियल्स और संवेदनशील जानकारी का उपयोग करने से पहले ही पता लगाने में मदद करती है। लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) के लिए, यह खाता हैक और रैंसमवेयर के खिलाफ एक प्रारंभिक चेतावनी प्रणाली प्रदान करती है। एमएसपी के लिए, यह ग्राहकों की सक्रिय सुरक्षा को सक्षम बनाती है, प्रबंधित सुरक्षा पेशकशों को मजबूत करती है, और खतरों को घटना बनने से पहले ही पहचान कर निरंतर साइबर सुरक्षा मूल्य प्रदर्शित करती है।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।