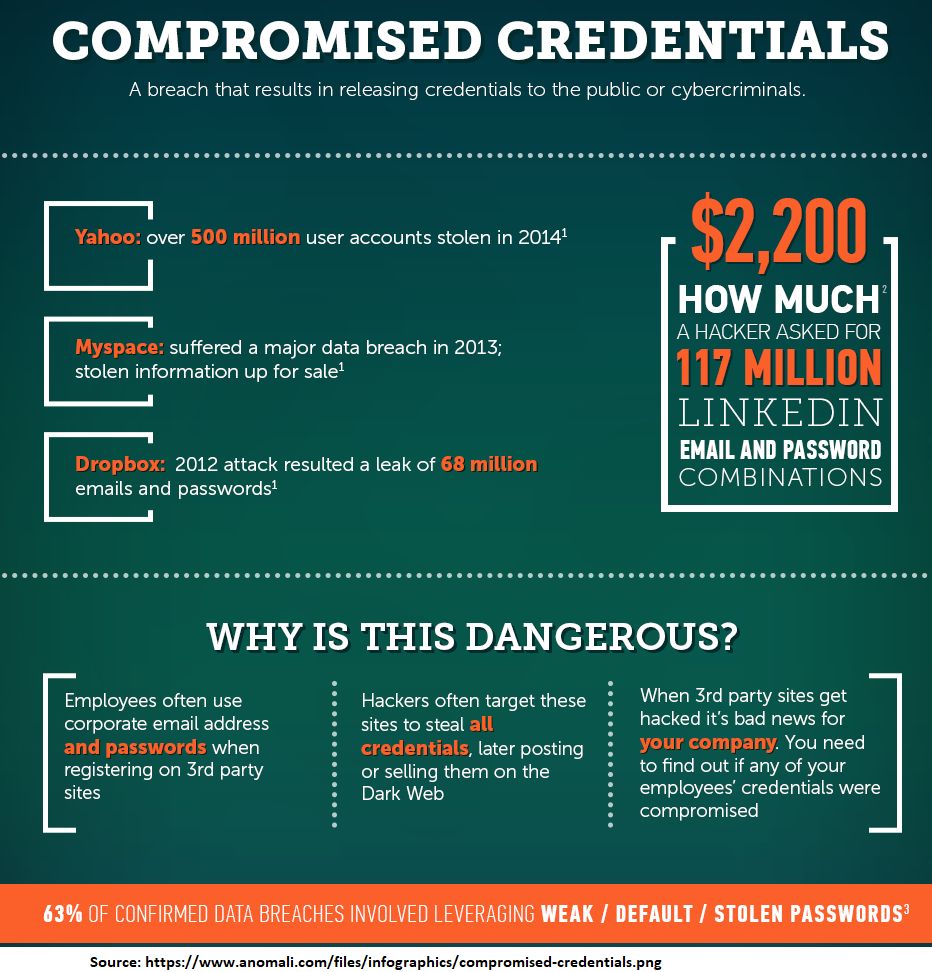
क्रेडेंशियल्स का समझौता तब होता है जब किसी अनजान उपयोगकर्ता का लॉगिन यूज़रनेम और पासवर्ड किसी हैकर के पास पहुँच जाता है। उन क्रेडेंशियल्स का समझौता हो चुका होता है। इनके समझौता होने के कई अलग-अलग तरीके हो सकते हैं। इनमें से दो सबसे आम हैं ऑनलाइन वेबसाइटों का उल्लंघन, जैसा कि ऊपर दिए गए ग्राफ़िक में दिखाया गया है (याहू, माइस्पेस और ड्रॉपबॉक्स बड़े पैमाने पर उल्लंघनों के उदाहरण हैं)।
एक और तरीका एक सफल फ़िशिंग अभियान का नतीजा है जिसमें कर्मचारी किसी सहकर्मी या व्यावसायिक साझेदार द्वारा भेजे गए दस्तावेज़ या फ़ाइल को खोलने का प्रयास करते हैं और यह तुरंत आपके Google या Microsoft क्रेडेंशियल मांग लेता है। असल में होता यह है कि आप एक हैकर वेबसाइट पर हैं जो आपके ईमेल खाते के क्रेडेंशियल दर्ज करने पर चुरा लेगी।
इसके परिणाम विनाशकारी हो सकते हैं। हैकर्स जानते हैं कि एक बार किसी कर्मचारी के ईमेल खाते में घुसपैठ करने के बाद, वे उस हैक किए गए ईमेल खाते में मौजूद सभी ईमेल पतों पर फ़िशिंग हमले भेजकर अन्य लोगों की जानकारी चुरा सकते हैं। यही कारण है कि ये हमले इतने विनाशकारी, तेज़ और प्रभावी होते हैं। एक वास्तविक घटना के बारे में अधिक जानकारी के लिए, " डोमिनो अटैक" शीर्षक वाला ब्लॉग लेख पढ़ें ।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।