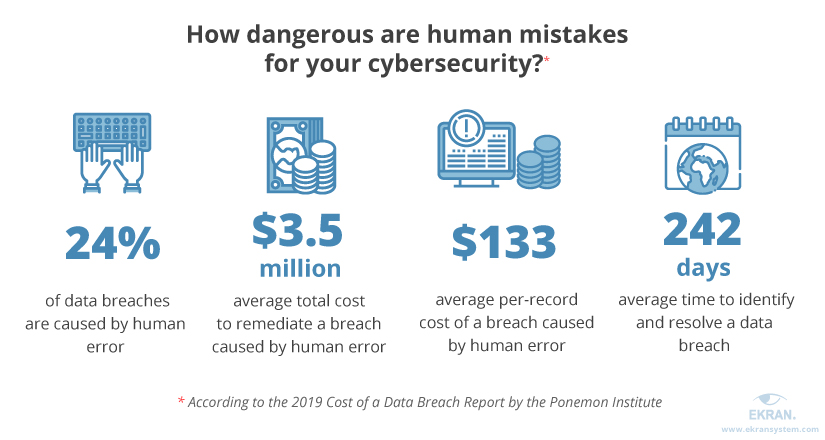
अनजाने में होने वाला आंतरिक खतरा तब होता है जब किसी कर्मचारी की गलती से सिस्टम या नेटवर्क को नुकसान पहुंचता है, महत्वपूर्ण या संवेदनशील डेटा नष्ट हो जाता है, या फिर कोई मददगार कर्मचारी किसी हैकर को सुरक्षित इमारत में घुसने का मौका दे देता है। ये घटनाएं बिना किसी दुर्भावनापूर्ण इरादे के भी हो सकती हैं, जिससे ये आकस्मिक मानी जाती हैं, लेकिन फिर भी ये संबंधित कंपनी के लिए बहुत नुकसानदायक साबित हो सकती हैं।
उदाहरणों में शामिल हैं: एक कर्मचारी द्वारा गलती से एक महत्वपूर्ण दस्तावेज़ को हटा देना; एक कर्मचारी स्पियर-फ़िशिंग हमले का शिकार हो जाना जिससे कंपनी के नेटवर्क में रैंसमवेयर प्रवेश कर जाता है; और जब कोई कर्मचारी गलती से किसी ग्राहक या तीसरे पक्ष के साथ कानूनी रूप से अनुमत सीमा से अधिक जानकारी साझा कर देता है।
संबंधित शब्द: डेटा हानि रोकथाम , इनसाइडर , दुर्भावनापूर्ण इनसाइडर खतरा
अपने कर्मचारियों को यह सिखाएँ कि कंपनी के बाहर के हैकरों द्वारा की गई साइबर सुरक्षा घटनाएँ अक्सर किसी आंतरिक कर्मचारी की गलती के बिना सफल नहीं हो सकतीं। आंतरिक खतरे आकस्मिक और दुर्भावनापूर्ण दोनों प्रकृति के होते हैं। अपने कर्मचारियों को आंतरिक खतरों या गलतियों के प्रति सतर्क रहने के लिए शिक्षित करना, आपके SMB के साइबर सुरक्षा जागरूकता कार्यक्रम का एक महत्वपूर्ण हिस्सा है।
आपकी कंपनी के ख़िलाफ़ कोई भी ख़तरा, चाहे वह असंतुष्ट कर्मचारी हो या कोई ऐसा कर्मचारी जो ठीक से प्रशिक्षित न हो, बेहद नुकसानदेह परिणाम दे सकता है। ऐसा होने के जोखिम को कम करने के लिए यहां कुछ रोकथाम सुझाव दिए गए हैं:
और भी कई कदम उठाए जा सकते हैं, लेकिन ऊपर बताए गए चार कदम छोटे और मध्यम आकार के व्यवसायों (एसएमबी) के मालिकों के लिए एक मज़बूत साइबर सुरक्षा कार्यक्रम बनाने की अच्छी शुरुआत हैं। जागरूकता से बेहतर सुरक्षा मिलती है।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

