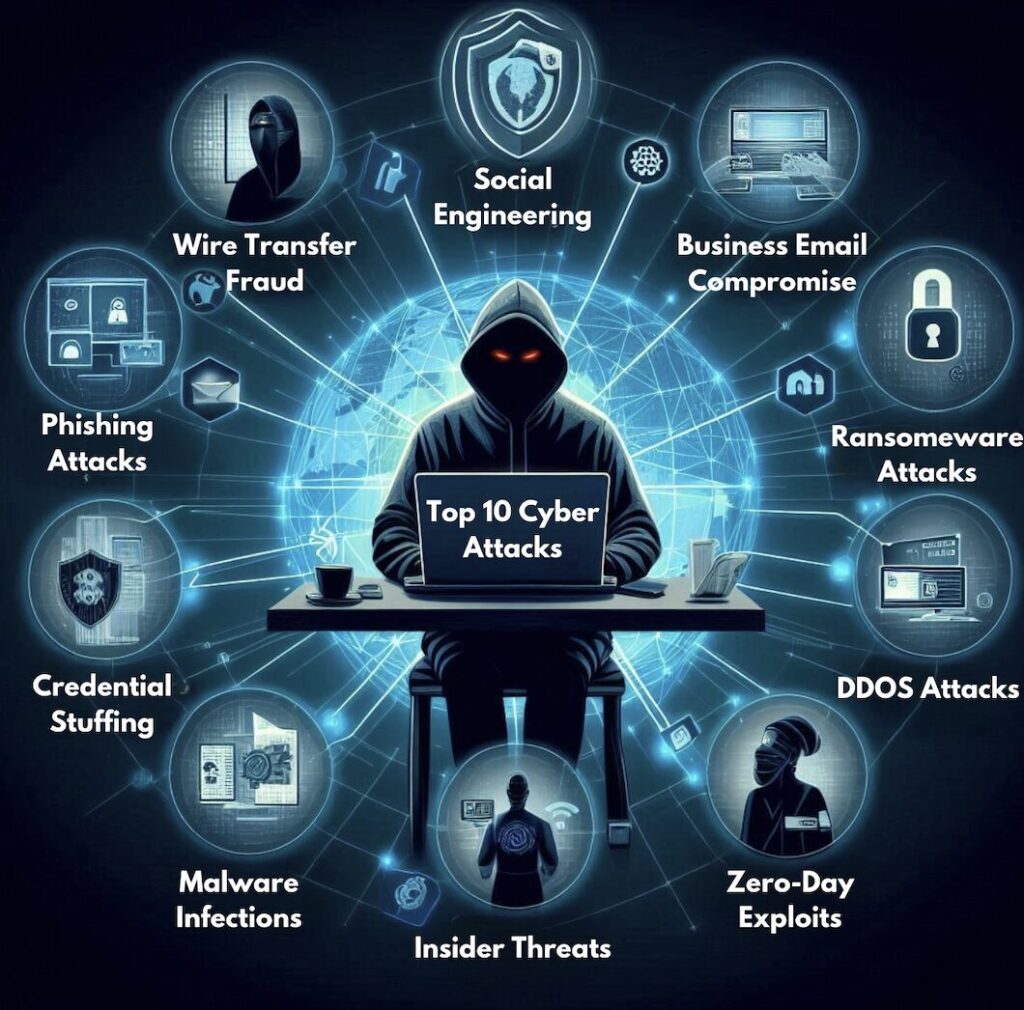
हर कार्यदिवस नई चुनौतियाँ और आश्चर्य लेकर आता है, खासकर जब बात साइबर सुरक्षा की हो। यह मार्गदर्शिका कर्मचारियों को आम साइबर हमलों के प्रमुख चेतावनी संकेतों को पहचानने और प्रभावी ढंग से उनका जवाब देने में मदद करती है। छोटे और मध्यम आकार के व्यवसायों (एसएमबी) के पास अक्सर बड़े उद्यमों की तुलना में सीमित संसाधन और कम मज़बूत सुरक्षा उपाय होते हैं। इसलिए कर्मचारियों की जागरूकता बेहद ज़रूरी है। नीचे आप उन शीर्ष 10 साइबर हमलों के बारे में पढ़ेंगे जिनका आप सामना करते हैं और एक कर्मचारी और हमारी सुरक्षा की अग्रिम पंक्ति के रूप में आप उनका मुकाबला कैसे कर सकते हैं।
हम उन परिदृश्यों पर विस्तार से चर्चा करेंगे जिनका सामना आप, एक अंतिम उपयोगकर्ता के रूप में, ऐसे हमलों के दौरान कर सकते हैं और हमले को कम करने तथा अतिरिक्त नुकसान को रोकने के लिए आपको तुरंत क्या कदम उठाने चाहिए। इस गाइड का उद्देश्य आपको इन खतरों को पहचानने और उनका जवाब देने के लिए व्यावहारिक ज्ञान प्रदान करना है, और यह भी कि आपको अपने व्यवसाय को सुरक्षित रखने में मदद के लिए दूसरों (जैसे आपके एमएसपी या आपके बैंक) को कब शामिल करना चाहिए।
अनुभव: आपने अभी-अभी एक बड़े ऑर्डर के लिए वायर ट्रांसफर किया है, लेकिन कुछ गड़बड़ लग रही है। जिस खाते में आपने धनराशि भेजी है, वह सही नहीं लग रहा या जाना-पहचाना नहीं है।
तत्काल कदम:
बोनस : यहाँ आपकी एकमात्र ताकत गति है। जितनी जल्दी आप स्थिति को संभालेंगे और स्थिति को नियंत्रण में लाएंगे, इस भयावह संकट से बचने की संभावना उतनी ही अधिक होगी। हर मिनट मायने रखता है।
अनुभव: आपको अपने सीईओ (या सहकर्मी) से एक असामान्य ईमेल प्राप्त होता है जिसमें एक नए विक्रेता को धनराशि हस्तांतरित करने का तत्काल अनुरोध किया गया है। ईमेल पूरी तरह से वैध प्रतीत होता है, ईमेल पते या सामग्री में कोई स्पष्ट त्रुटि नहीं है, सिवाय इसके कि अनुरोध थोड़ा असामान्य है।
तत्काल कदम:
बोनस : अक्सर, एक बीईसी के कारण आपको नकली इनवॉइस वाले फॉलो-अप ईमेल मिल सकते हैं जिनमें आपको फ़िशिंग साइट पर अपनी ईमेल जानकारी दर्ज करने के लिए कहा जाता है। असामान्य अनुरोधों के प्रति सतर्क रहें और इन शातिर घोटालों का शिकार होने से बचने के लिए सुरक्षित माध्यमों से उनकी पुष्टि करें।
अनुभव: आप अपनी फाइलों तक पहुंचने की कोशिश करते हैं, लेकिन इसके बजाय, आपको एक फिरौती का नोट मिलता है जिसमें फाइल को डिक्रिप्ट करने के लिए क्रिप्टोकरेंसी की मांग की जाती है।
तत्काल कदम:
अतिरिक्त जानकारी : इस तरह के रैंसमवेयर हमले अक्सर ईमेल के ज़रिए मिले किसी दुर्भावनापूर्ण लिंक या फ़ाइल पर गलती से क्लिक करने से शुरू होते हैं। हमले के स्रोत और प्रवेश ईमेल या कार्रवाई की पहचान करने में मदद के लिए अपनी हाल की कंप्यूटर गतिविधि की समीक्षा करें।
अनुभव: आपको एक ईमेल प्राप्त होता है जो आपके बैंक (या किसी अन्य विक्रेता) से आया हुआ प्रतीत होता है, जिसमें आपसे अपने खाते की जानकारी सत्यापित करने के लिए कहा जाता है। ईमेल में कुछ त्रुटियाँ हो सकती हैं, जैसे कि कुछ टाइपिंग की गलतियाँ, या इसमें अत्यधिक तात्कालिकता या भावनात्मकता का भाव हो सकता है।
तत्काल कदम:
बोनस : हैकर्स और साइबर सुरक्षा विशेषज्ञ जानते हैं कि बिना सोचे-समझे जल्दबाजी में प्रतिक्रिया देने पर हमसे ज़्यादा गलतियाँ होती हैं। किसी भी ज़रूरी या भावनात्मक ईमेल पर कार्रवाई करने से पहले उसका ध्यानपूर्वक अध्ययन करना चाहिए।
अनुभव: आपको विभिन्न स्थानों और संभवतः देशों से आपके खाते पर असामान्य लॉगिन प्रयासों के बारे में सूचित किया जाएगा।
तत्काल कदम:
बोनस : नया रैंसमवेयर आपके पासवर्ड और मल्टी-फैक्टर ऑथेंटिकेशन को बायपास करने के लिए सिर्फ एक क्लिक की मांग करता है। यह आपके एक्टिव सेशन टोकन को चुरा लेता है (जो आपको ईमेल इनबॉक्स में हर गतिविधि को ऑथेंटिकेट करने से बचाता है)। क्लिक करने से पहले बहुत सावधान रहें और फ़िशिंग हमले के संकेतों को ध्यान से पढ़ें।
अनुभव: एक मिलनसार व्यक्ति कॉल करता है, जो खुद को आईटी सपोर्ट से बताता है और किसी समस्या को "ठीक" करने के लिए आपके लॉगिन क्रेडेंशियल मांगता है।
तत्काल कदम:
बोनस : सभी सोशल इंजीनियरिंग ईमेल के माध्यम से नहीं होती। विशिंग शब्द का प्रयोग वॉइस-आधारित फ़िशिंग हमलों के लिए किया जाता है। स्मिशिंग एसएमएस-आधारित सोशल इंजीनियरिंग टेक्स्ट संदेशों को दर्शाता है। और क्विशिंग क्यूआर कोड फ़िशिंग हमलों को दर्शाता है। प्रत्येक के बारे में अधिक जानकारी के लिए लिंक पर क्लिक करें।
अनुभव: आपकी वेबसाइट अनुत्तरदायी हो जाती है, और आपको ग्राहकों से आपकी सेवाओं तक पहुँचने में असमर्थ होने की शिकायतें प्राप्त होती हैं।
तत्काल कदम:
अतिरिक्त जानकारी : हालांकि लघु एवं मध्यम आकार के व्यवसायों (एसएमबी) में डीडीओएस हमले कम ही होते हैं, लेकिन कुछ हमले हैकर्स द्वारा अपनी क्षमताओं का परीक्षण करने के दौरान भी किए जाते हैं। डीडीओएस हमलों के पीछे हमेशा वित्तीय मकसद होना ज़रूरी नहीं है।
अनुभव: आपका कंप्यूटर अजीब तरह से व्यवहार करने लगता है, धीमा चलने लगता है और असामान्य पॉप-अप विज्ञापन प्रदर्शित करने लगता है।
तत्काल कदम:
बोनस : एंडपॉइंट डिटेक्शन और रिस्पांस सेवाएं पारंपरिक एंटीवायरस सॉफ़्टवेयर से आगे बढ़कर लाखों उपकरणों पर हमलों की रीयल-टाइम निगरानी और सहयोग प्रदान कर सकती हैं।
अनुभव: आपने देखा कि आपका एक सहकर्मी उचित प्राधिकरण के बिना संवेदनशील फाइलों तक पहुंच रहा है।
तत्काल कदम:
अनुभव: आपका सॉफ्टवेयर विक्रेता एक गंभीर सुरक्षा खामी के लिए एक आपातकालीन पैच जारी करता है जिसका सक्रिय रूप से दुरुपयोग किया जा रहा है।
तत्काल कदम:
बोनस : सुरक्षा संबंधी सुरक्षा और नेटवर्क स्कैनिंग सेवाएं आपके वातावरण में चल रहे सभी सॉफ़्टवेयर और हार्डवेयर की अद्यतन सूची प्रदान करती हैं। इससे आप महत्वपूर्ण चेतावनियों पर तुरंत प्रतिक्रिया दे सकते हैं या बिल्कुल भी प्रतिक्रिया न दें, यह सुनिश्चित करते हुए आप निश्चिंत रह सकते हैं।
आज के डिजिटल परिदृश्य में, साइबर खतरों से सुरक्षा हर व्यवसाय के लिए सर्वोच्च प्राथमिकता है। इन शीर्ष 10 साइबर हमलों को समझना और उनका जवाब देना सीखना, साइबर घटना के जोखिम और प्रभाव को काफी हद तक कम कर सकता है। संभावित खतरे की पहचान करने के बाद आपके द्वारा उठाए गए शुरुआती कदम नुकसान को कम करने और आपके व्यवसाय की सुरक्षा के लिए महत्वपूर्ण हैं। सतर्क रहें, जानकारी प्राप्त करें, और जब भी आपको कोई संदिग्ध चीज़ दिखाई दे, तुरंत कार्रवाई करने के लिए तैयार रहें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।


