लेखिका : केटी बोक्वेटी | संपादकीय : क्रेग टेलर
कैप्चा से यह जांच होनी चाहिए कि आप इंसान हैं या नहीं। इसका मकसद आपको आईटी विभाग के लिए ऑडिशन के तौर पर न बुलाना होना चाहिए।
यदि "यह साबित करना कि आप इंसान हैं" का अर्थ पॉवरशेल खोलना है, तो आपको केवल एक ही कमांड की आवश्यकता है: टैब बंद करें।
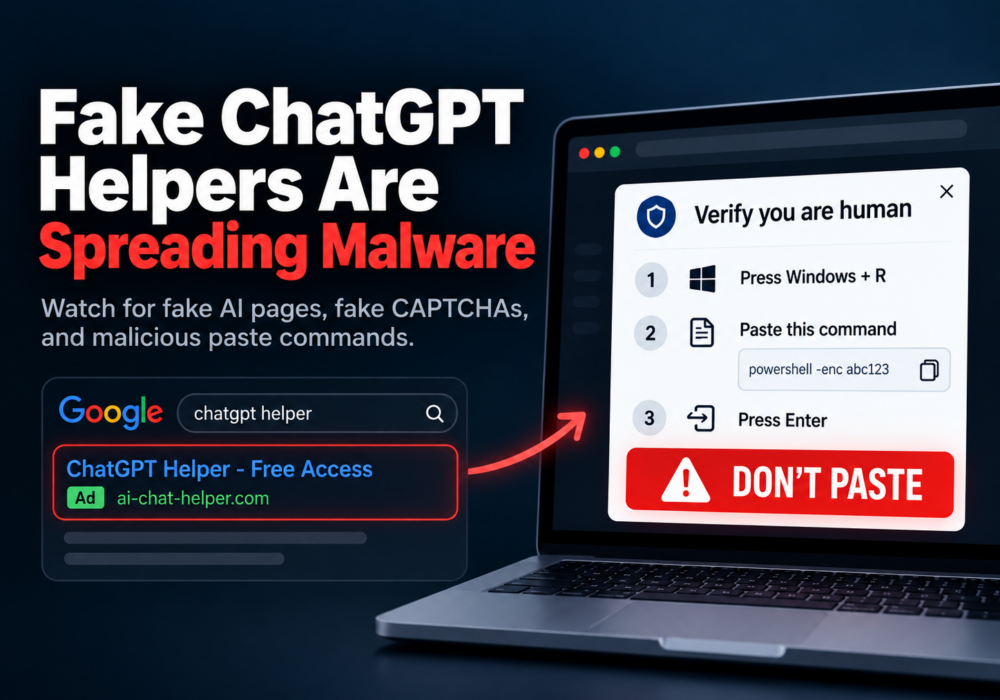
अपराधी अपने निर्देशों को "फिक्स" कहते हैं। सुरक्षा शोधकर्ता इस तरकीब को "क्लिकफिक्स" कहते हैं । एक नकली कैप्चा या त्रुटि संदेश आपको एक कमांड चलाने के लिए प्रेरित करता है जो मैलवेयर पहुंचाता है।
क्या आप पहले से ही यह तरकीब जानते हैं? अगले व्यक्ति की मदद करें जो इसे नहीं जानता। अपनी आईटी टीम को बताएं, और फिर सही रिपोर्टिंग चैनल का उपयोग करें:
साथ ही, फर्जी जीपीटी, भ्रामक विज्ञापन और होस्ट किए गए पेज को उनके प्लेटफॉर्म के दुरुपयोग-रिपोर्टिंग टूल के माध्यम से चिह्नित करें।
संदिग्ध पेज या पेलोड यूआरएल की सटीक जानकारी दें। किसी वैध होस्टिंग डोमेन की पूरी जानकारी न दें।
आपके पास जो सबूत हैं, उनका इस्तेमाल करें। जांच के लिए कमांड न चलाएं, साइट पर दोबारा न जाएं या मैलवेयर डाउनलोड न करें। अगर आपने पहले ही कमांड चला दी है, तो नेटवर्क से डिस्कनेक्ट करें और पहले आईटी विभाग से संपर्क करें।
साइबर सुरक्षा एक टीम वर्क है। त्वरित सूचना मिलने से बचाव करने वाले लोग काम खत्म करने की कोशिश कर रहे अगले व्यक्ति की सुरक्षा कर सकते हैं।
जो लोग पहली बार ClickFix का इस्तेमाल कर रहे हैं, उन्हें याद रखना चाहिए: कभी भी यह साबित करने के लिए कोई कमांड न चलाएं कि आप इंसान हैं। साइकिल चुनना परेशान करने वाला होता है। अपराधियों को अपना कंप्यूटर देना उससे कहीं ज़्यादा बुरा है।
— क्रेग
सितंबर 2026 के अंत में, हंट्रेस ने "chatgpt" जैसी खोजों के लिए प्रायोजित Google परिणामों की जांच की। इनसे chatgpt.com पर हमलावर द्वारा बनाए गए "Plus 5.6" नामक कस्टम GPT का पता चला।
एक फर्जी सेवा सूचना ने आगंतुकों को एक "बैकअप" Google Sites पेज पर निर्देशित किया। इसके फर्जी Cloudflare CAPTCHA ने उन्हें एक PowerShell कमांड पेस्ट करके चलाने का निर्देश दिया। उस कमांड ने रिमोट एक्सेस ट्रोजन संक्रमण शुरू कर दिया।
हंट्रेस ने उस गूगल साइट्स डोमेन से जुड़ी कम से कम 40 घटनाओं की रिपोर्ट की। इनमें से दो घटनाओं की पुष्टि कस्टम जीपीटी के माध्यम से हुई थी।
रिमोट एक्सेस ट्रोजन (आरएटी) हमलावरों को संक्रमित कंप्यूटर पर नियंत्रण प्रदान करता है। यह आरएटी कैमरों और माइक्रोफोनों तक पहुंच सकता है, फाइलों की खोज कर सकता है और अतिरिक्त मैलवेयर स्थापित कर सकता है।
आपको इसके आंतरिक विवरणों को याद करने की आवश्यकता नहीं है। अप्रत्याशित कमांड चलाने के अनुरोध को पहचानना एक उपयोगी कर्मचारी कौशल है।
आगे पाठकों के लिए पांच महत्वपूर्ण सबक दिए गए हैं, जिनका उद्देश्य आपको ऑनलाइन सुरक्षित रखना है।
कस्टम GPT, ChatGPT के वैयक्तिकृत संस्करण हैं। इनमें निर्देश, संदर्भ फ़ाइलें और उपकरण शामिल हो सकते हैं, और इसके लिए निर्माता को कोड लिखने की आवश्यकता नहीं होती है।
उपयोगकर्ता द्वारा निर्मित जीपीटी और गूगल साइट्स पेज परिचित डोमेन पर मौजूद हो सकते हैं। एक विश्वसनीय होस्ट निर्माता की पहचान या इरादों को स्थापित नहीं करता है।
अब आपकी बारी: पेज पर दिए गए निर्देशों का ध्यानपूर्वक अध्ययन करें। जब कोई सहायक आपसे क्रेडेंशियल, डाउनलोड या कमांड मांगे तो सतर्क रहें।
“स्पॉन्सर्ड” लेबल वाला परिणाम एक सशुल्क विज्ञापन है। अपराधी भी विज्ञापन खरीदते हैं।
अब आपकी बारी: chatgpt.com खुद टाइप करें, किसी भरोसेमंद बुकमार्क का इस्तेमाल करें या आधिकारिक ऐप खोलें। बैंकिंग, पेरोल और रोज़मर्रा के व्यावसायिक उपकरणों के लिए भी यही तरीका अपनाएं।
बुकमार्क आपको इच्छित सेवा तक पहुंचने में मदद करता है। वहां पहुंचने के बाद भी आपको उपयोगकर्ता द्वारा बनाई गई सामग्री का मूल्यांकन करना होगा।
मानव सत्यापन जांच के लिए कभी भी विंडोज रन, पॉवरशेल या टर्मिनल में कमांड निष्पादित करने की आवश्यकता नहीं होनी चाहिए।
अब आपको टैब बंद करके अनुरोध की रिपोर्ट करनी है। विंडोज़ + R दबाकर, कमांड पेस्ट करके उसे चलाने के निर्देशों का पालन न करें।
वैध तकनीकी दस्तावेज़ में कभी-कभी निर्देश दिए जाते हैं। अप्रत्याशित समस्या निवारण निर्देशों को भी आपके स्थापित आईटी सहायता चैनल के माध्यम से सत्यापित करना आवश्यक है।
कभी भी यह साबित करने के लिए कोई कमांड न चलाएं कि आप इंसान हैं।
अत्यधिक व्यस्त सेवा और तुरंत मिलने वाला शॉर्टकट किसी जोखिम भरे निर्देश को मददगार साबित कर सकता है। जब वह शॉर्टकट आपको किसी अपरिचित स्थान पर ले जाए तो रुकें। जब वह तुरंत कार्रवाई करने का आग्रह करे, कार्रवाई करवाने के अपने अधिकार की पुष्टि करे, या प्रक्रिया का पालन करने के बजाय "सुविधा के लिए" चुपचाप क्रियान्वयन की मांग करे तो रुकें।
अब आपकी बारी: आधिकारिक सेवा को स्वयं पुनः खोलें। आधिकारिक सहायता चैनल, अपनी आईटी टीम या किसी विश्वसनीय नंबर पर कॉल करके समस्या की पुष्टि करें।
समझदार और सावधान लोगों से भी गलतियां हो जाती हैं। समय रहते रिपोर्ट करने से बचाव दल को नुकसान को सीमित करने का बेहतर मौका मिलता है।
अब आपको वाई-फाई से डिस्कनेक्ट करना होगा और सभी नेटवर्क केबल निकाल देनी होंगी। किसी अन्य डिवाइस का उपयोग करके तुरंत आईटी विभाग या अपने प्रबंधित सेवा प्रदाता से संपर्क करें।
वेबसाइट, अनुमानित समय और आपने जो कोड पेस्ट या रन किया, उसे साझा करें। कमांड को दोबारा रन न करें या वेबसाइट द्वारा दिए गए किसी अन्य समाधान को आज़माने की कोशिश न करें।
रिकवरी और पासवर्ड बदलने या सेशन रद्द करने के लिए आईटी विभाग के निर्देशों का पालन करें। जब तक बचाव दल समस्या को हल न कर दे, तब तक डिवाइस को डिस्कनेक्ट रखें।
नेतृत्वकर्ता: रिपोर्ट करने वाले व्यक्ति को धन्यवाद दें और यदि आप सार्वजनिक रूप से उनकी सराहना करते हैं तो स्वयं को अतिरिक्त अंक दें। मदद मांगना आसान बनाएं। शर्मिंदगी के डर से उपयोगी चेतावनी देने में कभी देरी न करें।
ये आदतें तकनीकी सुरक्षा के साथ मिलकर सबसे अच्छा काम करती हैं। जागरूकता लोगों को सोचने का उपयोगी अवसर देती है। तकनीकी नियंत्रण हमले को रोकने या उसका पता लगाने के अतिरिक्त अवसर प्रदान करते हैं।
नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। आप मैलवेयर विश्लेषक बने बिना भी अपनी टीम को इस जाल को पहचानने में मदद कर सकते हैं।
इस सप्ताह एक आदत सिखाएं: कभी भी यह साबित करने के लिए कोई कमांड न चलाएं कि आप इंसान हैं। जो लोग रुककर रिपोर्ट करते हैं, उनकी सराहना करें।
साइबरहूट के छोटे, उत्साहवर्धक पाठ और सकारात्मक सुदृढ़ीकरण वाले फ़िशिंग सिमुलेशन टीमों को सुरक्षित निर्णय लेने का अभ्यास करने में मदद करते हैं। एक पाठ से शुरुआत करें और इसे अपने किसी सहकर्मी के साथ साझा करें।
हंसो, सीखो और खूब मस्ती करो!
क्लिकफिक्स एक सोशल इंजीनियरिंग तकनीक है जो नकली त्रुटियों या सत्यापन अनुरोधों का उपयोग करके लोगों को दुर्भावनापूर्ण कमांड चलाने के लिए बरगलाती है। कभी भी यह साबित करने के लिए कोई कमांड न चलाएं कि आप इंसान हैं। अप्रत्याशित समस्या निवारण निर्देशों की पुष्टि अपनी आईटी टीम से करें।
कस्टम GPT, ChatGPT का एक व्यक्तिगत संस्करण है जिसमें निर्देश, संदर्भ फ़ाइलें या उपकरण शामिल होते हैं। इसे बिना कोडिंग के बनाया जा सकता है। उपयोगकर्ता द्वारा बनाए गए GPT, chatgpt.com पर दिखाई दे सकते हैं; वहां होस्ट होने का मतलब यह नहीं है कि OpenAI ने उनके निर्देशों को लिखा या अनुमोदित किया है।
chatgpt.com को स्वयं टाइप करें, किसी विश्वसनीय बुकमार्क का उपयोग करें, या आधिकारिक ऐप खोलें। प्रायोजित परिणामों को शॉर्टकट के रूप में उपयोग करने से बचें। आधिकारिक वेबसाइट पर पहुंचने का मतलब यह नहीं है कि उपयोगकर्ता द्वारा बनाई गई हर GPT जानकारी विश्वसनीय है।
यदि आपने इसे चलाया है, या आपको यकीन नहीं है कि यह चला है या नहीं, तो डिवाइस को नेटवर्क से डिस्कनेक्ट कर दें। किसी अन्य डिवाइस से तुरंत आईटी विभाग या अपने प्रबंधित सेवा प्रदाता से संपर्क करें। बताएं कि कमांड कहां से आया और यह कब हुआ। आईटी विभाग द्वारा डिवाइस को क्लियर करने तक इसे दोबारा न चलाएं या दोबारा कनेक्ट न करें।
किसी पेज को देखना या टेक्स्ट कॉपी करना यह साबित नहीं करता कि मैलवेयर चला था। पेज बंद करें और इसकी रिपोर्ट करें। अगर आपने रन या टर्मिनल में कुछ पेस्ट किया है, कोई फ़ाइल डाउनलोड या खोली है, या क्रेडेंशियल दर्ज किए हैं, तो आईटी विभाग को बताएं। अगर आपको कोई शंका है, तो मदद मांगें।
सबसे पहले आईटी को सूचित करें। गूगल सेफ ब्राउज़िंग में फ़िशिंग और मैलवेयर के लिए अलग-अलग फ़ॉर्म हैं। माइक्रोसॉफ्ट स्मार्टस्क्रीन असुरक्षित साइटों की रिपोर्ट स्वीकार करता है। अनुभवी सुरक्षाकर्मी सक्रिय, सीधे मैलवेयर वितरण वाले यूआरएल को यूआरएलहाउस को भेज सकते हैं। अमेरिकी साइबर अपराध की रिपोर्ट एफबीआई IC3 को करें। इस लेख के आरंभ में दिए गए लिंक का उपयोग करें।
स्पष्ट मार्गदर्शन, भरोसेमंद बुकमार्क, सकारात्मक प्रशिक्षण और आसान रिपोर्टिंग से शुरुआत करें। ब्राउज़र और एंडपॉइंट सुरक्षा को चालू रखें। आईटी विभाग से पूछें कि कौन से एप्लिकेशन नियंत्रण और निगरानी आपके व्यवसाय के लिए उपयुक्त हैं। लागत अलग-अलग हो सकती है; जागरूकता और तकनीकी नियंत्रणों को एक साथ काम करना चाहिए।
URLhaus सबमिशन नीति ; Google सुरक्षित ब्राउज़िंग रिपोर्टिंग दिशानिर्देश ; Microsoft असुरक्षित साइट रिपोर्टिंग दिशानिर्देश ; FBI इंटरनेट अपराध शिकायत केंद्र ।
हंट्रेस: हमलावर क्लिकफिक्स के माध्यम से आरएटी पहुंचाने के लिए चैटजीपीटी कस्टम जीपीटी का दुरुपयोग करते हैं - प्राथमिक अभियान जांच।
हैकर न्यूज़: हमलावर क्लिकफिक्स ल्यूर के माध्यम से आरएटी पहुंचाने के लिए चैटजीपीटी कस्टम जीपीटी का दुरुपयोग करते हैं - 30 सितंबर, 2026 की कवरेज।
माइक्रोसॉफ्ट: क्लिक करने से पहले सोचें (ठीक करें) — तकनीक और तकनीकी सुरक्षा उपाय।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

