Plusieurs systèmes de point de vente utilisés par des restaurants du monde entier ( MenuDrive , HarborTouch et InTouchPOS ) ont été piratés, permettant ainsi aux pirates de collecter les données de cartes bancaires de milliers d'utilisateurs. Grâce à des scripts JavaScript malveillants et d'autres outils, les pirates ont dérobé les données des cartes lors du passage en caisse. Découvrez les mesures que les fournisseurs de solutions de point de vente en nuage doivent prendre pour se protéger.
CyberHoot a découvert plusieurs vulnérabilités chez Microsoft et Adobe permettant l' exécution de code à distance (RCE) sur vos appareils utilisant leurs produits. Poursuivez votre lecture pour en savoir plus sur les spécificités de ces vulnérabilités. Découvrez également l'importance d'une gestion rigoureuse des correctifs.
La Chine a connu l'une des plus importantes violations de données de tous les temps après qu'un développeur gouvernemental a publié un article de blog contenant les identifiants de la base de données de la police de Shanghai. Des acteurs malveillants ont pu télécharger 23 téraoctets de données et les mettre en vente sur le Dark Web. Ces données contiennent des informations personnelles sur plus d'un milliard de citoyens chinois ! Lisez ceci pour comprendre l'importance de la sécurité des applications.
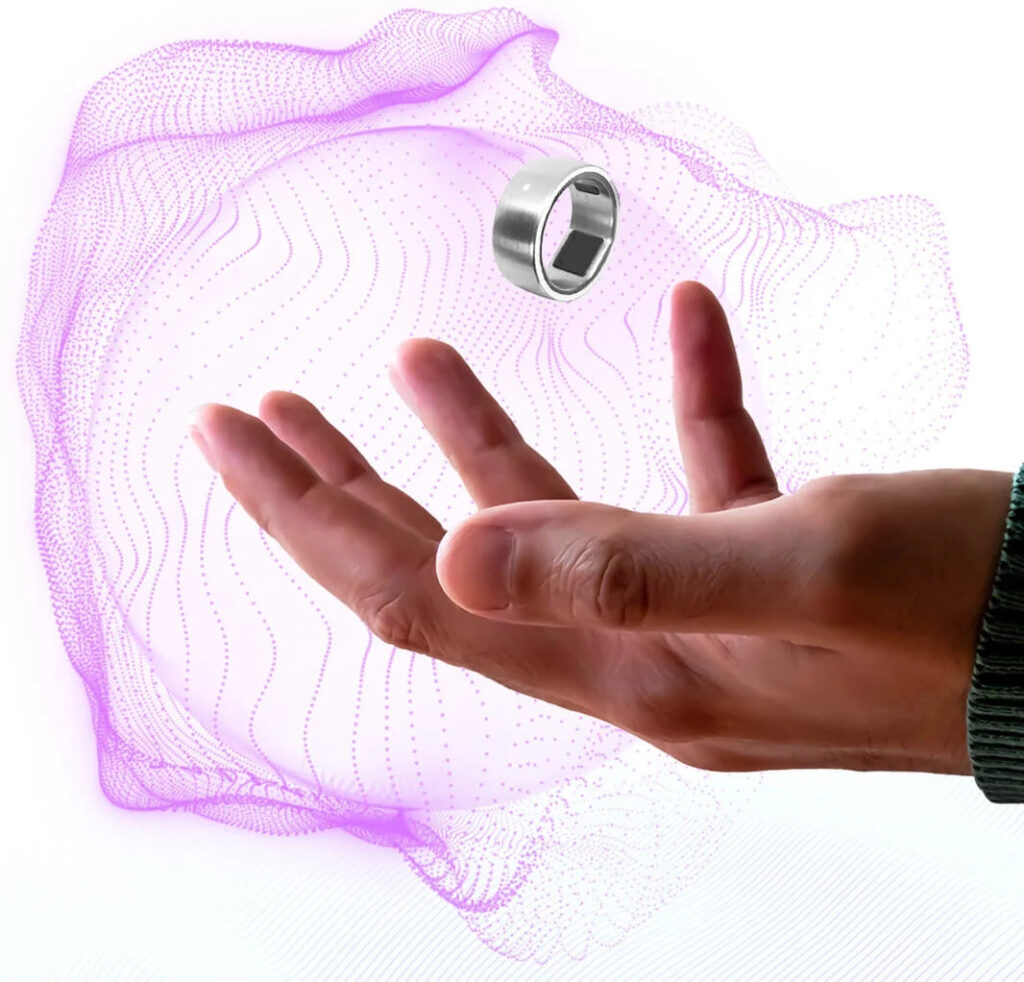
Token Ring, la nouvelle société (à ne pas confondre avec l'ancienne technologie de réseau Token Ring ), vient de lever des fonds de série C qui vont accélérer sa croissance et la demande pour son nouvel outil d'authentification biométrique : une bague à porter au poignet. Compatible FIDO2 , la Token Ring peut être connectée au smartphone de l'utilisateur via l'application Token Ring. Cet outil gagne du terrain en cybersécurité en tant que solution d'authentification sans mot de passe de nouvelle génération, soutenue par les géants du secteur tels que Microsoft, Apple et Google. Découvrez-en plus sur un avenir d'authentification sans mot de passe qui reste à définir.
Nous recevons constamment des courriels, des SMS et des appels d'escrocs. Ces attaques sont si lucratives que les pirates informatiques disposent de centres d'appels dont le seul but est de vous soutirer de l'argent par manipulation psychologique grâce aux techniques d'hameçonnage vocal (vishing ) , de smishing et de phishing . Bonne nouvelle : Interpol a identifié et démantelé l'infrastructure informatique de commande et de contrôle d'un groupe de pirates informatiques et a procédé à plus de 2 000 arrestations. Pour en savoir plus sur ce coup de filet international, consultez cet article.
« Cyberhoot m'a permis de mieux comprendre les cybermenaces les plus récentes et émergentes, qui sont en constante évolution. Cette sensibilisation accrue m'a donné confiance pour mieux affronter les cyberrisques au quotidien. Les vidéos de formation, les tutoriels et les quiz regorgent de connaissances informatiques très instructives et utiles. »
Gabriel Underwood, CISSP
Ingénieur en services professionnels | BeyondTrust
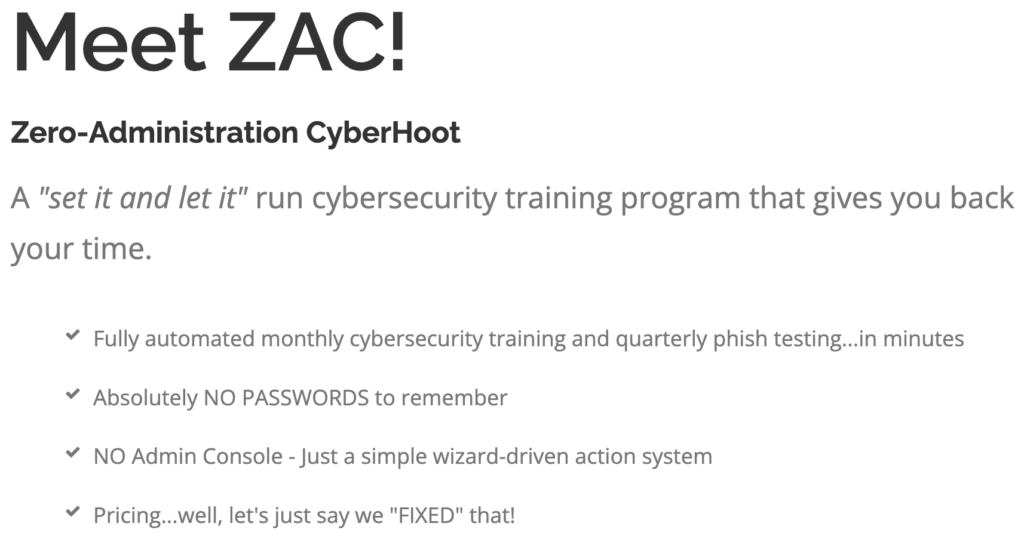
Si vous souhaitez recevoir des mises à jour concernant ZAC dès le lancement de cette nouvelle fonctionnalité, rendez-vous sur https://cyberhoot.com/zac-coming-soon/ et saisissez votre adresse e-mail.
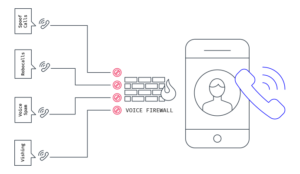
Les pare-feu vocaux aident à prévenir les exploits du réseau de données sur les modems, les attaques sur les systèmes vocaux et autres infrastructures clés, les sessions Internet non autorisées sur les lignes téléphoniques, les fuites de données, les appels harcelants/menaçants, les abus longue distance, les appels vers/depuis des parties restreintes et d'autres formes de perturbation, d'utilisation abusive et de mauvaise utilisation des lignes téléphoniques.
En bref, les pare-feu vocaux peuvent bloquer certains appels entrants malveillants destinés à votre organisation, comme les appels automatisés, les spams et les attaques de vishing.
Découvrez notre Cybrary complète
Inscrivez-vous au programme de parrainage de CyberHoot pour obtenir votre propre lien. Bénéficiez directement des parrainages de CyberHoot et recevez 20 % de vos revenus pendant un an pour toute personne s'inscrivant. Cela inclut les MSP, les MSSP et les clients directs. Si vous êtes un influenceur ou que vous rencontrez régulièrement des entreprises, des MSP ou des MSSP, n'hésitez pas à les parrainer ! Devenez partenaire de parrainage de CyberHoot dès maintenant. quadruple (4x) VICTOIREC'est une victoire pour Vous (1) personnellement (financièrement) en recommandant un produit de qualité et innovant. C'est une victoire pour Collaborateurs (2) qui apprendront à se protéger. C'est une victoire pour Entreprises (3) qui sont moins susceptibles de succomber à une cyberattaque. C'est une victoire pour MSP ou MSSP (4) qui s'inscrivent pour revendre notre offre SaaS. Finalement, c'est une victoire pour CyberHoot (5). Ha, ha… Oups ! C'est un quintuplé (5x) si vous comptez. Inscrivez-vous ici dès aujourd'hui : https://cyberhoot.com/

CyberHoot offre un accès sans mot de passe. Finies les pertes de temps liées à la recherche de sites web, à la réinitialisation des mots de passe et aux connexions retardées. Cliquez sur un lien par e-mail pour accéder instantanément à la formation !

Tout ce dont vous avez besoin pour acquérir des compétences en cybersécurité est géré par courrier électronique, y compris les tâches de formation, les rappels, les rapports de conformité de gestion et « My CyberHoot ».

CyberHoot automatise la non-conformité grâce aux notifications par e-mail des responsables. Le statut de conformité des employés est activé pour les responsables, vous permettant ainsi de toujours savoir où vous en êtes.

Les cyber-alertes durent généralement 5 minutes ou moins. Ainsi, votre personnel est rapidement formé à la solution la plus efficace.

CyberHoot est une plateforme ouverte de formation en cybersécurité. N'importe quelle vidéo ou PDF peut être utilisé pour former et encadrer vos employés.

Dans une enquête menée auprès de 100 utilisateurs de CyberHoot, 60 % seraient « déçus » ou « très déçus » si la formation CyberHoot était arrêtée.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.