Cet article pratique explique comment configurer les règles de liste verte pour permettre aux tests d'attaque par hameçonnage d'atteindre les utilisateurs finaux utilisant BitDefender.
Avertissement : CyberHoot propose des attaques de phishing par e-mail frauduleux destinées aux clients. Veuillez noter que cette méthode utilise le renforcement négatif pour réduire le taux de clics des employés. Pour une efficacité optimale, il est recommandé de l'associer à des simulations de phishing HootPhish réalistes, pédagogiques et basées sur le renforcement positif, afin d'obtenir un impact maximal sur les utilisateurs finaux.
1) Dans le volet gauche, faites défiler vers le bas et cliquez sur « Politiques ».
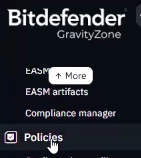
2.) Sélectionnez la politique que vous souhaitez modifier, ou vous pouvez créer une nouvelle politique et la nommer « CyberHoot » par exemple.
3.) Sélectionnez Protection réseau > Général
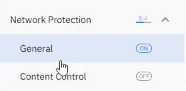
4.) Faites défiler vers le bas jusqu'à voir Exclusions
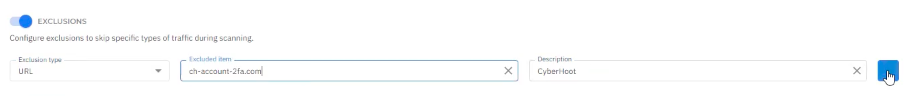
5.) Pour autoriser les noms de domaine:
Sélectionner Type d'exclusion comme « URL », entrez le nom de domaine sous Article exclu, et éventuellement ajouter un Description (par exemple, « CyberHoot ») pour vous aider à identifier rapidement l’objectif de ce domaine.
6.) Pour autoriser les adresses IP:
Sélectionner Type d'exclusion comme « IP/masque », saisissez l'adresse IP sous Article exclu, et éventuellement ajouter un Description (par exemple, « CyberHoot ») pour vous aider à identifier rapidement l’objectif de ce domaine.
Pour une liste des noms de domaine DNS et des adresses IP de CyberHoot, visitez ce lien: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

