Le questionnaire d'auto-évaluation (SAQ) est couramment utilisé dans le cadre de la norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) pour déterminer si un commerçant ou un prestataire de services est conforme à cette norme. Il existe huit types de SAQ, chacun étant destiné à un type d'organisation différent traitant des informations PCI. Ces huit types sont présentés ci-dessous :
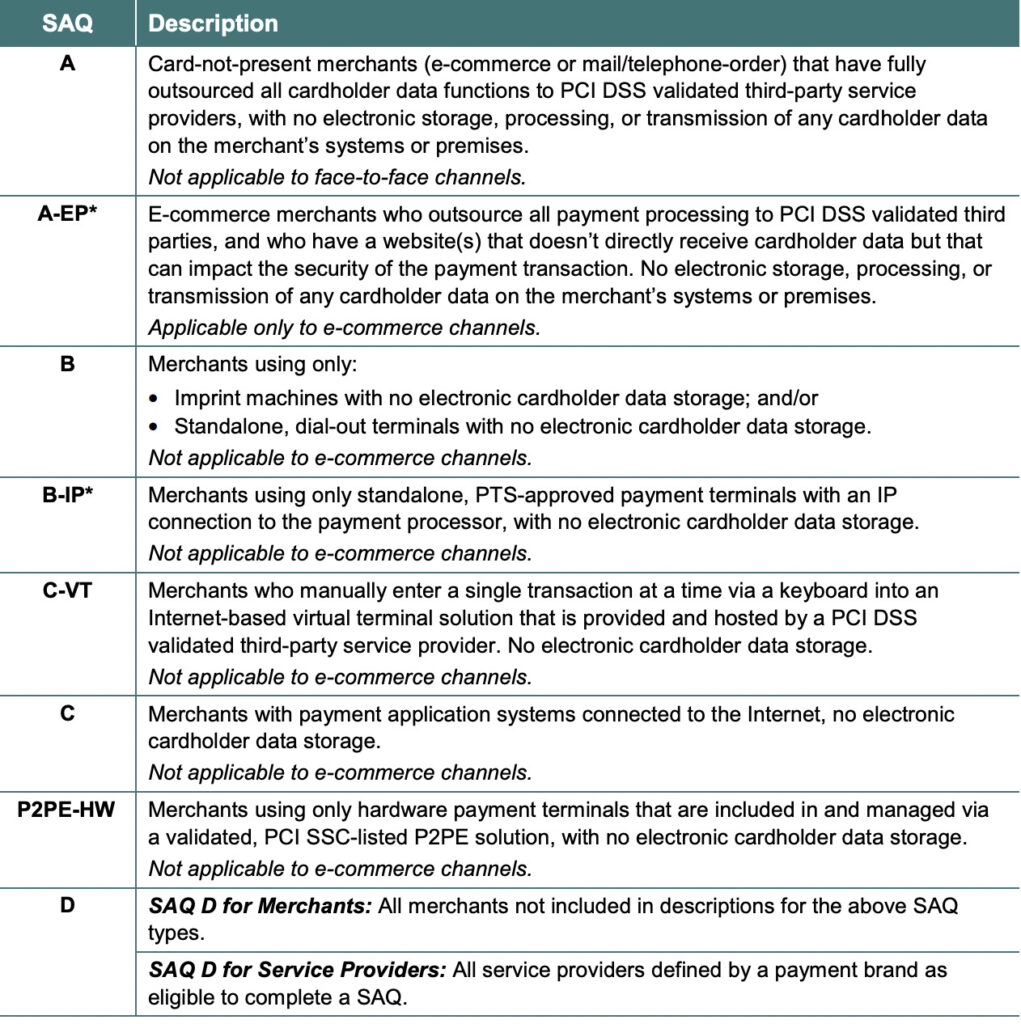
La façon dont vous traitez les cartes de crédit et les données des titulaires de cartes détermine le SAQ que votre entreprise doit remplir. Par exemple, si vous n'avez pas de magasin et que tous vos produits sont vendus en ligne par l'intermédiaire d'un tiers, vous êtes probablement admissible au SAQ A ou au SAQ A-EP. Si vous avez un magasin qui traite les cartes de crédit en ligne et que vous stockez également les données de cartes de crédit de vos clients, vous êtes probablement un commerçant SAQ D.
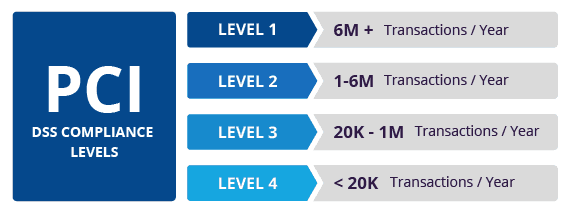
Outre la réalisation d'un questionnaire d'évaluation de la conformité PCI (SAQ) pour vos besoins de conformité PCI, les PME doivent prendre en compte un indicateur secondaire : le volume de transactions. La norme PCI-DSS définit également des fourchettes de volumes de transactions qui déterminent si vous pouvez vous auto-évaluer (moins de 20,000 2 transactions par carte de crédit par an) et si vous devez faire appel à un évaluateur de sécurité qualifié (QSA) externe, selon votre niveau de conformité 1 ou XNUMX, pour réaliser un audit de votre entreprise.
Le questionnaire d'auto-évaluation (SAQ) n'est pas seulement une feuille de route vers la conformité ; c'est aussi une feuille de route pour une meilleure cybersécurité. Remplir un SAQ PCI est l'un des meilleurs moyens de vous assurer de respecter les exigences de sécurité de votre entreprise. De plus, les prestataires de services de paiement ne souhaitent pas collaborer avec des entreprises peu sûres ; ils exigent donc généralement de chaque commerçant qu'il fournisse un SAQ PCI comme preuve de sécurité des paiements. Si votre organisation utilise des données PCI, vous avez probablement rempli ou devez remplir un SAQ. Consultez le tableau ci-dessus pour savoir quel SAQ s'applique à votre entreprise. L'analyse de votre SAQ vous aidera à déterminer les mesures à prendre, mais les informations ci-dessous vous aideront à améliorer encore votre sécurité en matière de cybersécurité.
Recommandations supplémentaires en matière de cybersécurité
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures complémentaires:
Un aperçu de la conformité PCI
Les MSP devraient exiger des évaluations des risques
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.