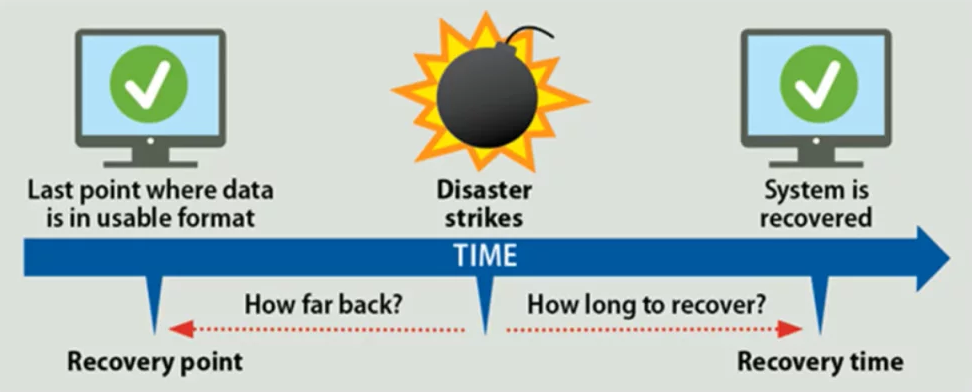
L' objectif de temps de récupération (RTO) est un indicateur permettant de mesurer la rapidité avec laquelle vous pouvez rétablir votre infrastructure et vos services informatiques après un incident ou une panne ( continuité d'activité ). Le RTO est calculé en fonction de la durée pendant laquelle votre entreprise peut fonctionner normalement avant que ses opérations ne soient rétablies. Si votre RTO est de 24 heures, cela signifie que vous avez déterminé que l'entreprise peut maintenir ses opérations pendant cette période sans que ses données et son infrastructure habituelles soient disponibles. Si les données et l'infrastructure ne sont pas rétablies dans les 24 heures, l'entreprise risque de subir des dommages irréparables. De nombreuses stratégies informatiques permettent de réduire à la fois le RTO et le RPO grâce à la redondance, la planification et la stratégie.
Source : MSP360
Lectures complémentaires : RPO et RTO – Que dois-je savoir ?
Termes associés : Plan de continuité des activités et de reprise après sinistre , Restauration (Reprise)
Il est important de disposer d'un plan de continuité d'activité et de reprise après sinistre (PCA/PRA) formel . Pour un PCA/PRA rentable, il convient de prendre en compte à la fois le RTO et le RPO . Voici quelques conseils de CyberHoot pour optimiser votre RPO et votre RTO :
https://www.youtube.com/watch?v=rD3nBaS3OG4
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteDonnez à vos collaborateurs un regard plus aiguisé grâce à une approche positive qui surpasse les tests anti-phishing traditionnels.

