Attaque par extraction de modèle

10 décembre 2025 | Cybrary Attaque par extraction de modèle

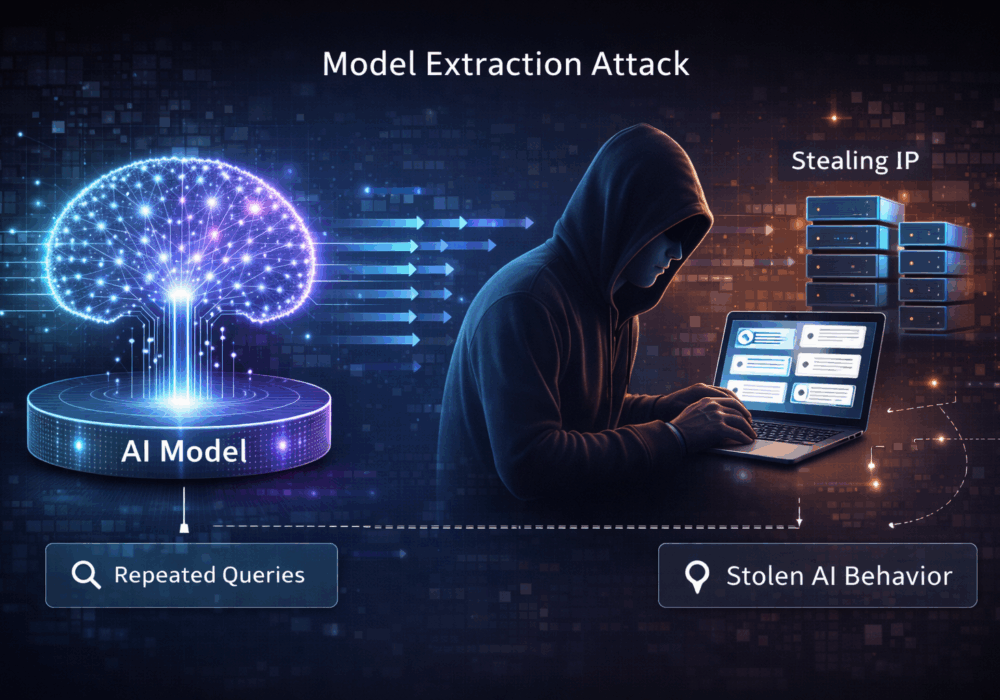
Une attaque par extraction de modèle est une technique où un attaquant interroge de manière répétée un modèle d'apprentissage automatique ou d'intelligence artificielle hébergé afin d' en déduire, reproduire ou approximer le comportement interne . Au fil du temps, l'attaquant peut construire un modèle de substitution qui imite fidèlement l'original, s'appropriant ainsi la propriété intellectuelle sans accès direct au code ni aux pondérations du modèle.

Ces attaques exploitent :

  • API de modèles publiques ou semi-publiques
  • Résultats prévisibles
  • Absence de limitation de débit, de surveillance ou de randomisation des réponses

Le but n'est pas le vol de données, mais le vol de modèles.

Ce que cela signifie pour les PME

Pour les petites et moyennes entreprises, l'extraction de modèles représente souvent un risque invisible , notamment lorsqu'elles proposent des fonctionnalités basées sur l'IA en externe.

Les principales implications incluent :

  • Perte d'avantage concurrentiel
    Si votre modèle d'IA intègre des flux de travail propriétaires, une logique de tarification ou une expertise du domaine, un modèle extrait peut reproduire cette valeur pour vos concurrents.
  • Réutilisation incontrôlée de votre propriété intellectuelle
    Les attaquants peuvent revendre, réutiliser ou intégrer un modèle cloné sans votre consentement ni attribution.
  • Coûts accrus
    L'utilisation excessive de requêtes automatisées dans les attaques par extraction de données peut faire grimper l'utilisation des API et les dépenses d'infrastructure.
  • Fausses hypothèses concernant la sécurité
    De nombreuses PME pensent qu'il suffit de « ne pas exposer les pondérations du modèle ». En réalité, le comportement à lui seul peut être reconstitué par rétro-ingénierie.

Pour les PME, l'extraction de modèles transforme l'IA d'un atout en un handicap si des protections ne sont pas mises en place.

Ce que cela signifie pour les fournisseurs de services gérés

Pour les fournisseurs de services gérés, les enjeux sont plus importants et plus vastes.

Les considérations clés incluent :

  • Exposition de l'adresse IP du client
    Les modèles conçus par les fournisseurs de services gérés (MSP) ou personnalisés et entraînés sur des processus spécifiques au client peuvent être clonés et utilisés à mauvais escient.
  • Risque multi-locataire
    Une isolation insuffisante ou des points d'accès d'inférence partagés augmentent le risque d'inférence et de fuite entre clients.
  • Exposition contractuelle et juridique
    Les clients peuvent tenir les fournisseurs de services gérés responsables de leur incapacité à protéger leurs systèmes d'IA propriétaires, quelle que soit la sophistication de l'attaquant.
  • Détection des abus de service
    Les attaques par extraction de données ressemblent souvent aux schémas d'utilisation normaux, sauf si elles sont spécifiquement surveillées, ce qui les rend faciles à manquer.
  • Dommages à la réputation
    Les fournisseurs de services gérés (MSP) sont tenus de protéger non seulement les données, mais aussi les systèmes qui les traitent.

Plats à emporter pratiques

Les attaques par extraction de modèles ciblent le comportement d'un modèle , et non sa construction.

Pour les PME et les MSP :

  • Traiter les modèles comme propriété intellectuelle protégeable
  • Mettre en œuvre le limitation du débit, surveillance des requêtes et détection des anomalies
  • Évitez d'exposer inutilement des sorties haute fidélité.
  • Utilisez la limitation de la réponse ou une légère randomisation de la sortie lorsque cela est approprié.
  • Intégrez la protection des modèles d'IA dans les évaluations des risques et les accords clients.

Lectures complémentaires:

CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :


Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Avis de CyberHoot : Microsoft Outlook est hors service. Votre bon sens, lui, ne l’est pas.

Avis de CyberHoot : Microsoft Outlook est hors service. Votre bon sens, lui, ne l’est pas.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…

Lire la suite

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »

Lire la suite

Un invité indésirable s'est invité dans votre calendrier.

Un invité indésirable s'est invité dans votre calendrier.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…

Lire la suite