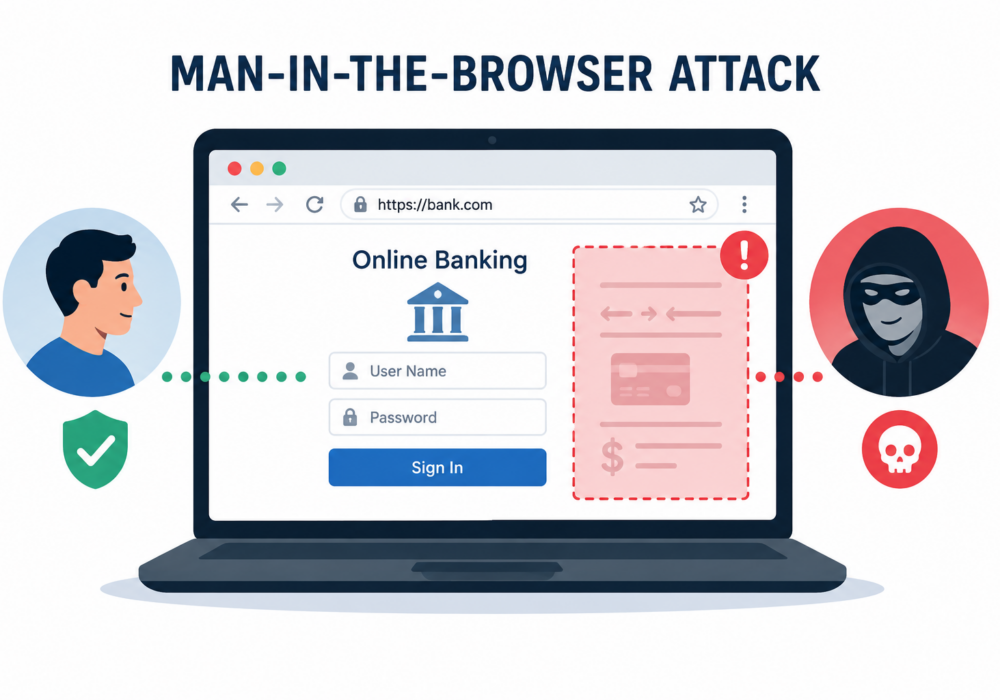
Une attaque de type « homme au milieu » (MitB) est une cyberattaque où un logiciel malveillant infecte le navigateur web d'un utilisateur et intercepte ou modifie secrètement les informations saisies ou affichées. Contrairement aux attaques de phishing qui incitent les utilisateurs à révéler leurs identifiants, une attaque MitB opère au sein même du navigateur , permettant aux attaquants de manipuler les transactions même après la connexion réussie de l'utilisateur.
Comme le navigateur semble fonctionner normalement, les victimes n'ont souvent aucune indication que leurs informations ou leurs transactions sont altérées.
Une attaque typique se déroule en plusieurs étapes :
Comme l'attaque survient après que le chiffrement (HTTPS) a déjà sécurisé la connexion, les outils de sécurité réseau traditionnels ne peuvent souvent pas la détecter.
Les attaques de type « homme dans le navigateur » ciblent généralement :
Les petites et moyennes entreprises effectuent fréquemment leurs opérations bancaires, la gestion de la paie et les paiements aux fournisseurs via des navigateurs web. Une attaque de type « homme du milieu » (MitB) réussie peut entraîner :
Comme les PME manquent souvent de systèmes de surveillance de sécurité dédiés, ces attaques peuvent passer inaperçues jusqu'à ce que des fonds aient été transférés ou que des comptes aient été compromis.
Les fournisseurs de services gérés (MSP) bénéficient d'un accès privilégié aux environnements clients, ce qui fait des postes de travail des administrateurs des cibles attrayantes.
Une attaque de type « homme du milieu » (MitB) réussie pourrait permettre aux attaquants de :
Étant donné qu'un seul compte technicien compromis peut affecter de nombreux clients, la protection des sessions de navigation est essentielle pour la sécurité des fournisseurs de services gérés.
Les organisations peuvent réduire leurs risques en :
Bien que leurs noms soient similaires, ces attaques sont différentes :
| L'homme dans le navigateur | Man-in-the-Middle |
|---|---|
| Un logiciel malveillant infecte le navigateur de la victime | Un attaquant intercepte le trafic réseau |
| Fonctionne à l'intérieur du navigateur | Fonctionne entre l'utilisateur et le serveur |
| Vous pouvez modifier les transactions après vous être connecté(e). | Capture ou modifie les communications en transit |
| Souvent invisibles aux outils de sécurité réseau | Ce problème est souvent atténué par le protocole HTTPS et les réseaux sécurisés. |
Une attaque de type « homme au milieu » (Man-in-the-Browser) est une forme sophistiquée de logiciel malveillant qui détourne le navigateur d'un utilisateur pour voler ses identifiants, manipuler des transactions et contourner les protections de sécurité classiques. Pour les PME, elle peut entraîner des fraudes financières et la compromission de comptes. Pour les fournisseurs de services gérés (MSP), le risque est encore plus important, car les navigateurs d'administrateur compromis peuvent donner aux attaquants accès aux environnements de plusieurs clients, ce qui rend la protection des terminaux et la sécurité des navigateurs particulièrement cruciales.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.