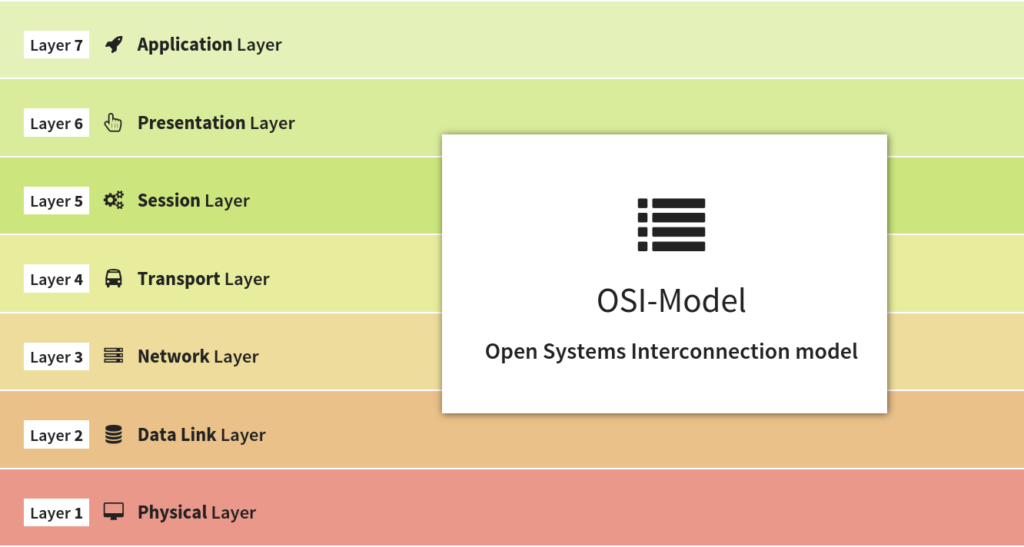
Un réseau de couche 3 est la troisième couche du modèle d'interconnexion de systèmes ouverts (OSI), également appelée couche réseau. La couche 3 assure la logique de routage et de commutation du réseau, créant ainsi des chemins réseau appelés circuits virtuels (CV). Les CV sont indispensables à la transmission des données entre les nœuds du réseau. Les principales fonctions de la couche 3 comprennent le routage et le transfert, ainsi que l'interconnexion de réseaux, l'adressage, le séquencement des paquets , le contrôle de la congestion et la gestion des erreurs. Les protocoles utilisés en couche 3 sont les suivants :
Les réseaux de couche 3 peuvent être utiles à bien des égards pour une PME. Cela inclut le contrôle du trafic parasite, comme les requêtes ARP (Address Resolution Protocol). Dans ce cas, une machine envoie son adresse MAC via une diffusion ARP à tous les autres systèmes de son réseau. Un commutateur, un routeur ou un pare-feu de couche 3 peut bloquer ce trafic, réduisant ainsi le nombre de paquets que chaque système doit surveiller et suivre. Cela bloque également le trafic réseau de diffusion et de multidiffusion, réduisant ainsi la charge processeur des machines nécessaires au traitement de ces paquets.
Cependant, l'un des principaux avantages du maintien des capacités de couche 3 dans votre PME réside dans la segmentation du réseau. Celle-ci permet de limiter la propagation des virus en cas d'erreur, de restreindre les déplacements latéraux des pirates informatiques et d'offrir la possibilité de concevoir un réseau composé de sous-réseaux dédiés à des fonctions spécifiques : comptabilité et finance (Réseau 1), vidéosurveillance (Réseau 2), contrôle d'accès par badge (Réseau 3), etc. Plusieurs méthodes permettent d'y parvenir, depuis l'utilisation de ports physiques dans votre pare-feu jusqu'aux réseaux locaux virtuels privés (PVLAN) sur un routeur de couche 3. Les PME devraient étudier cette possibilité et segmenter leur réseau selon la logique de contrôle la plus appropriée.
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures complémentaires:
Sécurisez votre entreprise avec un pare-feu humain
Le cloud hybride exige de nouveaux outils de surveillance des performances
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.