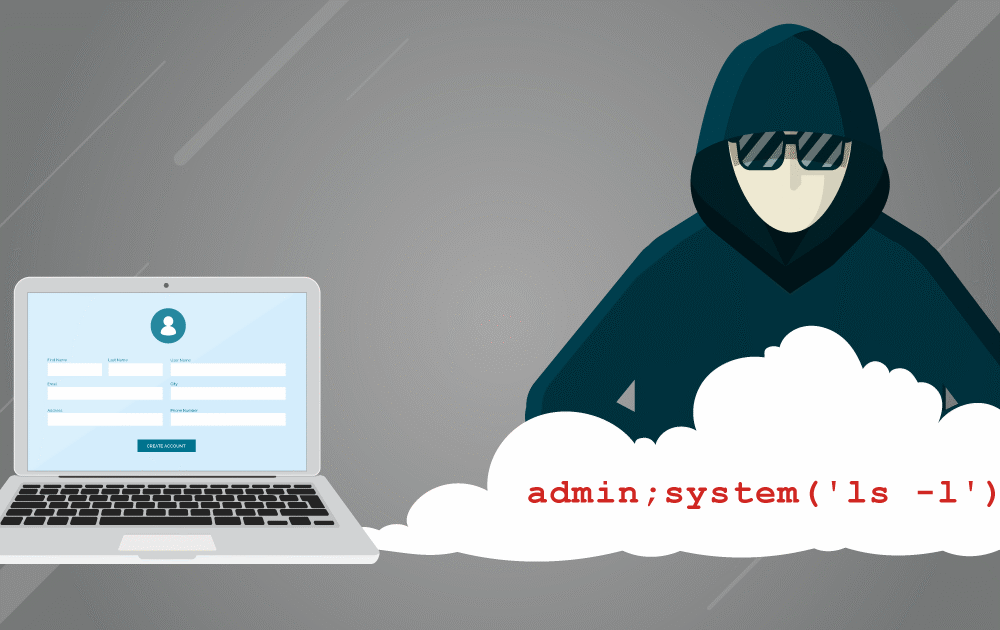
La validation des entrées, également appelée validation des données, consiste à tester toute donnée fournie par un utilisateur ou une application par rapport aux critères attendus. Elle empêche l'introduction de données malveillantes ou non conformes dans un système d'information. Les applications doivent vérifier et valider toutes les données saisies afin de prévenir les attaques et les erreurs. La validation des entrées est également essentielle lors de la réception de données provenant de sources externes. Une validation incorrecte peut permettre des attaques par injection , des fuites de mémoire et, à terme, compromettre le ou les systèmes.
La validation des entrées peut utiliser deux ensembles de critères distincts : une liste blanche et une liste noire . La validation par liste blanche est préférable à celle par liste noire. Cette dernière repose sur la connaissance, par le personnel informatique, de toutes les attaques existantes (et donc des éléments à bloquer précisément) susceptibles d'être utilisées contre votre application ou système. À l'inverse, les listes blanches reposent sur la connaissance, par le personnel informatique, des commandes et types de données autorisés, et sur leur autorisation de transit par les systèmes (ces derniers rejetant toutes les données malveillantes analysées par les filtres).
La configuration de listes d'autorisation ou de refus est très importante pour une sécurité renforcée et une défense en profondeur dans vos systèmes et applications de traitement de données.
Il existe des « attaques par validation d'entrée » où des pirates informatiques saisissent délibérément des données malveillantes dans le but de perturber, de faire planter ou de corrompre une application. Ces actions peuvent entraîner des actions imprévues, des interruptions de service ou même des accès à distance. Les données malveillantes peuvent inclure du code, des scripts et des commandes qui, s'ils ne sont pas correctement validés, peuvent être utilisés pour exploiter des vulnérabilités. Parmi les attaques par validation d'entrée les plus courantes figurent les dépassements de tampon , les attaques XSS et les injections SQL. Le Top 10 de l'OWASP mentionne la validation d'entrée comme stratégie d'atténuation des risques liés aux injections SQL et aux attaques XSS, mais elle ne doit pas constituer la méthode principale de prévention de ces attaques. Cependant, correctement mise en œuvre, elle peut considérablement en réduire l'impact. Les responsables de la sécurité des applications doivent être parfaitement conscients de ces menaces, ainsi que des neuf autres menaces répertoriées dans le Top 9 de l'OWASP.
CyberHoot comprend un programme de formation pour les développeurs qui passe en revue les 10 principales erreurs commises par les programmeurs dans le développement d'applications.
En plus de demander aux développeurs de renforcer la sécurité de vos applications, tous les employés de votre entreprise peuvent prendre des mesures pour réduire le risque d’être victime d’une cyberattaque :
Commencez à élaborer votre plan de cybersécurité robuste et à défense en profondeur sur CyberHoot.
Sources:
Lectures complémentaires:
L'attaque du ransomware JBS montre l'importance des sauvegardes
Colonial Pipeline attaqué par un rançongiciel
Le Texas exige une formation en cybersécurité suite à une violation de pipeline
Termes connexes:
Attaque de débordement de tampon
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.