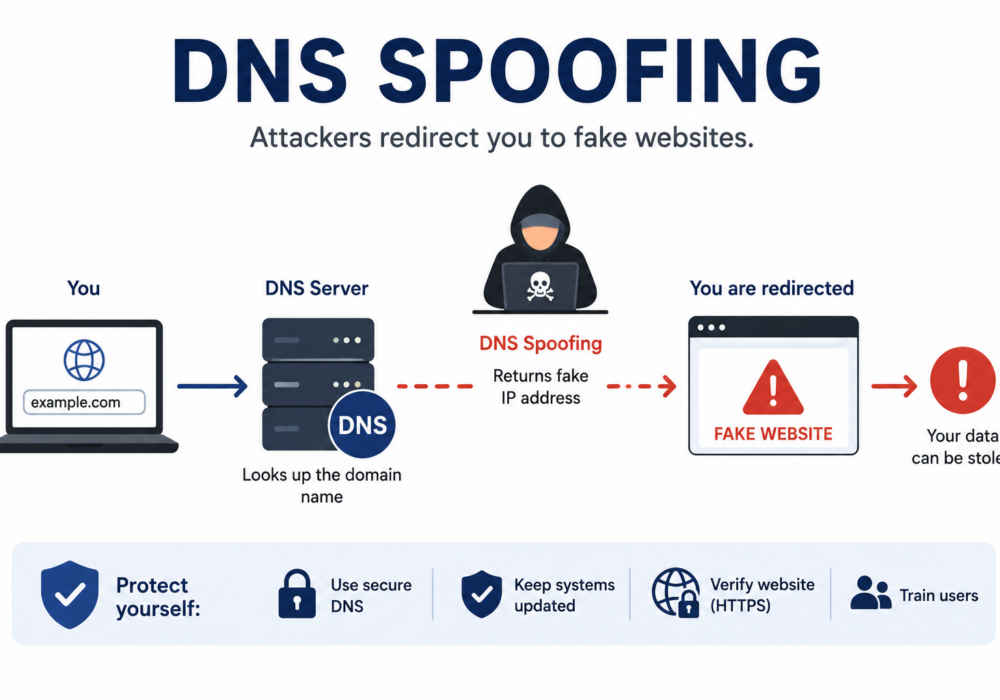
L'usurpation DNS , également appelée empoisonnement du cache DNS , est une cyberattaque où un pirate manipule le système de noms de domaine (DNS) pour rediriger les utilisateurs d'un site web légitime vers un site malveillant. Comme l'adresse web affichée dans leur navigateur est généralement correcte, les utilisateurs peuvent, sans le savoir, saisir des mots de passe, des informations financières ou d'autres données sensibles sur un faux site web contrôlé par le pirate.
Le DNS joue le rôle d'« annuaire » d'Internet, traduisant les noms de domaine comme example.com en adresses IP que les ordinateurs utilisent pour localiser les sites web. L'usurpation de DNS perturbe ce processus en fournissant une fausse adresse IP pour un domaine légitime.
Une attaque typique par usurpation DNS suit les étapes suivantes :
Comme le faux site web ressemble souvent trait pour trait au vrai, les utilisateurs peuvent ne pas se rendre compte qu'ils ont été redirigés.
Les attaquants utilisent l'usurpation DNS pour :
Les petites et moyennes entreprises dépendent des services cloud tels que Microsoft 365, Google Workspace, les services bancaires en ligne et les applications SaaS. Si les employés sont redirigés vers des sites web frauduleux, des pirates peuvent dérober les identifiants de l'entreprise et accéder aux systèmes critiques.
Les conséquences potentielles incluent :
Comme de nombreuses PME ne disposent pas de sécurité DNS dédiée, elles sont souvent considérées comme des cibles attrayantes par les attaquants.
Les fournisseurs de services gérés (MSP) supervisent les réseaux et l'infrastructure Internet de nombreux clients. Une attaque réussie par usurpation DNS contre un MSP ou ses services DNS gérés peut affecter simultanément plusieurs organisations clientes.
Les risques comprennent:
La protection de l'infrastructure DNS est un élément fondamental de la sécurisation des environnements gérés.
Les organisations peuvent réduire leurs risques en :
Bien qu'elles travaillent souvent de concert, il s'agit d'attaques différentes :
| Spoofing DNS | L'hameçonnage |
|---|---|
| Redirige les utilisateurs en manipulant les enregistrements DNS | Piège les utilisateurs en les incitant à cliquer sur des liens malveillants |
| Les victimes peuvent saisir l'adresse du site web correcte | Les victimes sont attirées par des courriels ou des messages trompeurs. |
| Cible le système de dénomination d'Internet | Cible le comportement humain |
| Souvent invisible pour l'utilisateur | Repose sur l'ingénierie sociale |
L'usurpation DNS est une attaque qui manipule le système de résolution d'adresses Internet pour rediriger les utilisateurs vers des sites web malveillants à leur insu. Pour les PME, elle peut entraîner le vol d'identifiants, des fraudes financières et des infections par des logiciels malveillants. Pour les fournisseurs de services gérés (MSP), l'impact peut s'étendre à de nombreux environnements clients si l'infrastructure DNS est compromise. L'utilisation de services DNS sécurisés, l'activation de DNSSEC, la mise en œuvre d'une authentification forte et la sensibilisation des utilisateurs constituent des mesures de protection essentielles contre les attaques par usurpation DNS.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.