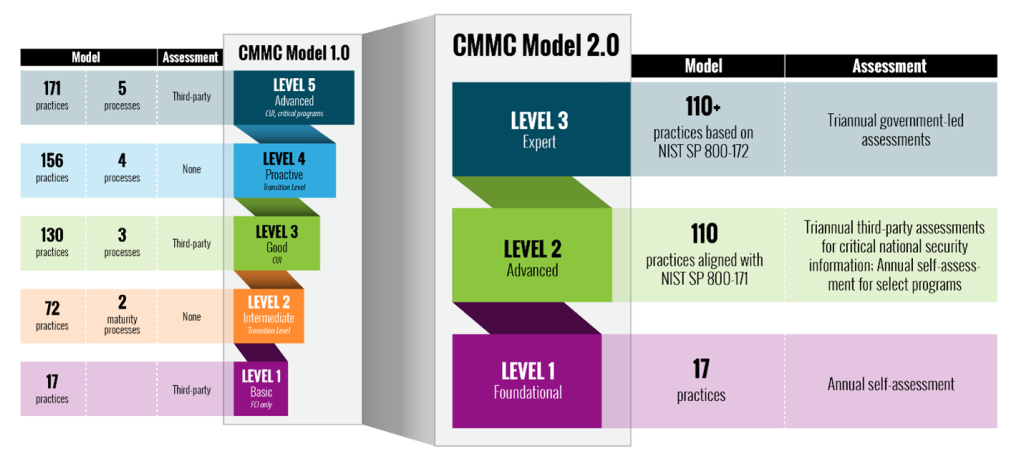
La certification CMMC (Cybersecurity Maturity Model Certification) est un système de niveaux de conformité qui aide le gouvernement, et plus particulièrement le Département de la Défense (DoD) , à déterminer si une organisation dispose des mesures de sécurité nécessaires pour traiter en toute sécurité des informations non classifiées contrôlées ( CUI ) ou d'autres données critiques. Les entreprises souhaitant collaborer avec le DoD doivent obtenir la certification CMMC et se conformer à sa réglementation spécifique. Initialement, le CMMC comportait cinq niveaux de certification. Cependant, comme indiqué ci-dessous, la version 2.0, publiée en janvier 2022, a ramené ce nombre à trois niveaux distincts.
Le niveau 1 correspond à ce que la plupart des entreprises devraient déjà avoir atteint ; il comprend des systèmes de sécurité de base, une gestion rigoureuse des mots de passe et un logiciel antivirus . Le niveau 3 inclut des méthodes proactives pour détecter et atténuer les menaces avant qu’elles ne se produisent, ainsi que des systèmes et des processus permettant d’auditer l’infrastructure, d’identifier les failles et de les corriger. Un système de niveau 3 est optimisé en permanence.
La certification CMMC est requise pour les organisations utilisant des informations du Département de la Défense. Si l'organisation utilise des CUI, une habilitation de niveau 2 ou inférieur peut suffire. Si l'organisation utilise des informations classifiées, une habilitation de niveau 3 sera probablement requise.
Si vous souhaitez collaborer avec le gouvernement, votre organisation pourrait avoir besoin de se conformer aux exigences du CMMC. Les exigences de conformité du CMMC varient selon le contrat : de nombreux contrats n'exigent qu'une conformité de niveau 1 ou 2, tandis que d'autres exigent une conformité de niveau 3.
Si vous ne travaillez pas pour le gouvernement, mais envisagez de travailler dans le secteur de la défense, vous devriez tout de même entamer votre parcours CMMC. On estime qu'il faut entre 12 et 18 mois à une organisation pour atteindre le niveau 2 de préparation CMMC, et plus longtemps pour le niveau 3.
Vous devriez également faire appel à un consultant CMMC pour vous aider à vous préparer. De nombreuses pistes peuvent mener à une impasse. D'autres décisions concernant la conformité CMMC restent à déterminer, notamment qui peut certifier lui-même sa conformité de niveau 2 et qui devra être certifié par un organisme de certification agréé.
Les principes fondamentaux de la conformité CMMC reposent sur des pratiques de sécurité proactives et cohérentes, basées sur les objectifs de contrôle de la norme NIST 800-171. La plupart des organisations devraient s'attacher à mettre en œuvre ces contrôles pour garantir un programme de cybersécurité de défense en profondeur solide et une tranquillité d'esprit absolue.
Les recommandations supplémentaires ci-dessous aideront votre organisation à se mettre sur la bonne voie vers la conformité CMMC.
Recommandations supplémentaires en matière de cybersécurité
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Lectures complémentaires:
Sécuriser la base industrielle de défense
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

