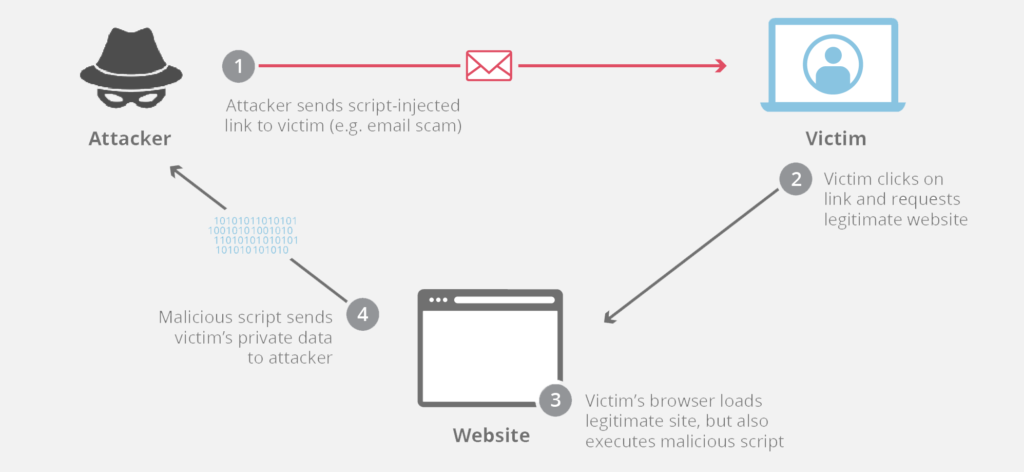
L' attaque XSS (Cross-Site Scripting) est un vecteur d'attaque où des pirates informatiques injectent du code malveillant dans une application web vulnérable. Contrairement à d'autres vecteurs d'attaque web, l'attaque XSS ne cible pas directement l'application elle-même ; ce sont les utilisateurs qui sont exposés. Les vulnérabilités XSS permettent généralement aux attaquants de se faire passer pour un utilisateur, d'effectuer toutes les actions possibles et d'accéder à ses données. Si l'utilisateur dispose de privilèges d'administrateur, l'attaquant peut obtenir un contrôle total sur le système et ses données. La plupart, voire la totalité, des comptes utilisateurs sont alors compromis. Un cheval de Troie peut également être activé et le contenu des pages modifié, incitant les utilisateurs à divulguer volontairement leurs données personnelles. De plus, les cookies de session peuvent être révélés, permettant au pirate d'imiter les utilisateurs authentiques et d'exploiter leurs comptes.
Source : Imperva , PortSwigger
Lecture complémentaire : Qu’est-ce qu’une attaque XSS ? – FedTech Magazine
Termes associés : Falsification de requête intersite (CSRF)
Si votre PME ne développe pas ses propres logiciels ni ne code, vous n'avez pas à vous soucier des XSS, si ce n'est de savoir qu'ils existent. En revanche, si vous développez, lisez ce qui suit.
Prévenir les scripts intersites est parfois difficile et peut s'avérer plus complexe selon la conception de l'application et la façon dont elle gère les données contrôlables par l'utilisateur. En général, une prévention efficace des vulnérabilités XSS implique généralement une combinaison des mesures suivantes, listées ci-dessous. Si votre organisation dispose d'une équipe informatique ou fait appel à un tiers pour la maintenance de vos systèmes, collaborez avec eux pour améliorer votre sécurité en mettant en œuvre les mesures suivantes pour vous défendre contre les attaques XSS :
Content-Type et X-Content-Type-Options en-têtes pour garantir que les navigateurs interprètent les réponses comme vous le souhaitez.Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.