Une somme de contrôle est une valeur utilisée pour vérifier l' intégrité d'un fichier ou d'un transfert de données. Autrement dit, c'est une somme qui contrôle la validité des données. Les sommes de contrôle servent généralement à comparer deux ensembles de données pour s'assurer de leur identité. Parmi les applications courantes, on peut citer la vérification d'une image disque ou le contrôle d'intégrité d'un fichier téléchargé. Si les sommes de contrôle ne correspondent pas à celles des fichiers originaux, les données peuvent avoir été altérées ou corrompues.
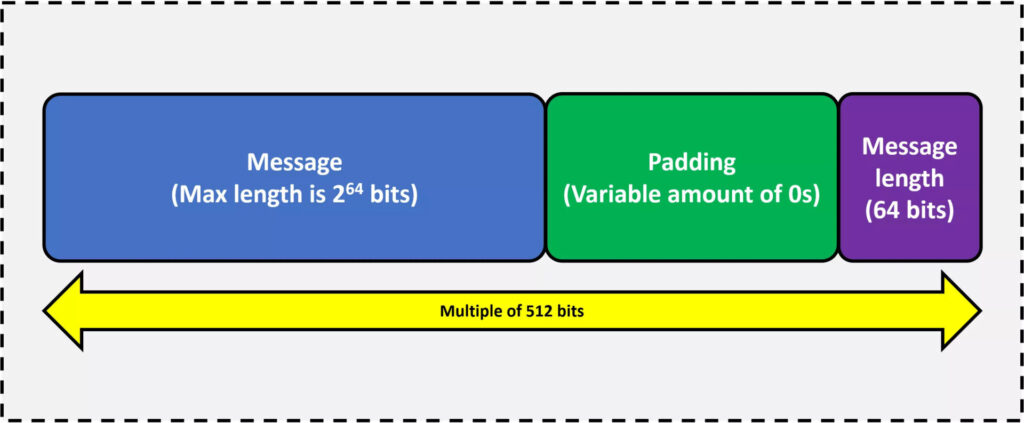
Le calcul d'une somme de contrôle peut se faire de différentes manières, à l'aide de divers algorithmes. Par exemple, une somme de contrôle basique peut simplement correspondre au nombre d'octets dans un fichier. Cependant, ce type de somme de contrôle est peu fiable, car l'ordre de deux octets ou plus peut être inversé, ce qui modifie les données, même si la somme de contrôle reste identique. C'est pourquoi des algorithmes de somme de contrôle plus avancés sont généralement utilisés pour vérifier les données. Parmi ceux-ci figurent les algorithmes de contrôle de redondance cyclique (CRC) et les fonctions de hachage MD5.
Il est rare que vous ayez besoin d'utiliser une somme de contrôle pour vérifier des données, car de nombreux programmes effectuent ce type de vérification automatiquement. Cependant, certaines archives de fichiers ou images disque peuvent inclure une somme de contrôle permettant de vérifier l'intégrité des données. Bien que la vérification des données ne soit pas toujours nécessaire, elle peut s'avérer utile pour vérifier simultanément de grandes quantités de données. Par exemple, après la gravure d'un disque, il est beaucoup plus facile de vérifier la correspondance des sommes de contrôle des données d'origine et du disque que de vérifier chaque dossier et fichier du disque.
Mac et Windows proposent des programmes gratuits permettant de générer et de vérifier les sommes de contrôle. Les utilisateurs Mac peuvent utiliser l'Utilitaire de disque Apple intégré, tandis que les utilisateurs Windows peuvent utiliser le Vérificateur d'intégrité des sommes de contrôle de fichiers (FCIV).
Les MSP et les PME doivent connaître le hachage MD5, qui permet de vérifier l'intégrité du fichier et de déterminer si une attaque malveillante a été effectuée. Les hachages MD5 peuvent être utilisés avant l'exécution des fichiers pour vérifier si le fichier a été altéré avant son exécution et son installation. Pour ce faire, il suffit de rechercher le hachage MD5 d'un fichier (conseil : recherchez et comparez les hachages MD5 signalés par plusieurs sites web) et de le comparer au fichier téléchargé. Cela permet de vérifier que le nouveau fichier téléchargé n'a pas été altéré.
Il est important de toujours s'assurer d'installer des applications ou des fichiers sûrs sur vos appareils. Cela peut également s'étendre aux correctifs des fournisseurs pour valider l'intégrité de leurs fichiers.
En plus des recommandations ci-dessus, vous pouvez également consulter les avis sur les sites web, le pays d'origine de l'application ou la réputation des développeurs. Chacun de ces éléments peut vous permettre d'améliorer progressivement votre confiance dans le fichier téléchargé avant de l'installer sur votre ordinateur.
Les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous êtes confrontés au quotidien. Toutes ces suggestions peuvent être mises en œuvre au sein de votre entreprise en faisant appel aux services de RSSI externalisé (vCISO) de CyberHoot. Pour obtenir une proposition de service vCISO, veuillez envoyer un courriel à Sales@CyberHoot.com.
Toutes ces recommandations sont intégrées aux produits et/ou services vCISO de CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services ou contactez-nous par e-mail à l'adresse Sales@cyberhoot.com pour une consultation gratuite. Agissez dès aujourd'hui : une attaque peut survenir à tout moment. À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité afin de rester au fait des dernières menaces, vulnérabilités et actualités en la matière.
Sources:
Lectures complémentaires:
Qu'est-ce qu'une somme de contrôle (et pourquoi devriez-vous vous en soucier) ?
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.