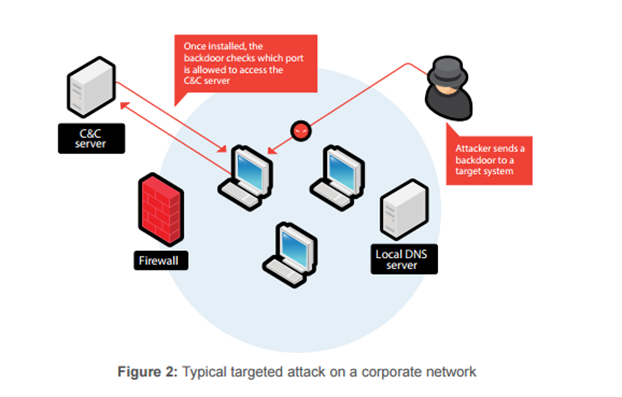
En cybersécurité, une porte dérobée désigne une stratégie permettant de contourner les mesures de sécurité classiques et d'obtenir un accès privilégié à un système informatique, un réseau ou une application. Les portes dérobées sont utilisées aussi bien par des utilisateurs autorisés que par des utilisateurs non autorisés ( pirates informatiques et États ). Si ces derniers découvrent une porte dérobée (ou si, dans certains cas, elle y a été implantée), ils peuvent dérober des données sensibles, installer des logiciels malveillants supplémentaires et prendre le contrôle d'appareils. Lorsque les portes dérobées ne sont pas intégrées à un appareil par le fabricant, elles sont installées par des cybercriminels via des techniques d'hameçonnage ou d'ingénierie sociale, incitant les employés à télécharger et installer des logiciels malveillants contenant une porte dérobée sur leur ordinateur.
Les fabricants de matériel informatique peuvent également insérer des portes dérobées pour accéder délibérément à leur technologie une fois déployée. Ces portes dérobées peuvent être utilisées de manière inoffensive pour aider les clients dont l'accès à leurs appareils est bloqué ou pour résoudre des problèmes logiciels. Elles peuvent également être utilisées à des fins malveillantes par des États-nations. De nombreux articles ci-dessous citent Cisco (entreprise américaine) et Huawei (entreprise chinoise) qui auraient intégré des portes dérobées à leurs produits matériels.
Plus inquiétant encore, les récentes révélations d'Edward Snowden ont montré que la NSA aurait intégré une porte dérobée dans la cryptographie à courbe elliptique, compromettant ainsi la confiance accordée à nos algorithmes de chiffrement. Ces portes dérobées auraient permis à la NSA d'espionner les communications chiffrées à travers le monde.
Source : Malwarebytes , CyberHoot
Lectures complémentaires :
Une porte dérobée secrète et sinistre découverte dans un équipement Cisco 2019-05-02
Des portes dérobées continuent d'apparaître sur les appareils Cisco (2018/07/19)
Les États-Unis découvrent que Huawei dispose d'un accès détourné à ses réseaux 5G
La difficulté de se défendre contre cette vulnérabilité réside dans le fait que le fabricant peut ignorer l'existence d'une porte dérobée dans son matériel ou son logiciel, créée par une vulnérabilité. Il arrive également qu'il soit contraint d'y placer la vulnérabilité par l'État-nation dans lequel il opère. Cela peut vous mettre mal à l'aise en tant que dirigeant de PME, mais certaines pratiques peuvent vous protéger contre ce type de portes dérobées :
En fin de compte, si un État souhaite accéder à votre réseau, il y parviendra probablement. Les mesures ci-dessus, ainsi que les politiques de formation et de gouvernance, devraient protéger votre PME contre toute tentative d'intrusion.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

