Trello, la plateforme utilisée par de nombreuses entreprises pour organiser leurs listes de tâches et coordonner le travail d'équipe, a récemment exposé les données personnelles de ses utilisateurs. Cette découverte a été faite par Craig Jones, directeur mondial des opérations de cybersécurité chez Sophos, qui a trouvé ces données sensibles lors d'une recherche sur Google (également appelée « Google Dorks »). Il existe des outils permettant de réaliser ce type d'opération, notamment l'outil « Google Hacking » de Pentest Tools.
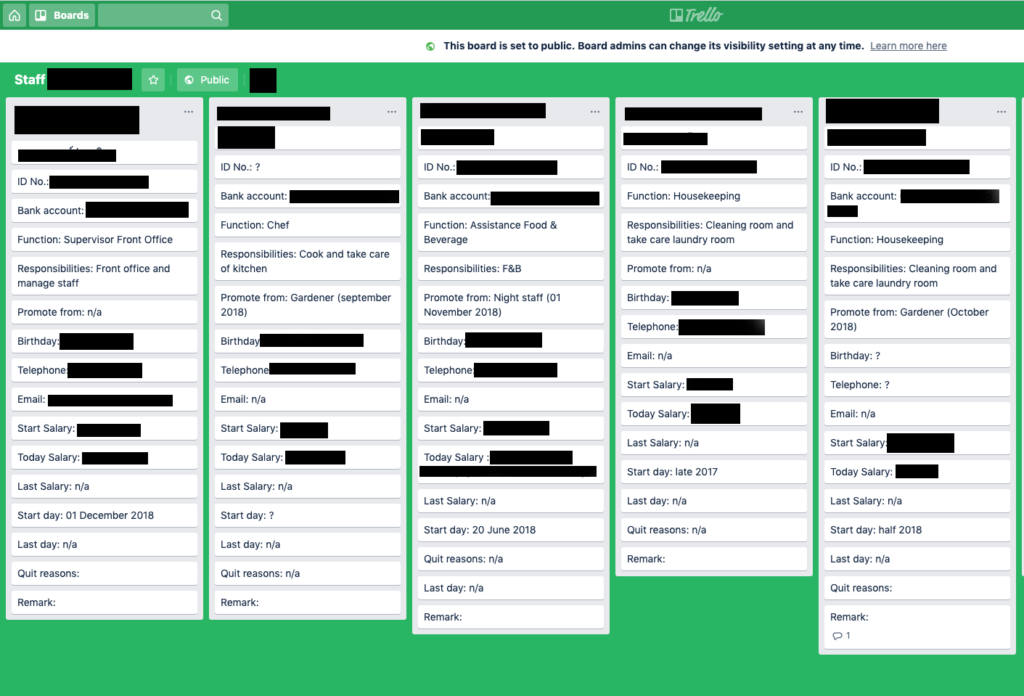
Utilisateur de Trello lui-même, Craig Jones a pour habitude d'examiner les mesures de cybersécurité des produits qu'il utilise. C'est ainsi qu'il a découvert que la configuration par défaut des tableaux Trello est définie sur « privé », mais que de nombreux utilisateurs modifient ce paramètre en « public ». Une fois ce paramètre activé, toutes les informations disponibles sur un tableau Trello sont accessibles à tous . Ces tableaux peuvent être trouvés via le moteur de recherche Google, qui les indexe comme de simples pages HTML, permettant ainsi à quiconque de découvrir facilement leur contenu grâce à une recherche Google spécialisée.
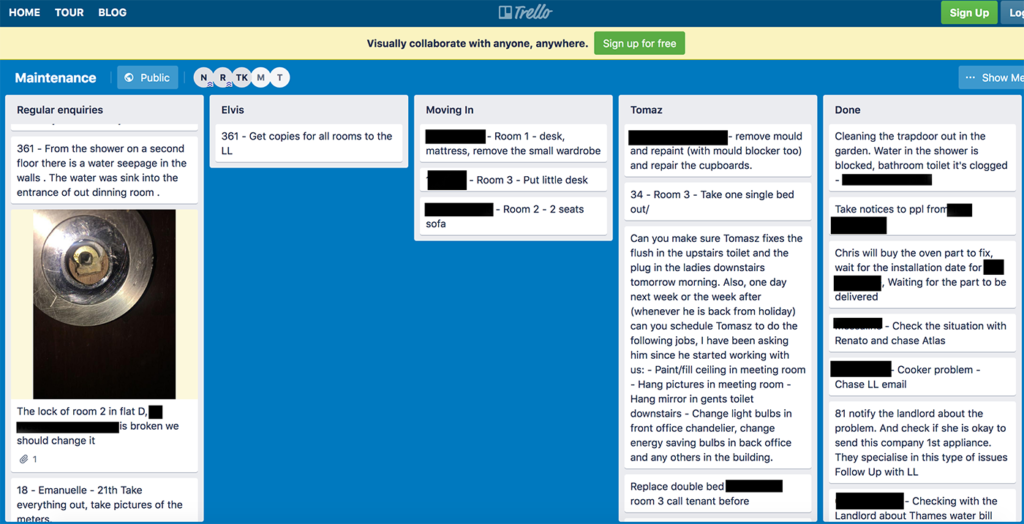
Craig Jones a découvert une montagne de données personnelles identifiables dans des tableaux Trello publics, comme des noms, des adresses e-mail, des dates de naissance, des numéros d'identification et des informations bancaires. Le tableau des ressources humaines d'une entreprise contenait des informations telles qu'une offre d'emploi à un employé potentiel, incluant son salaire, ses primes et ses obligations contractuelles. On y trouvait même des informations spécifiques provenant d'un organisme de logement détaillant toutes les réparations nécessaires dans des zones ou des logements spécifiques, y compris les serrures de porte.
Si vous êtes administrateur d'un tableau Trello contenant des informations sensibles, vérifiez son statut et rendez privés ceux qui renferment des données sensibles ou critiques. Si vous êtes utilisateur Trello et que vous savez que certaines de vos données sensibles sont exposées, vous pouvez contacter l'administrateur du compte ou contacter directement Trello pour demander la mise en privé du tableau.
Les experts en sécurité savent depuis longtemps que Google peut révéler du contenu intéressant, notamment des caméras vidéo en accès libre, des babyphones et une foule d'autres informations sensibles. Si possible, limitez le partage de vos informations personnelles sur des sites web dont vous n'êtes pas sûr à 100 % de la sécurité. Même Trello semblait être un site web de marque réputé, mais suite à des erreurs de configuration, il est désormais tenu responsable de la facilité avec laquelle des données privées sont partagées avec tout le monde en ligne via Google Dorking.
Les organisations qui utilisent des plateformes web tierces comme Trello doivent mettre en place un processus d'examen et d'approbation pour tous les services Internet tiers. Élaborez et publiez un processus permettant :
En mettant en place ces processus, vous réduirez le risque que vos informations sensibles ou celles de votre entreprise soient divulguées en ligne.
https://youtube.com/watch?v=HH6edTy3mQI
Sources:
Trello dévoilé ! Une recherche révèle une énorme quantité de données privées
L'application Trello expose les informations personnelles identifiables de ses utilisateurs
Termes de référence de la bibliothèque CyberHoot : Google Dorking
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.