Auteure : Katie Boquetti | Éditeur : Craig Taylor
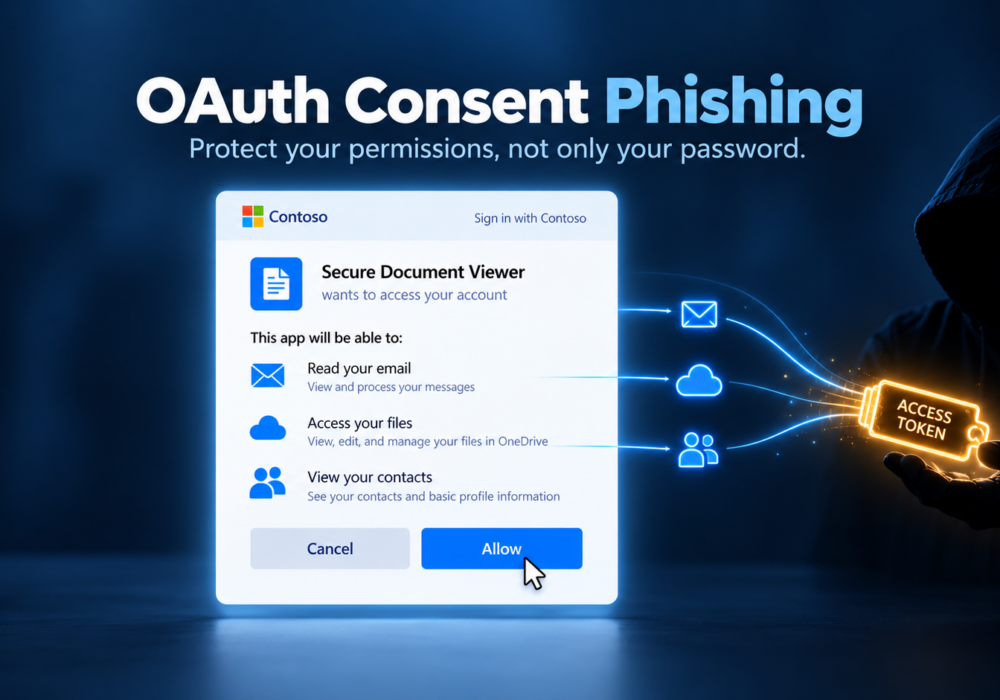
J'ai la chance d'entretenir des relations avec des centaines de fournisseurs de services gérés et des milliers de professionnels de la sécurité. La plupart d'entre eux connaissent ma passion pour la sécurité et me fournissent régulièrement des informations sur les menaces . La semaine dernière, un ami cher, Armando, m'a envoyé un article sur le phishing via le consentement OAuth . Franchement, au début, j'étais un peu perplexe. En me renseignant davantage, j'ai confirmé qu'il s'agissait bien d'une attaque de piratage en pleine expansion. Le problème est d'ailleurs devenu si important que le FBI a publié un avertissement public le 1er septembre 2026. Les pirates utilisent l'ingénierie sociale et les e-mails d'hameçonnage pour nous inciter à accorder à de fausses applications l'autorisation d'accéder à notre compte de messagerie ou à nos annuaires Microsoft/Google. Avec suffisamment d'autorisations accordées via OAuth, le pirate peut envoyer des e-mails depuis notre compte ou voler des données confidentielles souvent stockées dans nos boîtes de réception.
J'ai donc remercié Armando pour le sujet et convenu que CyberHoot l'aborderait dans son prochain article de blog afin de sensibiliser le public. Une fois que vous savez à quoi vous êtes confronté, vous êtes bien mieux préparé pour ne pas être victime de cette variante d'ingénierie sociale et d'hameçonnage. Mais votre équipe, vos employés ou même les membres de votre famille connaissent-ils tous cette méthode d'attaque ? Elle est plus insidieuse qu'on ne le pense. Sensibilisez votre entourage et partagez cet article avec toutes les personnes concernées !
— Craig
Vous avez passé des années à apprendre à protéger votre mot de passe. Vous vérifiez les liens avant de cliquer, vous vous méfiez des fausses pages de connexion et vous avez activé l'authentification multifacteurs (AMF). Ces habitudes permettent de bloquer une grande partie des attaques, alors bravo ! L'hameçonnage par consentement OAuth emprunte une autre voie. L'attaquant ne vous demande jamais votre mot de passe. Il vous demande plutôt votre autorisation, et la requête apparaît sur une page de connexion Microsoft ou Google authentique.
OAuth est le système qui gère les écrans « Autoriser cette application à accéder à votre compte » que vous voyez régulièrement. Lorsqu'un outil de planification souhaite accéder à votre calendrier ou qu'une application de signature électronique veut ouvrir un fichier dans OneDrive, OAuth traite la requête. Vous vous connectez, examinez la liste des autorisations et cliquez sur Accepter. L'application reçoit alors un jeton, un laissez-passer numérique qui lui permet d'agir en votre nom au sein de ces applications. C'est une fonctionnalité utile au quotidien, et la plupart des applications qui l'utilisent sont légitimes.
Un pirate enregistre sa propre application, lui donne un nom rassurant comme « Visionneuse de documents sécurisée » ou « Assistant de mise à jour Office », et y ajoute un logo discret. Ensuite, il vous envoie un lien par e-mail, Teams ou Slack, souvent accompagné d'un message du type « Votre fichier partagé expire dans une heure ». Ce lien ouvre la véritable page de connexion Microsoft ou Google. Après vous être connecté, un écran de consentement vous demande l'accès à votre messagerie, vos fichiers ou vos contacts. Une fois que vous cliquez sur Accepter, l'application du pirate reçoit un jeton, qu'il utilise pour lire votre boîte de réception, effectuer des recherches dans vos documents et envoyer des e-mails à votre place, sans jamais avoir besoin de votre mot de passe.
L'authentification multifacteur (MFA) confirme votre identité lors de la connexion. Dans une attaque par hameçonnage basée sur le consentement, vous êtes bien la personne qui se connecte ; l'authentification multifacteur fonctionne donc comme prévu. Le problème survient après la connexion, lorsque vous autorisez l'application à accéder au système. L'attaquant possédant un jeton à la place de votre mot de passe, le simple fait de changer ce dernier lui permet de conserver l'accès jusqu'à ce que quelqu'un révoque les autorisations de l'application. Il est donc essentiel de laisser l'authentification multifacteur activée, car elle bloque de nombreuses autres attaques, et d'ajouter les protections simples ci-dessous pour vous prémunir contre celle-ci.
Un écran de consentement est révélateur si vous lui accordez cinq secondes. Commencez par vérifier le nom de l'éditeur. Microsoft attribue un badge de vérification aux applications provenant d'entreprises reconnues ; une demande inattendue émanant d'un éditeur non vérifié mérite donc une certaine prudence. Ensuite, comparez les autorisations demandées avec la finalité de l'application. Un lecteur PDF n'a aucune raison de lire l'intégralité de votre boîte mail ni d'envoyer des messages en votre nom, et de toute façon, il n'a pas d'amis à qui écrire. Soyez attentif aux demandes d'« accès aux données auxquelles vous lui avez donné accès », qui permettent à l'application de continuer à fonctionner même hors ligne. Si le message accompagnant le lien vous incite à agir rapidement, considérez cette urgence comme un signal pour prendre votre temps.
Si vous utilisez Microsoft 365 , un administrateur ouvre le centre d'administration Microsoft Entra et configure le consentement utilisateur afin que les employés n'approuvent que les applications provenant d'éditeurs vérifiés et demandant des autorisations à faible risque. Activez simultanément le flux de travail de consentement de l'administrateur : les employés demanderont alors une application et un examinateur l'approuvera, évitant ainsi de les laisser bloqués.
Google Workspace propose des paramètres similaires dans la section « Contrôles API », permettant à un administrateur de choisir les applications tierces autorisées à se connecter aux comptes de l'entreprise. Ces paramètres sont accessibles depuis les consoles d'administration standard, sans nécessiter d'outils supplémentaires.
Programmez un rappel trimestriel dans votre calendrier pour examiner les applications connectées aux comptes de votre entreprise. Repérez les applications disposant d'autorisations étendues, celles utilisées par une seule personne ou celles dont le nom est inconnu de l'équipe, et supprimez-les. Intégrez un exemple d'écran de consentement à votre prochaine formation d'équipe afin que chacun puisse visualiser une connexion légitime associée à une demande d'autorisation inappropriée. Lorsqu'une personne signale une demande suspecte, remerciez-la, même si l'application s'avère finalement sans danger. Chaque signalement est une bonne chose et mérite d'être salué.
Il arrive à tout le monde, même aux plus vigilants, de cliquer par erreur sur « Accepter » pour une application suspecte. Remédier rapidement à cette situation est une bonne chose. Rendez-vous sur myapps.microsoft.com ou dans la section Sécurité de votre compte Google, trouvez l'application et supprimez son accès. Ensuite, informez votre service informatique ou votre fournisseur de services gérés. Ils révoqueront les autorisations de l'application pour l'ensemble de l'organisation, vous déconnecteront des sessions actives et consulteront les journaux pour identifier les actions effectuées par l'application. Une simple réinitialisation du mot de passe ne suffit pas toujours à maintenir l'application connectée ; commencez donc par révoquer son accès.
Choisissez une petite action cette semaine. Ouvrez myapps.microsoft.com ou votre compte Google, consultez les applications connectées à votre compte professionnel et supprimez celles que vous n'utilisez plus. Si vous gérez une équipe, prenez dix minutes pour vérifier les paramètres de consentement des utilisateurs, puis partagez cet article avec vos collègues afin qu'ils sachent reconnaître une demande d'autorisation suspecte. Chaque application que vous examinez contribue à renforcer la sécurité de votre organisation. Protégez vos identifiants, protégez vos autorisations et continuez sur cette voie. Apprenez, riez et amusez-vous !
Qu’est-ce que le phishing par consentement OAuth ?
L'hameçonnage par consentement OAuth est une attaque où un criminel vous incite à autoriser son application à accéder à votre compte Microsoft ou Google. L'attaquant ignore complètement votre mot de passe et utilise l'accès que vous avez accordé pour lire vos e-mails, ouvrir des fichiers ou envoyer des messages en votre nom.
L'authentification multifacteur me protège-t-elle contre l'hameçonnage par consentement ?
L'authentification multifacteur (MFA) confirme votre identité lors de la connexion, et dans cette attaque, c'est vous qui vous connectez. La MFA reste importante pour bloquer d'autres attaques, tandis que les paramètres de consentement et un examen rapide de chaque écran d'autorisation vous protègent contre celle-ci.
Changer mon mot de passe supprimera-t-il l'accès de l'attaquant ?
La réinitialisation du mot de passe ne change rien, car l'application utilise un jeton à la place de votre mot de passe. Supprimez l'application de votre compte ou demandez à votre administrateur de révoquer ses autorisations.
Comment puis-je vérifier quelles applications ont accès à mon compte ?
Pour un compte professionnel Microsoft, rendez-vous sur myapps.microsoft.com. Pour Google, ouvrez votre compte, sélectionnez « Sécurité » et vérifiez les applications tierces connectées. Supprimez toute application que vous ne reconnaissez pas ou que vous n'utilisez plus.
Une application provenant d'un éditeur vérifié est-elle toujours sûre ?
La vérification confirme qu'une entreprise réelle est à l'origine de l'application, ce qui réduit les risques. Comparez néanmoins les autorisations demandées avec les fonctionnalités de l'application et interrogez votre responsable informatique au sujet de toute application vérifiée qui requiert des autorisations bien plus étendues que nécessaire.
Que doit faire en premier une petite entreprise ?
Activez le paramètre de consentement utilisateur restreint dans Microsoft Entra ou les contrôles API correspondants dans Google Workspace. Cette simple modification empêche les employés d'approuver eux-mêmes les applications non vérifiées, et elle est entièrement gratuite.
Blog Microsoft Entra : Explication et prévention du phishing par consentement OAuth
Message d'intérêt public du FBI IC3 : Des cybercriminels malveillants accèdent aux comptes de leurs victimes grâce à l'hameçonnage par consentement (1er septembre 2026)
The Hacker News : Le nouveau clic d’hameçonnage : comment le consentement OAuth contourne l’authentification multifacteur (mai 2026)
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

