Cet article détaille les mesures à prendre immédiatement en cas d'attaque de ce type… que j'ai surnommée « attaque domino ». Cette attaque se déroule en plusieurs phases que les pirates exploitent successivement. Interrompez la séquence le plus tôt possible grâce à des mesures d'évitement et à une formation efficace de vos employés à l'aide d'outils comme CyberHoot pour les aider à repérer les attaques de phishing et à protéger scrupuleusement leurs mots de passe ! Si vous souhaitez former vos employés, consultez le site web de formation CyberHoot.com et nous vous mettrons en relation avec l'un de nos revendeurs.
Phase 1 de la « brèche en domino » :
Un client, Finance@IronCladCookware.com, a reçu un courriel d'un fournisseur avec lequel il collabore régulièrement, lui demandant de vérifier une facture protégée par mot de passe sur Google Docs, Dropbox ou un autre service en ligne. Bien que la demande soit inhabituelle, il s'agissait d'un fournisseur important avec lequel nous travaillons régulièrement, nous avons donc accédé à sa requête. Nous avons alors découvert que le domaine de messagerie du fournisseur comportait une erreur d'une seule lettre (par exemple : un courriel de Twirlstool.com pouvait provenir de Twrlstool.com, avec un « i » manquant). Le site web auquel nous nous sommes connectés a dérobé l'identifiant et le mot de passe d'un de nos employés. Les pirates informatiques ont ensuite analysé chaque dossier de la boîte mail compromise de notre entreprise à la recherche de chaque adresse électronique unique.
Phase 2 : Le deuxième domino tombe (un nom de domaine similaire est enregistré)
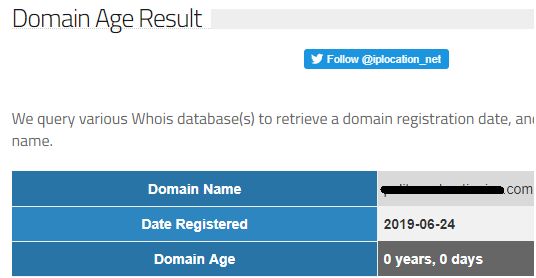
Dans la capture d'écran ci-dessous, les pirates ont enregistré aujourd'hui un nom de domaine similaire à utiliser dans la phase 3. Ce domaine ressemble beaucoup à celui de l'entreprise ciblée et sera utilisé comme base pour ces attaques.
Phase 3 : Le troisième domino : Exploiter les relations de confiance
Le pirate conçoit ensuite divers courriels anodins mais efficaces, destinés à exploiter la relation de confiance que vous entretenez avec vos fournisseurs, clients, famille et amis, en les envoyant depuis une adresse courriel usurpée. Dans cet exemple fictif : Finance@IroncldCookware.com est utilisé à la place de Finance@IroncladCookware.com pour envoyer des courriels visant à voler des identifiants de connexion aux adresses courriel du compte initialement compromis chez IroncladCookware.com. L’efficacité de cette attaque repose sur le fait que le nom de l’expéditeur est très probablement reconnu et accepté par le destinataire comme celui d’un utilisateur légitime. Cette confiance implicite augmente les chances de succès du message malveillant.
Phase 4 : Plusieurs dominos commencent à tomber sur vos contacts
Les pirates ne s'arrêteront pas là. Que les piratages de comptes de messagerie commencent… la plupart des gens cliquent rapidement sur un e-mail similaire provenant d'une personne qu'ils connaissent sans hésiter. Moins nombreux sont ceux qui fourniront leurs identifiants pour consulter une facture, un solde impayé ou toute autre transaction financière plausible… conduisant à un nombre croissant d'entreprises piratées et ciblées. C'est ce qu'on appelle l'effet Domino.
Voici quelques conseils pratiques pour vous protéger et éviter les dominos lorsque votre entreprise participe à l'un de ces événements !
Étape 1 : Rédigez un e-mail de réponse rapide et envoyez-le immédiatement à tous les contacts pour les informer du faux domaine et des attaques ciblées.
Étape 2 : recherchez le fournisseur d’accès Internet du nom de domaine nouvellement enregistré et envoyez une plainte pour abus concernant une attaque de phishing provenant d’un nom de domaine similaire et demandez qu’il soit immédiatement supprimé.
Le temps est un facteur essentiel. Dans le monde réel, dès qu'un domaine similaire est enregistré et prêt à être utilisé, les e-mails d'attaque commencent à affluer vers tous vos fournisseurs, clients, amis et famille. L'effet domino commence à tomber lorsque les personnes qui vous font confiance cliquent sur la fausse facture ou la fausse demande de connexion et se retrouvent compromises.
Envoyer cette note d’avertissement à toutes les personnes auxquelles vous pouvez penser est une première étape cruciale et urgente.
Les autres mesures doivent être prises par ordre croissant de niveau de protection. Toutes ne sont pas payantes. Certaines sont extrêmement efficaces (comme celles du MFA ).
Protection de base:
Protection renforcée :
Protection avancée :
Appel à l'action:
Une protection de base est essentielle pour toutes les entreprises. Contactez CyberHoot dès aujourd'hui pour être mis en relation avec un revendeur qui formera vos employés à se prémunir contre l'attaque en domino. Mieux vaut prévenir que guérir. Pour savoir comment se protéger contre les menaces similaires via le piratage de messagerie, cliquez ici.
Suivez ces instructions de CyberHoot pour récupérer votre compte de messagerie piraté.
Craig, cofondateur – CyberHoot
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.