Dans le cadre du Mois national de sensibilisation à la cybersécurité (NCAM), CyberHoot s'efforce de partager des sujets qui élargissent le point de vue de chacun sur l'importance de la formation et de la sensibilisation à la cybersécurité.
Malheureusement, de nombreuses petites entreprises pensent encore que les actualités en matière de sécurité et les titres sensationnalistes ne les concernent pas, car « les pirates informatiques ne s'attaquent qu'aux grandes entreprises, puisqu'il y a forcément plus à voler ». Or, les statistiques montrent que c'est tout le contraire : 50 à 70 % des PME ont déjà subi une cyberattaque ( Security Magazine ).
Les PME négligent souvent le rôle qu'elles jouent dans leurs chaînes d'approvisionnement plus larges ou ne comprennent pas où leur entreprise se situe au sein des 16 secteurs d'infrastructures critiques.
Par exemple, les soudeurs, les ateliers d'usinage et les fabricants de systèmes de chauffage, de ventilation et de climatisation (Target Breach ?), etc. possèdent des données, des plans et des détails sur les infrastructures critiques que les mauvais acteurs (pirates informatiques) veulent vous voler. Vous devez sensibiliser et vous engager à adopter des pratiques de sécurité pour fonctionner au mieux dans ce monde hautement connecté.
Le département de la Sécurité intérieure déclare : « Il existe 16 secteurs d’infrastructures critiques dont les actifs, les systèmes et les réseaux, qu’ils soient physiques ou virtuels, sont considérés comme si vitaux pour les États-Unis que leur mise hors service ou leur destruction aurait un effet dévastateur sur la sécurité, la sécurité économique nationale, la santé ou la sécurité publique nationale, ou toute combinaison de ces éléments. » https://www.dhs.gov/cisa/critical-infrastructure-sectors
En tant que propriétaire de petite entreprise ou de MSP, en quoi cela vous concerne-t-il ? Oui ! Les PME et les MSP participent à de nombreuses intégrations commerciales plus vastes qui influencent, d'une manière ou d'une autre, ces secteurs d'infrastructures critiques.
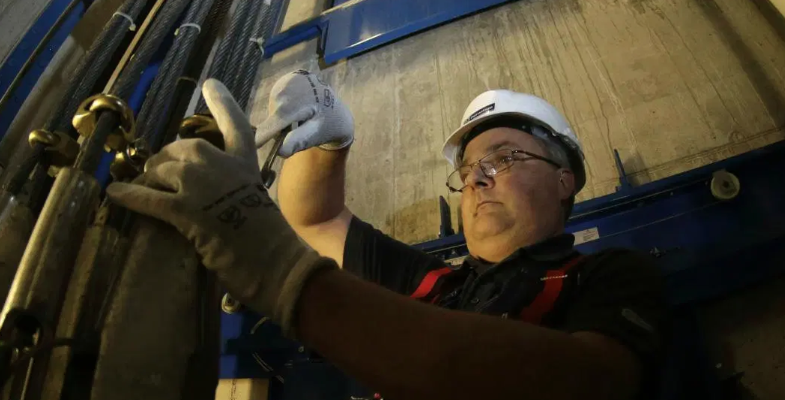
Ce titre a attiré notre attention aujourd'hui : « L'association américaine de l'industrie des ascenseurs réclame un renforcement de la cybersécurité ».
« Ce que nous constatons, c’est que le métier de mécanicien d’ascenseurs de demain sera davantage axé sur la technologie : on attendra de lui de meilleures connaissances en informatique, et il passera une grande partie de son temps derrière un écran d’ordinateur plutôt qu’avec une clé à molette à la main. » ( Engineering News )
Cela démontre que la sensibilisation à la cybersécurité et le besoin de formation s’insinuent rapidement dans de nombreux domaines d’activité « non traditionnels » où l’accent sur la cybersécurité a été négligé et où personne n’aime être en position de « rattrapage ».
Mais il n'est pas nécessaire de rattraper son retard. Tout commence par la sensibilisation et la formation de vos employés afin qu'ils soient plus vigilants. Chez CyberHoot, nous mettons en avant les avantages commerciaux de la formation en cybersécurité et nous aidons votre organisation à instaurer une culture de la sensibilisation. Pour l'équipe de CyberHoot, il ne s'agit pas seulement de garantir la conformité de vos employés en matière de formation à la sécurité ; c'est le minimum.
Une culture de l'engagement en matière de sécurité est désormais indispensable et elle commence au sommet de la hiérarchie, en mobilisant et en encourageant les employés à s'investir dans la formation à la sécurité. Montrer l'exemple engendre de profonds changements.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suite
La plupart des tests d'hameçonnage trompent vos employés. Celui-ci dit bonjour d'emblée ! HootPhish annonce clairement la couleur : ceci est…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.