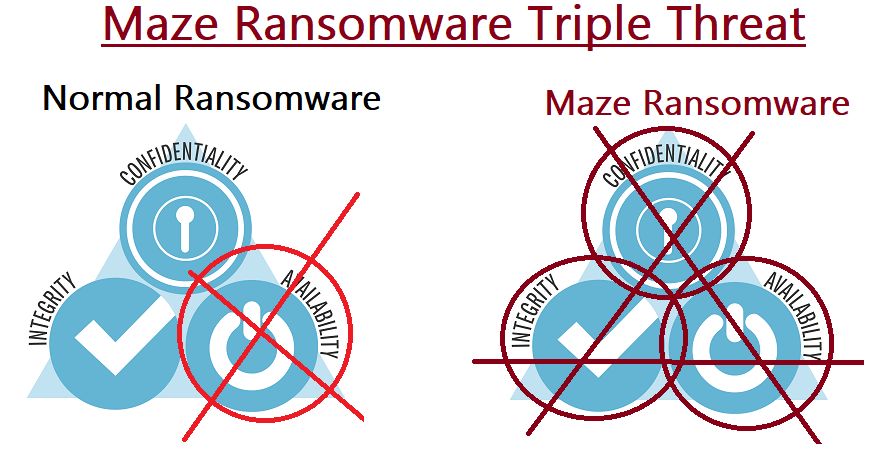
Les rançongiciels ont gagné en popularité comme outil utilisé par les groupes de pirates informatiques pour attaquer toutes sortes d'entreprises, comme en témoigne la récente compromission de Cognizant et de certains de ses clients par le rançongiciel Maze. À première vue, on pourrait considérer cet événement comme un simple incident de plus dans la longue série d'attaques de rançongiciels visant les entreprises, les organismes gouvernementaux et les associations. Cependant, il ne s'agit pas d'une simple attaque de ce type. Maze représente une triple menace pour la sécurité de vos données. Ces pirates ont accès à vos données et peuvent les modifier (compromettant ainsi leur intégrité ). Plus important encore, pour les entreprises qui refusent de payer la rançon, Maze exporte leurs données et les diffuse sur Internet, mettant en péril leur confidentialité . CyberHoot prévoit que cela contraindra de nombreuses autres entreprises à payer la rançon, même si elles sont en mesure de restaurer leurs données à partir de sauvegardes.
Les rançongiciels ciblent généralement la disponibilité des données en les chiffrant et en vendant la clé de déchiffrement contre une rançon en bitcoins . Les entreprises disposant de ressources financières importantes, mais de sauvegardes insuffisantes, peuvent s'attendre à payer des dizaines, voire des centaines de milliers de dollars pour obtenir cette clé . Cette forme classique d'attaque par rançongiciel s'est avérée très efficace pour les pirates informatiques. Voici les statistiques de 2019 sur les paiements de rançons, selon Heimdal Security :
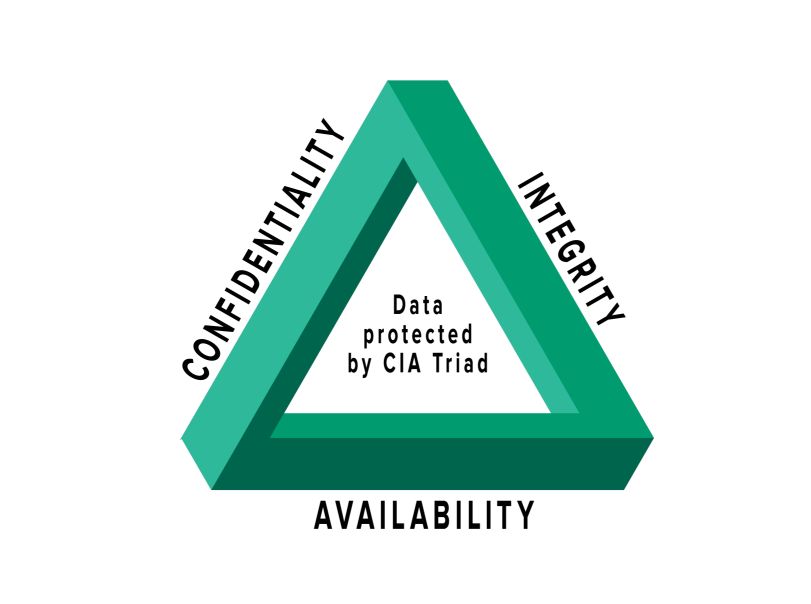
Le rançongiciel Maze met en péril les trois principes de protection des données (disponibilité, confidentialité et intégrité). La disponibilité est compromise car vos données sont chiffrées et vous n'en possédez pas la clé. Une stratégie de sauvegarde solide permet à la plupart des entreprises de se remettre d'une attaque par rançongiciel en quelques jours, voire quelques heures. Cependant, MAZE et ses auteurs l'ont bien compris et s'attaquent désormais à la confidentialité des données en les exportant et en les publiant en ligne si vous ne payez pas dans les délais.
MAZE exporte vos données sur Internet, permettant ainsi aux pirates de les rendre publiques. De plus, ils pourraient manipuler les données et compromettre leur intégrité. Pouvons-nous être certains que les données publiées en ligne sont exactes et véridiques ?
MAZE représente une triple menace pour les données de l'entreprise. Les données confidentielles peuvent être divulguées publiquement. Elles peuvent être altérées, compromettant ainsi leur intégrité. Sans sauvegardes fiables, vous risquez de perdre vos données ( disponibilité ).
Oui. Les PME doivent absolument se préoccuper du ransomware MAZE. Les pirates informatiques privilégient généralement la méthode la plus simple pour compromettre les entreprises cibles. S'ils trouvent un VPN non configuré pour l'authentification à deux facteurs , ils exploitent cette faille en trouvant le mot de passe d'un employé sur le dark web, puis se connectent et installent le ransomware MAZE dans votre système. Si cette option est impossible, ils lancent des attaques de phishing particulièrement sophistiquées . Consultez l'article de CyberHoot détaillant les attaques de phishing redoutables liées à la COVID-19 ici.
Les bonnes pratiques de cybersécurité standard, décrites ci-dessous, vous aideront à réduire vos risques face à MAZE et à de nombreuses autres menaces en ligne. Agissez dès maintenant avant qu'il ne soit trop tard et que votre sécurité ne soit compromise.
Si vous possédez une entreprise, vous devez faire ces choses :
Toutes ces recommandations sont intégrées à CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, assurer et évaluer vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité.
Lecture complémentaire : Une ville d’Alabama verse une rançon de 300 000 $ à des pirates informatiques
https://youtube.com/watch?v=MTed3ffpmNY
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

