
Correos electrónicos interactivos
Las simulaciones realistas resaltan cada parte de un correo electrónico de phishing que contiene señales de advertencia.
Las pruebas de phishing tradicionales se centran en detectar errores. HootPhish los previene, utilizando tecnología patentada de refuerzo positivo para enseñar, no para engañar.
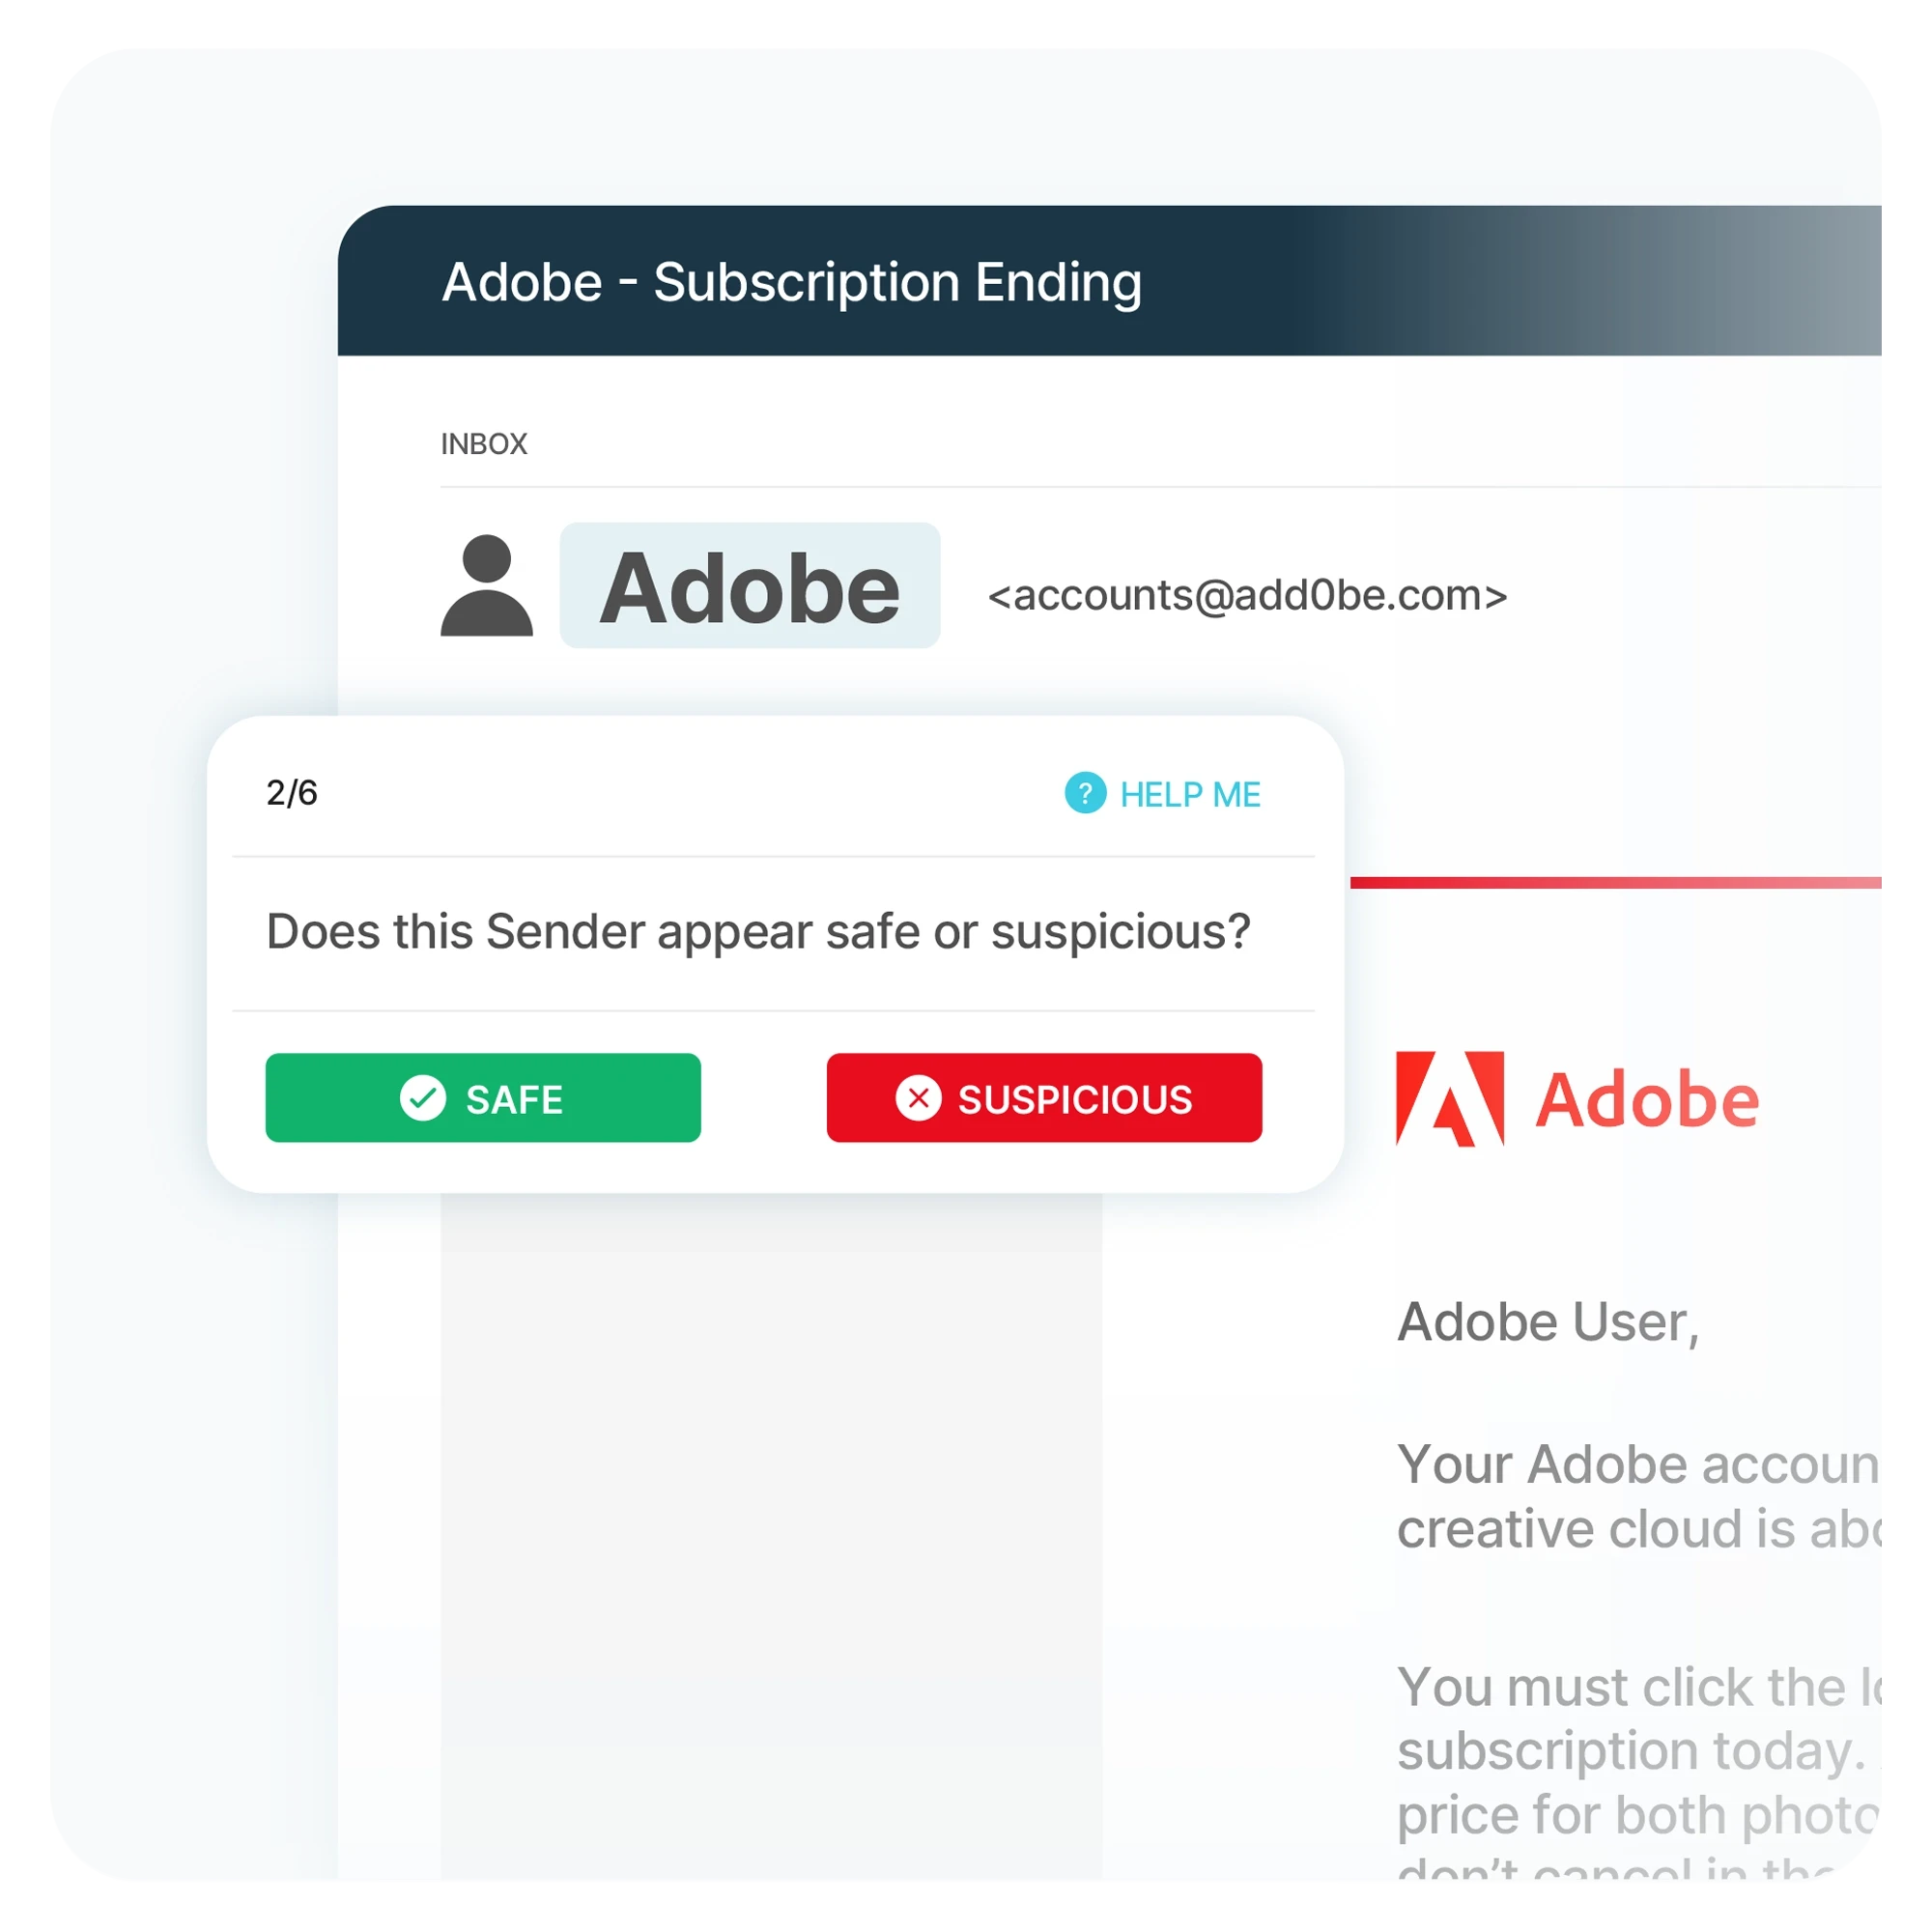
HootPhish guía a los usuarios a través de escenarios reales de phishing, destacando los 6 indicadores clave que siempre deben buscarse en correos electrónicos sospechosos. Es atractivo, divertido y muy efectivo.

HootPhish utiliza tareas interactivas y gamificadas para que la concientización sobre el phishing sea más sencilla y agradable, y genera mejoras reales en el comportamiento de los empleados.
El seguimiento del progreso, las insignias de logros y las tablas de clasificación fomentan una competencia amistosa y convierten el temido cumplimiento de los riesgos en una actividad divertida y atractiva.
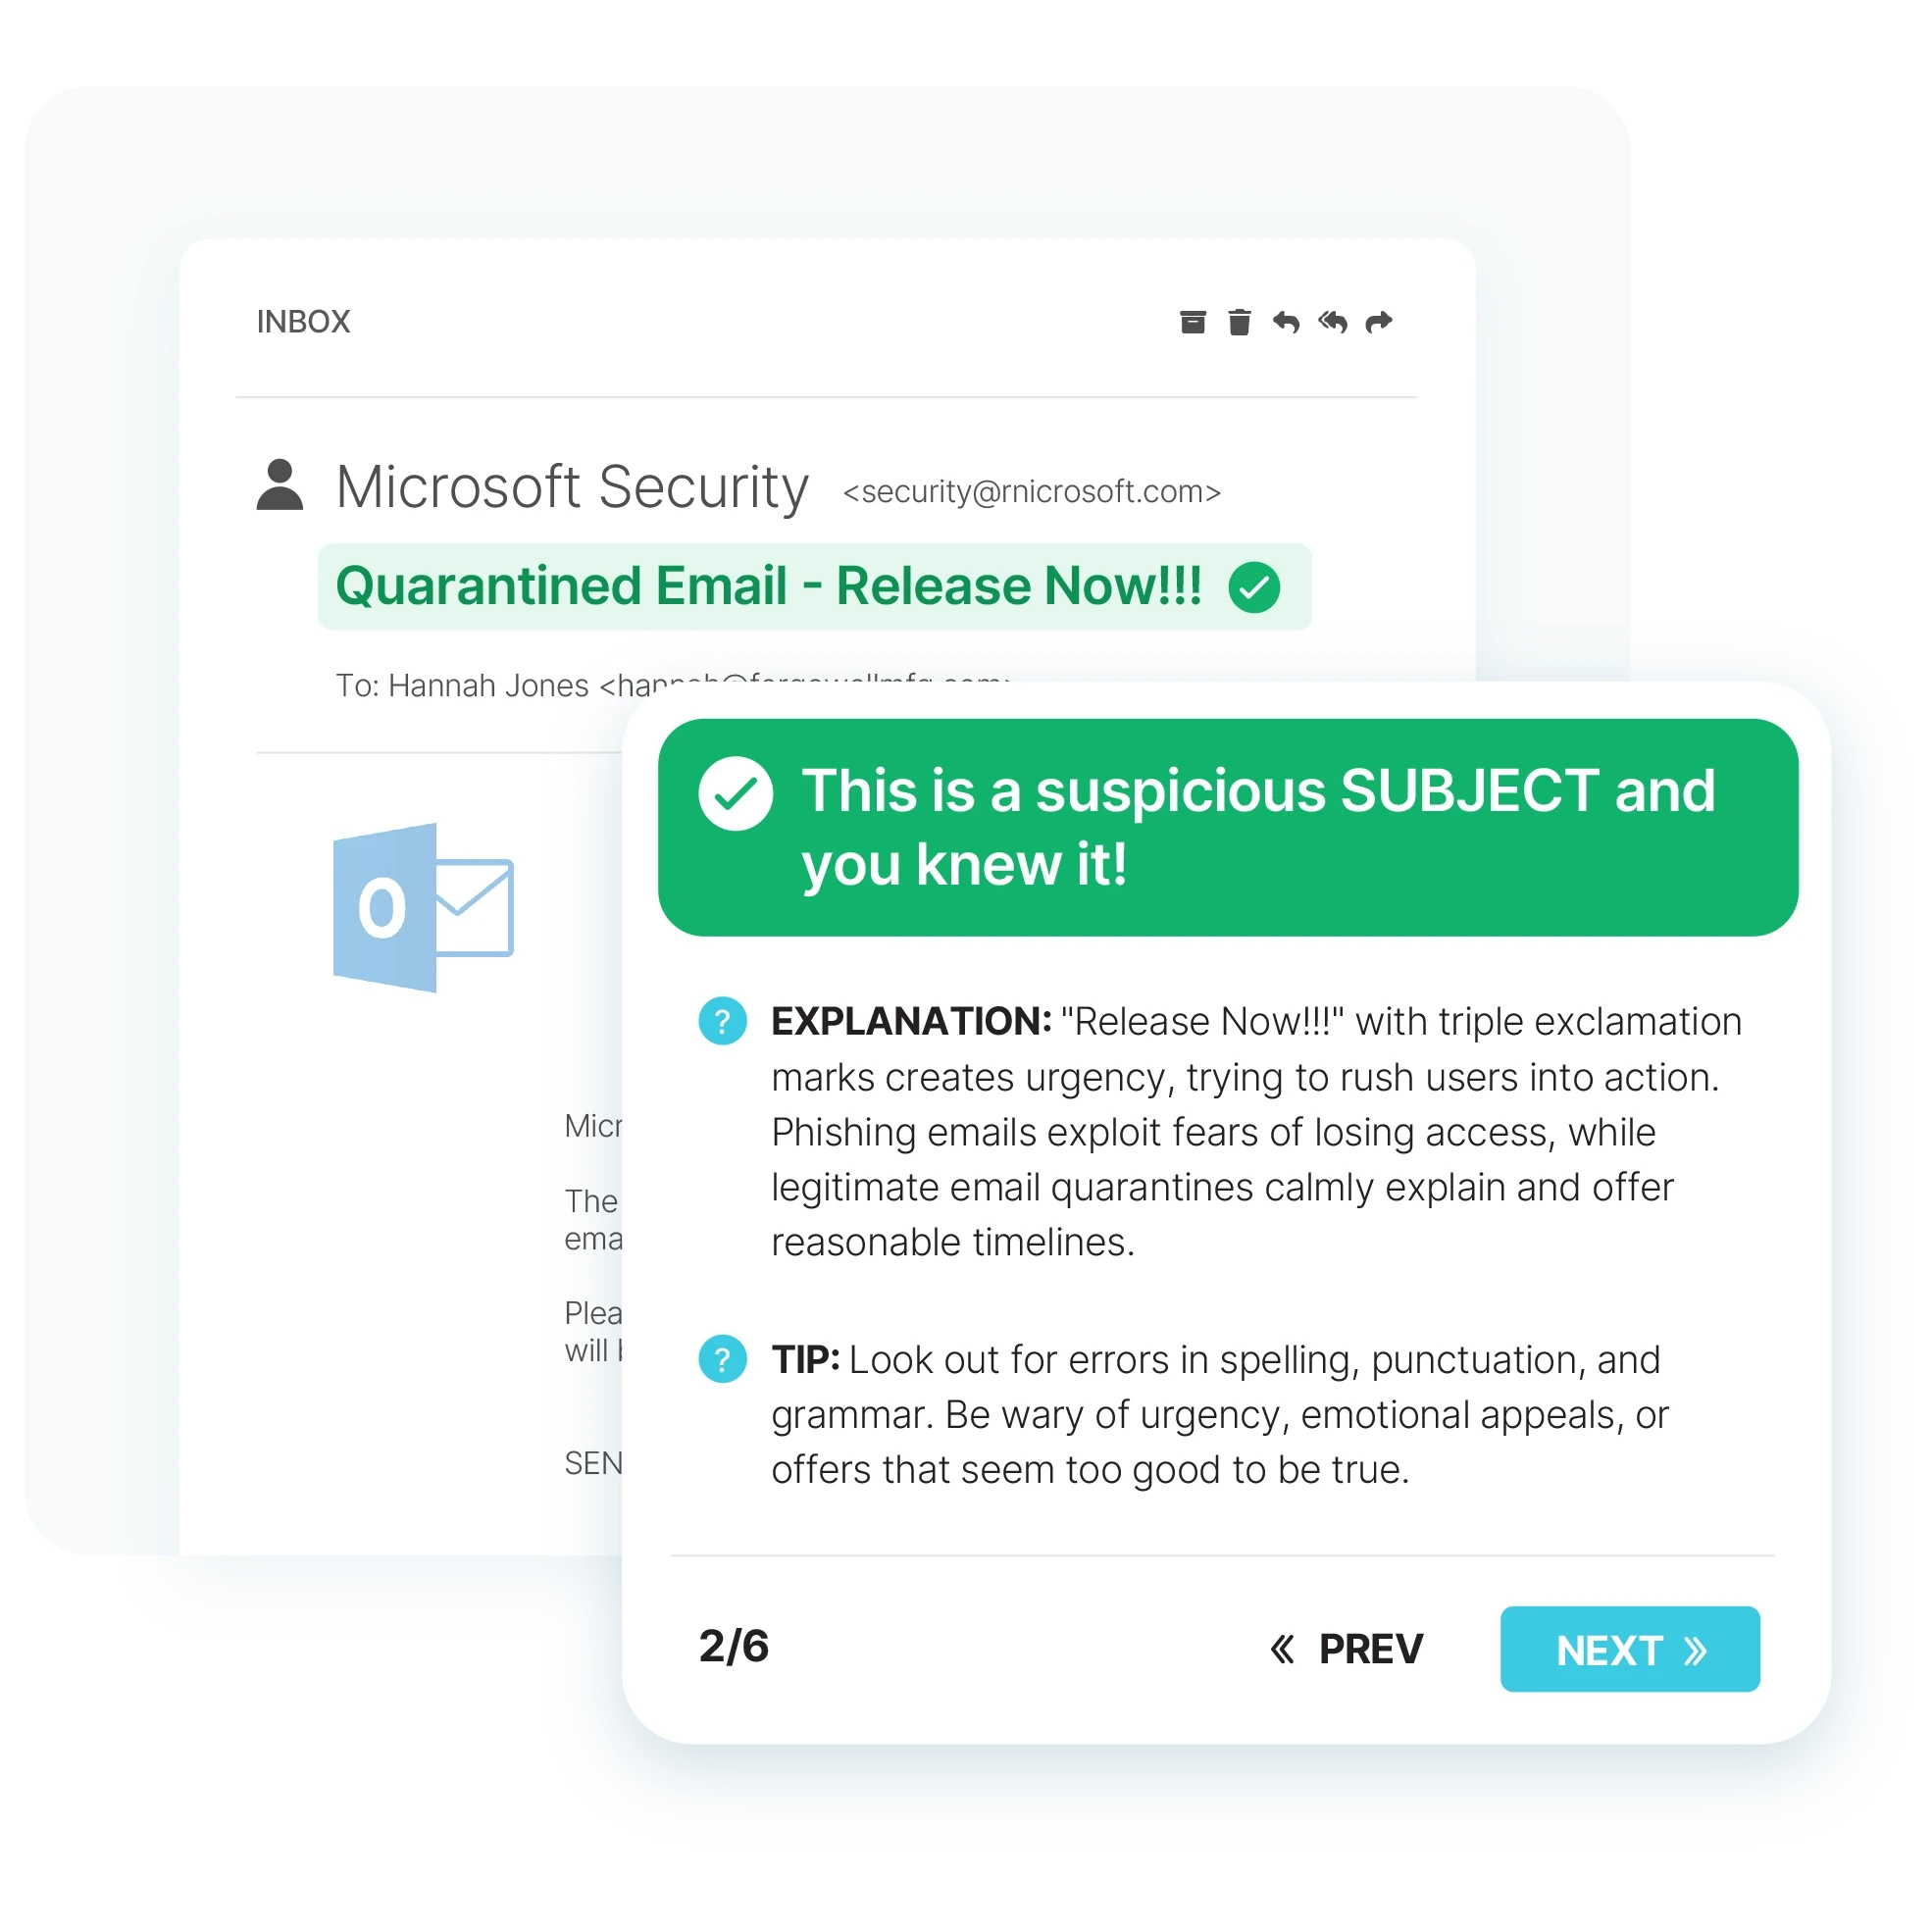
Al centrarse en el éxito en lugar del fracaso, HootPhish transforma la conciencia de seguridad del estrés y la preocupación de ser descubierto a una experiencia positiva y beneficiosa.
Los usuarios aprenden a confiar en sus instintos y a reconocer los patrones que indican intentos de phishing en la vida real.
Las investigaciones existentes , respaldadas por universidades, demuestran que las pruebas tradicionales de detección de phishing por sí solas no reducen el riesgo.
Pero cuando los empleados aprenden a detectar amenazas de phishing a través del refuerzo positivo, es menos probable que representen un riesgo de seguridad para su organización.
Las simulaciones realistas resaltan cada parte de un correo electrónico de phishing que contiene señales de advertencia.
HootPhish ajusta automáticamente los niveles de dificultad para desafiar a cada individuo.
Después de cada evaluación, los usuarios ven lo que reconocieron correctamente y lo que se perdieron.
Enfrenta a equipos entre sí y aumenta la participación en una versión totalmente gamificada de HootPhish
El 6 de octubre de 2026, la Oficina de Patentes y Marcas de los Estados Unidos otorgó a CyberHoot la patente estadounidense n.° 12,756,737 B2, Simulaciones de identificación de phishing con refuerzo positivo . La patente cubre cómo HootPhish enseña:
Cambie sus obsoletas pruebas de phishing por un enfoque positivo que realmente reduce el riesgo.
