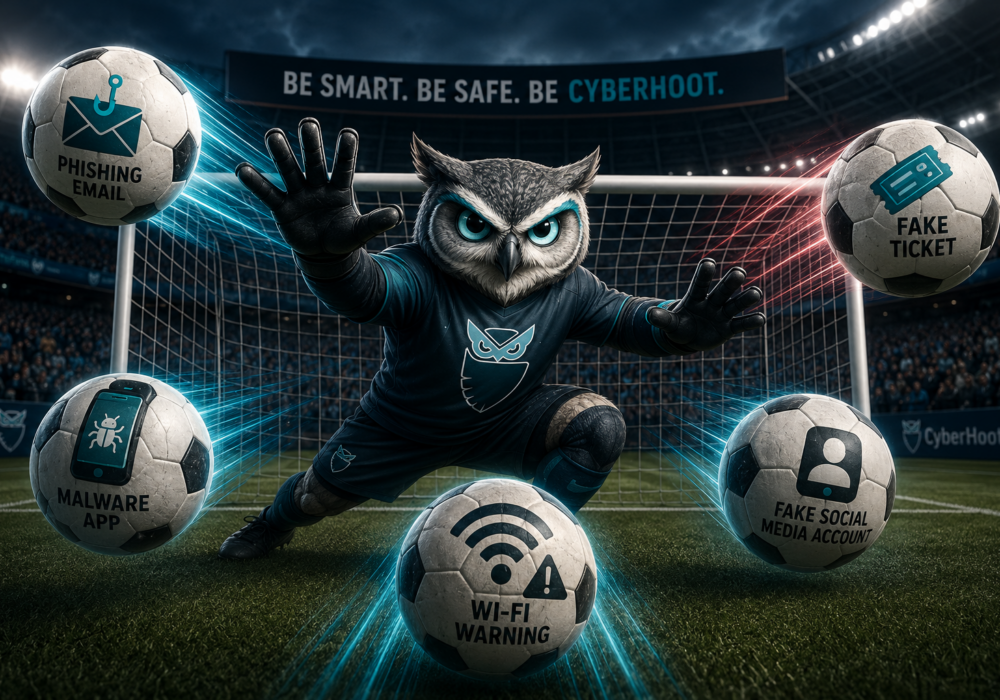
La Copa Mundial de la FIFA 2026 dio comienzo el 11 de junio en Estados Unidos, Canadá y México. Se espera la asistencia de seis millones de aficionados, y millones más buscarán entradas, transmisiones en directo y camisetas en línea. Los estafadores también se prepararon para este momento. El FBI y varios equipos de investigación informan de miles de sitios web falsos de la FIFA, aplicaciones de streaming maliciosas y credenciales de acceso robadas que ya circulan. La buena noticia es sencilla: unos pocos hábitos fáciles te protegen de casi todo esto, y ninguno cuesta nada.
Investigadores de Group-IB rastrearon más de 4,300 dominios fraudulentos de la FIFA registrados desde agosto de 2025. Un grupo criminal, apodado GHOST STADIUM, gestiona más de 300 copias clonadas del sitio web oficial de la FIFA. Estas falsificaciones copian la página de inicio de sesión real e incluso cargan imágenes directamente desde los servidores de la FIFA, lo que dificulta su detección a simple vista. Una vez que ingresas tu contraseña, los delincuentes la restablecen, bloquean tu acceso y revenden las entradas vinculadas a tu cuenta.
Protegerte no te cuesta nada. Escribe fifa.com en tu navegador en lugar de hacer clic en enlaces de anuncios, resultados de búsqueda o publicaciones en redes sociales. Activa la autenticación multifactor para tu cuenta de FIFA; así, una contraseña robada no le servirá de nada al ladrón.
Investigadores de ThreatFabric y Kaspersky descubrieron aplicaciones de streaming maliciosas que propagan familias de malware para Android llamadas Massiv y Perseus . Estas aplicaciones no se encuentran en las tiendas de aplicaciones oficiales, por lo que instalar una implica ignorar varias advertencias en tu propio teléfono. Tras la instalación, el malware solicita permisos de accesibilidad, registra lo que escribes, superpone pantallas de inicio de sesión falsas sobre tus aplicaciones bancarias reales e intercepta tus códigos de seguridad de un solo uso.
Bitdefender detectó más de 55 campañas publicitarias con temática futbolística en Facebook e Instagram que promocionaban camisetas falsificadas y pegatinas coleccionables falsas. Fortinet contabilizó más de 1,700 cuentas falsas de la FIFA en redes sociales, además de un esquema de contratación fraudulento que redirigía a los solicitantes de empleo a una página de inicio de sesión de Google que imitaba la original. Antes de comprar o solicitar un empleo, verifica la cuenta que ofrece el servicio. Las marcas legítimas enlazan a sus sitios web oficiales, publican contenido de forma constante y aceptan métodos de pago habituales. Una verificación de dos minutos te evitará comprar una camiseta falsificada y que te roben la contraseña.
Kaspersky analizó redes inalámbricas en tres ciudades mexicanas y descubrió que aproximadamente una de cada diez no tenía contraseña. Las redes abiertas facilitan que los delincuentes creen puntos de acceso Wi-Fi falsos y espíen tu tráfico. Cuando viajes, usa tus datos móviles para banca en línea y correo electrónico. Reserva el Wi-Fi público para consultar resultados deportivos y presumir en el chat grupal.
Si a tus empleados les encanta el fútbol, seguramente ya están recibiendo enlaces del Mundial en sus correos electrónicos y teléfonos. Las credenciales robadas durante esta campaña ya aparecen en filtraciones de datos de delincuentes, recopiladas por malware de robo de contraseñas con nombres como Vidar , LummaC2 y RedLine . No necesitas un gran presupuesto para responder. Añade un breve recordatorio en tu próxima reunión de equipo: compra las entradas solo en fifa.com, evita las aplicaciones de streaming instaladas de forma no oficial (solo para Android) e informa sobre correos electrónicos sospechosos sin temor a ser culpado. Los servicios gratuitos de notificación de filtraciones te permiten comprobar si las credenciales de la empresa han aparecido en datos robados. Medidas sencillas y económicas como estas detienen la mayoría de los intentos de estos delincuentes.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁS
De vez en cuando aparece un programa malicioso con un truco lo suficientemente ingenioso como para hacer que los investigadores de seguridad se detengan a pensar...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.