En un hecho preocupante para los usuarios de Android, expertos en ciberseguridad han descubierto una nueva campaña de malware conocida como FireScam. Este malware se disfraza como una versión premium de la aplicación de mensajería Telegram. Su objetivo es robar datos y controlar de forma remota los dispositivos infectados.
El momento elegido para este ataque de FireScam contra usuarios de Telegram desprevenidos (y posiblemente desconocidos) no podría ser peor. En Estados Unidos, el FBI ha advertido a la población que deje de usar SMS y redes de telefonía móvil y que, en su lugar, opte por comunicaciones cifradas en redes seguras como WhatsApp o Signal . Sin embargo, algunos sin duda se pasarán a Telegram (cuya seguridad ya ha sido cuestionada aquí y aquí ), con la esperanza de que sea mejor que los SMS. Desafortunadamente, a la luz de este ataque y de las dudosas prácticas de seguridad, Telegram no parece ser seguro.
En pocas palabras, el ataque FireScam está perfectamente planificado para explotar a los usuarios que buscan plataformas de comunicación más seguras tras la advertencia del FBI, pero no están seguros de qué opciones confiar. Exploremos qué es FireScam, cómo funciona y cómo puedes protegerte.
FireScam es un malware malicioso para Android que se hace pasar por Telegram. Una vez instalado, puede robar información confidencial, monitorear la actividad del usuario e incluso acceder a datos privados almacenados en el dispositivo. Su naturaleza engañosa lo convierte en una amenaza importante, especialmente para quienes descargan aplicaciones de fuentes no oficiales.
FireScam emplea técnicas clásicas de phishing para engañar a las víctimas y hacer que descarguen la app falsa de Telegram. Así es como se desarrolla el ataque:
El principal peligro de FireScam reside en su capacidad para parecerse y comportarse como la app real de Telegram. Muchos usuarios no se darán cuenta de que están usando una versión falsificada hasta que sus cuentas o dispositivos se vean comprometidos. La capacidad del malware para propagarse mediante enlaces de phishing también aumenta su alcance, poniendo en riesgo a innumerables usuarios.
Para protegerse de FireScam es necesario estar alerta y adoptar buenas prácticas de ciberseguridad:
La campaña de malware FireScam pone de relieve los riesgos de descargar aplicaciones de fuentes no oficiales. Su ingeniosa apariencia de Telegram pone de manifiesto cómo los ciberdelincuentes se aprovechan de la confianza para vulnerar la seguridad del usuario final.
Irónicamente, en su búsqueda de una comunicación segura, los usuarios están siendo víctimas de FireScam, una imitación maliciosa de la ya cuestionable seguridad de Telegram, mientras eluden plataformas recomendadas por el FBI como Signal y WhatsApp.
Manténgase seguro en línea usando tiendas de aplicaciones confiables, verificando fuentes y manteniéndose informado (como leyendo este artículo). Proteja su dispositivo e información personal de amenazas como FireScam. Vaya un paso por delante de los ciberdelincuentes: manténgase informado para mantenerse seguro.
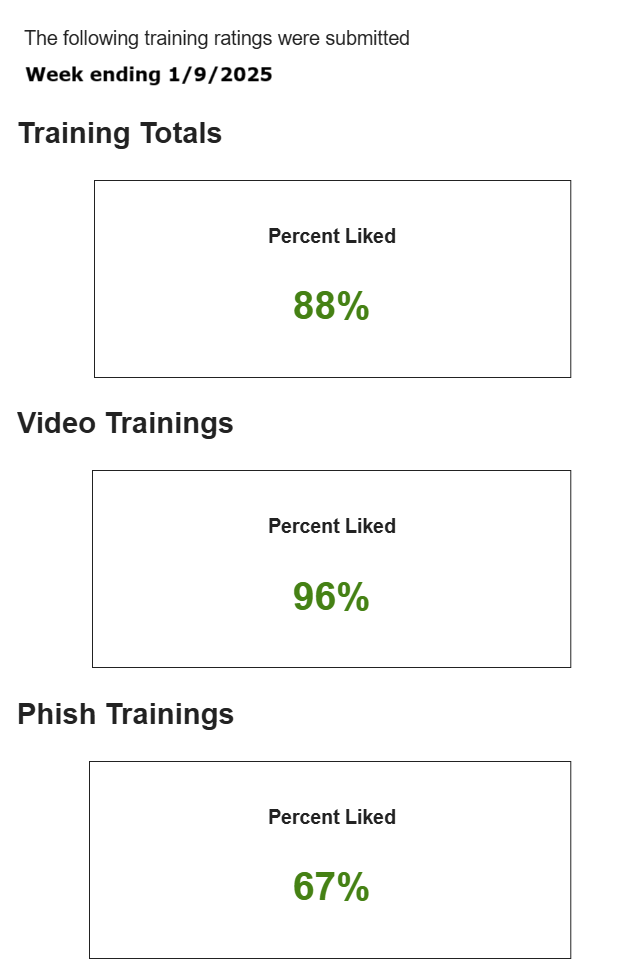
Las calificaciones de capacitación anteriores corresponden a cada comentario recibido por CyberHoot durante la semana que finalizó el 9 de enero de 2025. Esto representa calificaciones positivas sin precedentes para los videos de concientización y, aún más importante, para nuestras simulaciones de phishing con refuerzo positivo. En comparación con el casi 0% de las pruebas tradicionales de phishing con correos electrónicos falsos.
~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~ ~
¿Aún no estás listo para registrarte, pero quieres saber más? Asiste a nuestro seminario web mensual para ver una demostración de CyberHoot, hacer preguntas y descubrir las novedades. Haz clic en el recuadro verde de abajo para registrarte. ¡Lo presiento!
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.