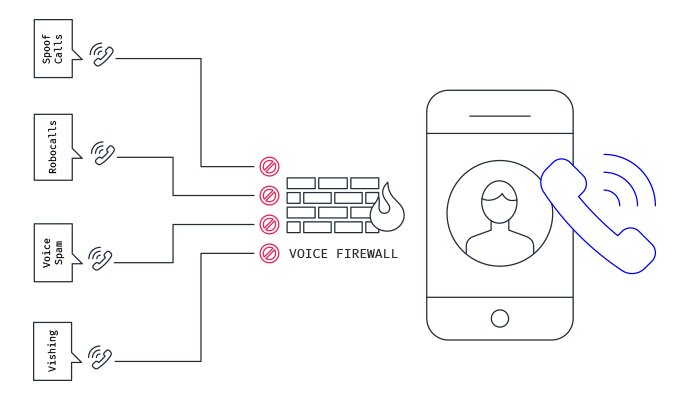
Ένα Τείχος Προστασίας Φωνής καταγράφει, παρακολουθεί και ελέγχει όλη την εισερχόμενη και εξερχόμενη δραστηριότητα δικτύου φωνής ανά κλήση μέσω πολιτικών Ελέγχου Πρόσβασης Κλήσεων (CAC) που ορίζονται από τον χρήστη . Αυτές οι λεπτομερείς πολιτικές ασφάλειας και χρήσης ειδοποιούν ή αποτρέπουν την κακόβουλη χρήση των φωνητικών πόρων της εταιρείας σας από εσωτερικούς ή εξωτερικούς καλούντες.
Τα τείχη προστασίας φωνής βοηθούν στην αποτροπή εκμετάλλευσης δικτύων δεδομένων μέσω μόντεμ, επιθέσεων σε συστήματα φωνής και άλλες βασικές υποδομές, μη εξουσιοδοτημένων συνεδριών στο Διαδίκτυο σε τηλεφωνικές γραμμές, διαρροής δεδομένων, παρενοχλητικών/απειλητικών κλήσεων, υπεραστικών καταχρήσεων, κλήσεων προς/από περιορισμένα μέρη και άλλων μορφών διακοπής, κακής χρήσης και κατάχρησης της τηλεφωνικής γραμμής.
Με λίγα λόγια, τα τείχη προστασίας φωνής μπορούν να μπλοκάρουν ορισμένες εισερχόμενες κλήσεις προς τον οργανισμό σας που είναι κακόβουλες, όπως αυτοματοποιημένες κλήσεις, ανεπιθύμητα μηνύματα και επιθέσεις Vishing.
Τα τείχη προστασίας φωνής είναι μια σχετικά νέα τεχνολογία, αλλά θα μπορούσαν να είναι ωφέλιμα για εταιρείες που αντιμετωπίζουν προβλήματα με κακόβουλες τηλεφωνικές κλήσεις. Για τις περισσότερες εταιρείες, πιθανότατα δεν είναι κάτι που θα χρειαστεί στη στοίβα ασφαλείας τους. Αυτό ισχύει ιδιαίτερα για εταιρείες με υπαλλήλους που εργάζονται εξ αποστάσεως.
Το καλύτερο που μπορεί να γίνει για την αποτροπή προβλημάτων ασφαλείας από κακόβουλες τηλεφωνικές κλήσεις είναι η εκπαίδευση των χρηστών στην αποφυγή επιθέσεων Vishing και Social Engineering, ώστε να γνωρίζουν τι να κάνουν σε περίπτωση που τις αντιμετωπίσουν. Επιπλέον, η τήρηση των παρακάτω ενεργειών θα βοηθήσει στη σημαντική βελτίωση της κυβερνοασφάλειάς σας.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Σχετικές αναγνώσεις:
Βίσινγκ, μια απειλή που δεν έχετε σκεφτεί
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

