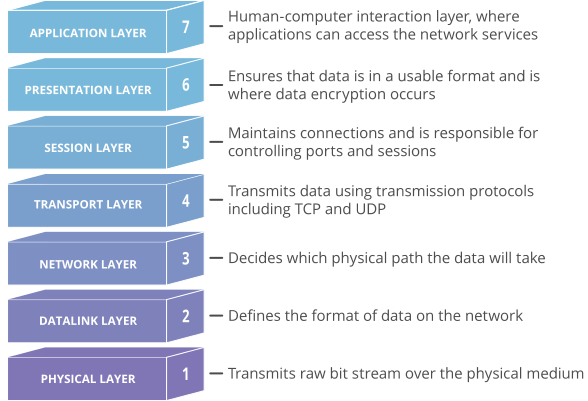
Το Μοντέλο Διασύνδεσης Ανοικτών Συστημάτων (OSI) είναι ένα εννοιολογικό μοντέλο που δημιουργήθηκε από τον Διεθνή Οργανισμό Τυποποίησης και επιτρέπει σε διάφορα συστήματα επικοινωνίας να επικοινωνούν χρησιμοποιώντας τυποποιημένα πρωτόκολλα. Με απλά λόγια, το OSI παρέχει ένα πρότυπο για διαφορετικά συστήματα υπολογιστών ώστε να μπορούν να επικοινωνούν μεταξύ τους. Το Μοντέλο OSI μπορεί να θεωρηθεί ως μια παγκόσμια γλώσσα για δικτύωση υπολογιστών. Βασίζεται στην έννοια της διαίρεσης ενός συστήματος επικοινωνίας σε επτά διαφορετικά επίπεδα, το καθένα στοιβαγμένο πάνω στο τελευταίο.
Κάθε επίπεδο του μοντέλου OSI χειρίζεται μια συγκεκριμένη εργασία και επικοινωνεί με τα επίπεδα που βρίσκονται πάνω και κάτω από αυτό. Το μοντέλο OSI έχει σχεδιαστεί για να είναι ισχυρό, να διορθώνει σφάλματα και αποτελεσματικό. Ωστόσο, μερικές φορές οι χάκερ επιχειρούν να διασπάσουν μεμονωμένες επικοινωνίες σε διάφορα επίπεδα του μοντέλου OSI. Συχνά το επιχειρούν αυτό με επιθέσεις DDoS που στοχεύουν συγκεκριμένα επίπεδα μιας σύνδεσης δικτύου. Οι επιθέσεις επιπέδου εφαρμογής στοχεύουν το επίπεδο 7 και οι επιθέσεις επιπέδου πρωτοκόλλου στοχεύουν τα επίπεδα 3 και 4.
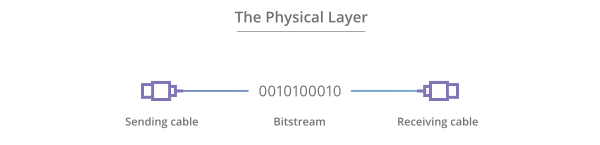
Το χαμηλότερο επίπεδο του μοντέλου OSI μεταδίδει ηλεκτρικά ή οπτικά ακατέργαστα αδόμητα bit δεδομένων μέσω του δικτύου από το φυσικό επίπεδο της συσκευής αποστολής στο φυσικό επίπεδο της συσκευής λήψης. Μπορεί να περιλαμβάνει προδιαγραφές όπως τάσεις, διάταξη ακίδων, καλωδίωση και ραδιοσυχνότητες. Στο φυσικό επίπεδο, μπορεί κανείς να βρει «φυσικούς» πόρους όπως κόμβους δικτύου, καλωδίωση, επαναλήπτες, προσαρμογείς δικτύου ή μόντεμ.
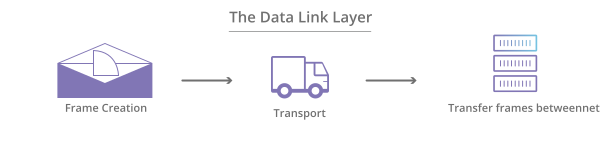
Στο επίπεδο σύνδεσης δεδομένων, οι άμεσα συνδεδεμένοι κόμβοι χρησιμοποιούνται για την εκτέλεση μεταφοράς δεδομένων από κόμβο σε κόμβο, όπου τα δεδομένα συσκευάζονται σε πλαίσια μέσω διευθύνσεων MAC. Το επίπεδο σύνδεσης δεδομένων διορθώνει επίσης σφάλματα που ενδέχεται να έχουν συμβεί στο φυσικό επίπεδο.
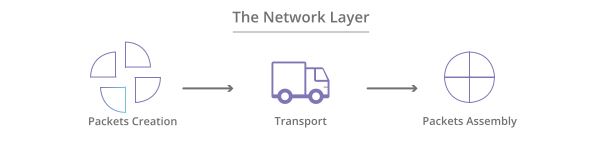
Το επίπεδο δικτύου είναι υπεύθυνο για τη λήψη πλαισίων από το επίπεδο σύνδεσης δεδομένων και την παράδοσή τους στους προβλεπόμενους προορισμούς τους με βάση τις διευθύνσεις IP που περιέχονται μέσα στο πλαίσιο. Αυτό το επίπεδο βρίσκει τον προορισμό χρησιμοποιώντας λογικές διευθύνσεις, όπως IP (πρωτόκολλο Διαδικτύου). Σε αυτό το επίπεδο, οι δρομολογητές είναι ένα κρίσιμο στοιχείο που χρησιμοποιείται για τη δρομολόγηση πληροφοριών όπου χρειάζεται να μεταφερθούν μεταξύ δικτύων.
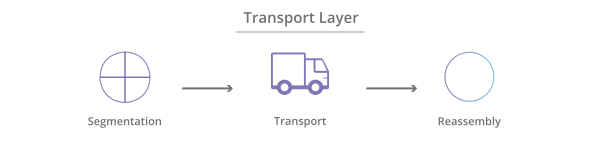
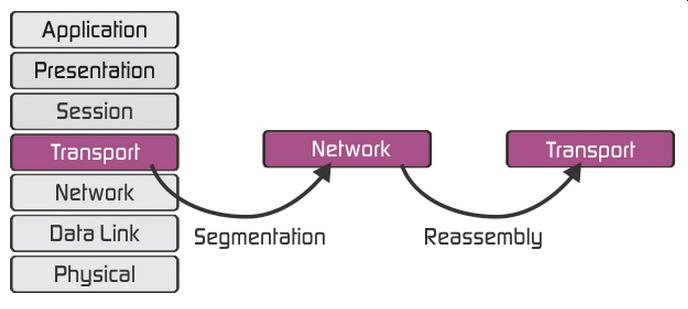
Το επίπεδο μεταφοράς διαχειρίζεται την παράδοση και τον έλεγχο σφαλμάτων των πακέτων δεδομένων . Ρυθμίζει το μέγεθος, την αλληλουχία και τελικά τη μεταφορά δεδομένων μεταξύ συστημάτων και κεντρικών υπολογιστών. Ένα από τα πιο συνηθισμένα παραδείγματα του επιπέδου μεταφοράς είναι το TCP ή το Πρωτόκολλο Ελέγχου Μετάδοσης. Η τμηματοποίηση των πακέτων πραγματοποιείται στο επίπεδο μεταφοράς για να διασφαλιστεί η αποτελεσματική παράδοση πακέτων που δεν είναι ούτε πολύ μεγάλες (υπερβολική χωρητικότητα) ούτε πολύ μικρές (αναποτελεσματικές).
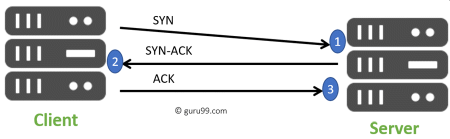
Το επίπεδο συνεδρίας ελέγχει τις συνομιλίες μεταξύ διαφορετικών υπολογιστών. Μια συνεδρία ή σύνδεση μεταξύ μηχανών ρυθμίζεται, διαχειρίζεται και τερματίζεται στο επίπεδο 5. Οι υπηρεσίες του επιπέδου συνεδρίας περιλαμβάνουν επίσης έλεγχο ταυτότητας και επανασυνδέσεις.
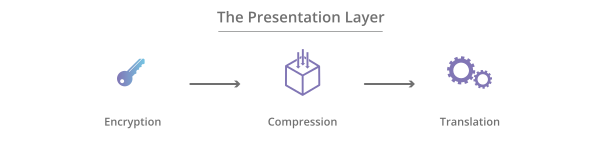
Το επίπεδο παρουσίασης μορφοποιεί ή μεταφράζει δεδομένα για το επίπεδο εφαρμογής με βάση τη σύνταξη ή τη σημασιολογία που δέχεται η εφαρμογή. Εξαιτίας αυτού, μερικές φορές ονομάζεται και επίπεδο σύνταξης. Αυτό το επίπεδο μπορεί επίσης να χειριστεί την κρυπτογράφηση και την αποκρυπτογράφηση που απαιτούνται από το επίπεδο εφαρμογής.
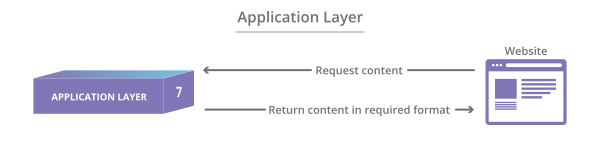
Σε αυτό το επίπεδο, τόσο ο τελικός χρήστης όσο και το επίπεδο εφαρμογής αλληλεπιδρούν απευθείας με την εφαρμογή λογισμικού. Αυτό το επίπεδο βλέπει τις υπηρεσίες δικτύου που παρέχονται σε εφαρμογές τελικού χρήστη, όπως ένα πρόγραμμα περιήγησης ιστού ή το Office 365. Το επίπεδο εφαρμογής προσδιορίζει τους συνεργάτες επικοινωνίας, τη διαθεσιμότητα πόρων και συγχρονίζει την επικοινωνία.
Είναι σημαντικό για τον MSP ή το προσωπικό IT σας να γνωρίζει τι είναι το μοντέλο OSI και πώς χειρίζεται τις πληροφορίες. Από άποψη ασφάλειας, σε ορισμένα επίπεδα όπως το Επίπεδο 2 και το Επίπεδο 3, μπορούν να εφαρμοστούν πρόσθετα μέτρα ασφαλείας, συμπεριλαμβανομένων των VLAN ή PVLAN . Ωστόσο, το μοντέλο OSI έχει ως στόχο να καθοδηγήσει τους προμηθευτές και τους προγραμματιστές τεχνολογίας, ώστε τα προϊόντα ψηφιακών επικοινωνιών και τα προγράμματα λογισμικού που δημιουργούν να μπορούν να λειτουργούν από κοινού. Το μοντέλο OSI παρέχει ένα σαφές πλαίσιο που περιγράφει τις λειτουργίες ενός συστήματος δικτύωσης ή τηλεπικοινωνιών που χρησιμοποιείται.
Πρόσθετες συστάσεις για την κυβερνοασφάλεια Αυτές οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις Υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Ασφαλίστε την επιχείρησή σας με ένα ανθρώπινο τείχος προστασίας
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).