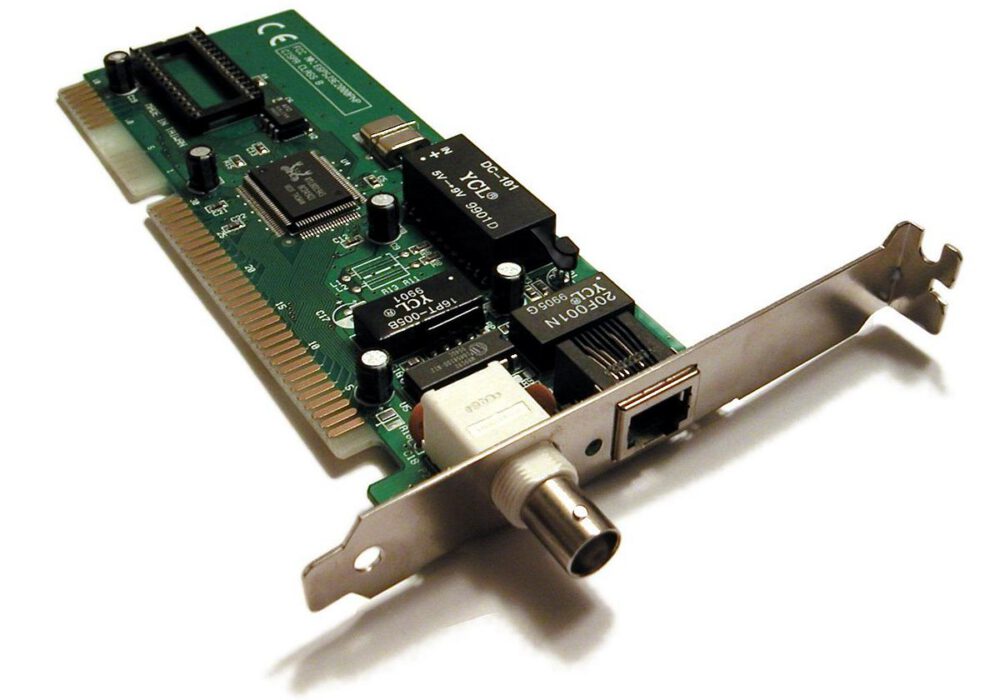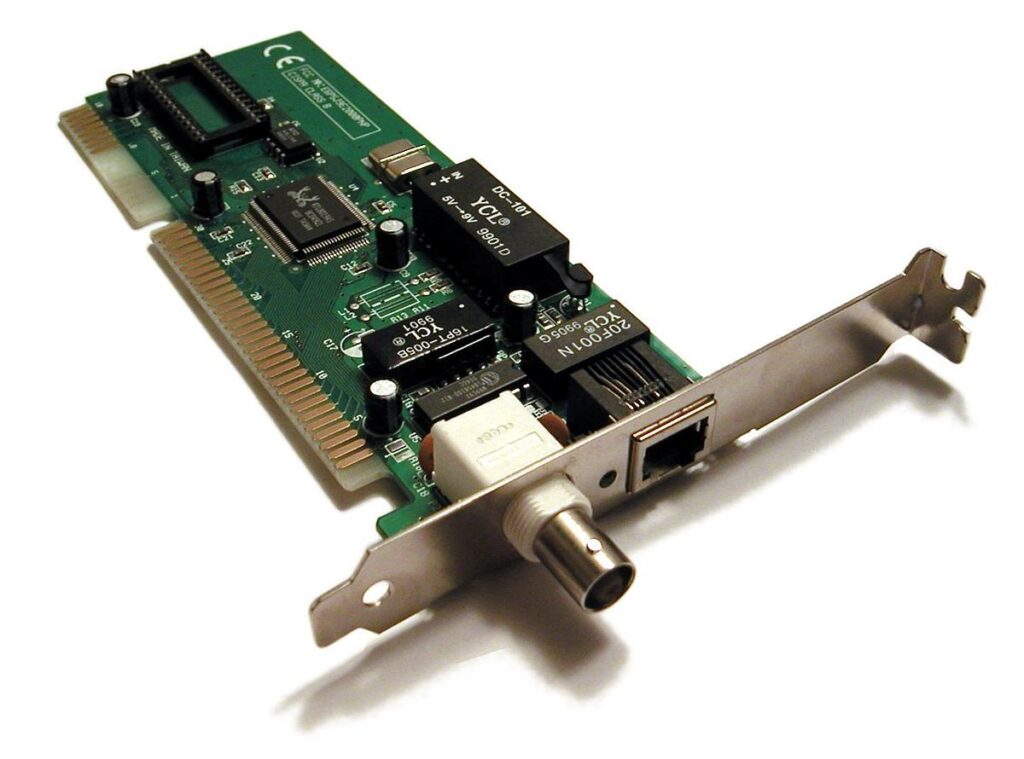
Μια κάρτα διασύνδεσης δικτύου (NIC) παρέχει δυνατότητες δικτύωσης για έναν υπολογιστή. Μπορεί να επιτρέψει μια ενσύρματη σύνδεση (Ethernet) ή μια ασύρματη σύνδεση ( Wi-Fi ) σε ένα τοπικό δίκτυο. Οι κάρτες δικτύου (NIC) χρησιμοποιούνταν ευρέως σε επιτραπέζιους υπολογιστές τη δεκαετία του 1990 και στις αρχές της δεκαετίας του 2000. Στη δεκαετία του 1980 και στις αρχές της δεκαετίας του 1990, πολλοί υπολογιστές δεν περιλάμβαναν δυνατότητες δικτύωσης, επομένως μια κάρτα δικτύου μπορούσε να προστεθεί ως κάρτα επέκτασης.
Πολλοί υπολογιστές και ασύρματες συσκευές περιλαμβάνουν πλέον ένα ενσωματωμένο στοιχείο δικτύωσης που ονομάζεται προσαρμογέας δικτύου. Αυτός μπορεί να είναι ένας ελεγκτής και μια θύρα Ethernet που είναι προσαρτημένες στην άκρη μιας μητρικής πλακέτας ή ένα μικρό τσιπ ασύρματης δικτύωσης που βρίσκεται στη μητρική πλακέτα. Ένας προσαρμογέας δικτύου μπορεί επίσης να είναι ένα μικρό εργαλείο που συνδέεται σε μια θύρα USB. Ενώ οι όροι "NIC" και "προσαρμογέας δικτύου" χρησιμοποιούνται συχνά ως συνώνυμα, μια κάρτα δικτύου (NIC) είναι ένας τύπος προσαρμογέα δικτύου, ενώ ένας προσαρμογέας δικτύου δεν είναι απαραίτητα μια κάρτα δικτύου.
Οι κάρτες δικτύου (NIC) είναι γενικά ξεπερασμένες αυτή τη στιγμή, με την παραγωγή επιτραπέζιων συσκευών να μειώνεται. Τώρα, κάθε συσκευή διαθέτει σύνδεση στο Διαδίκτυο, όπως αναμένεται από τα προϊόντα. Όποιος διαβάζει αυτό το άρθρο αυτή τη στιγμή έχει σύνδεση στο Διαδίκτυο, όπως και η υπόλοιπη εταιρεία σας. Με αυτά τα δεδομένα, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς έναντι των διαφόρων απειλών που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης προγράμματος vCISO της CyberHoot:
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις Υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Το δίλημμα DPU: Η ζωή πέρα από τις SmartNICs
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).