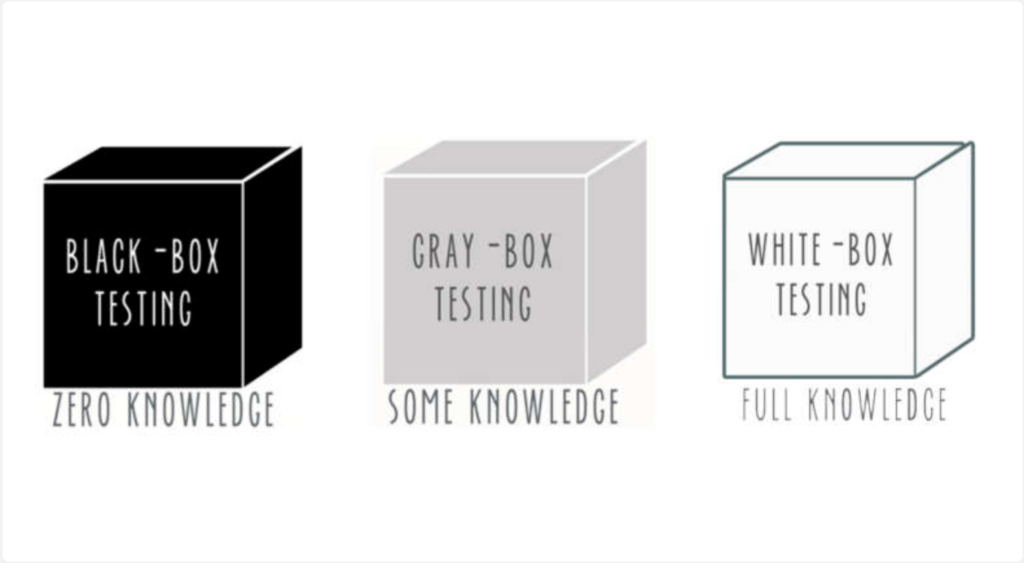
Το Black Box Testing είναι μια μέθοδος δοκιμών λογισμικού που εξετάζει τη λειτουργικότητα μιας εφαρμογής χωρίς να διερευνά τις εσωτερικές δομές λογισμικού της (γνωστή ως White Box Testing ). Αυτή η μέθοδος δοκιμών μπορεί να εφαρμοστεί σχεδόν σε κάθε επίπεδο δοκιμών λογισμικού: μονάδα, ολοκλήρωση, σύστημα και αποδοχή. Το Black Box Testing είναι μια μορφή δοκιμών διείσδυσης.
Οι δοκιμαστικές περιπτώσεις βασίζονται σε προδιαγραφές, απαιτήσεις και σε αυτό που υποτίθεται ότι κάνει η εφαρμογή. Οι δοκιμαστικές περιπτώσεις προέρχονται γενικά από εξωτερικές περιγραφές του λογισμικού, συμπεριλαμβανομένων των προδιαγραφών, των απαιτήσεων και των παραμέτρων σχεδιασμού. Παρόλο που οι δοκιμές που χρησιμοποιούνται είναι κυρίως λειτουργικής φύσης, μπορούν επίσης να χρησιμοποιηθούν μη λειτουργικές δοκιμές. Ο σχεδιαστής δοκιμών επιλέγει τόσο έγκυρες όσο και μη έγκυρες εισόδους και καθορίζει τη σωστή έξοδο, συχνά με τη βοήθεια ενός μαντείου δοκιμών ή ενός προηγούμενου αποτελέσματος που είναι γνωστό ότι είναι καλό, χωρίς να γνωρίζει την εσωτερική δομή της συσκευής δοκιμής.
Πηγή: CNSSI 4009-2015 , Πρακτικός Σχεδιασμός Δοκιμών: Επιλογή Παραδοσιακών και Αυτοματοποιημένων Τεχνικών Σχεδιασμού Δοκιμών
Επιπλέον ανάγνωση: Δοκιμές διείσδυσης για ιστότοπους WordPress
Σχετικοί όροι: Δοκιμή διείσδυσης , Δοκιμή λευκού κουτιού
Οι δοκιμές μαύρου κουτιού είναι κάτι που μπορεί να χρησιμοποιηθεί από οποιονδήποτε οργανισμό για να δοκιμάσει τις εφαρμογές του. Αυτός ο τύπος δοκιμών θα πρέπει να αποτελεί μέρος οποιουδήποτε ισχυρού προγράμματος ανάπτυξης λογισμικού. Είναι πάντα καλύτερο για έναν ηθικό χάκερ να βρει μια κρίσιμη ευπάθεια στα συστήματα λογισμικού σας παρά για έναν κακόβουλο χάκερ που την εκμεταλλεύεται για να αποκτήσει πρόσβαση στο σύστημα ή το δίκτυο. Οι δοκιμές διείσδυσης μπορεί να είναι ακριβές, αλλά μπορούν να εξοικονομήσουν χρήματα στην εταιρεία σας μακροπρόθεσμα, μειώνοντας την πιθανότητα μιας δαπανηρής παραβίασης της ασφάλειας δεδομένων.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).