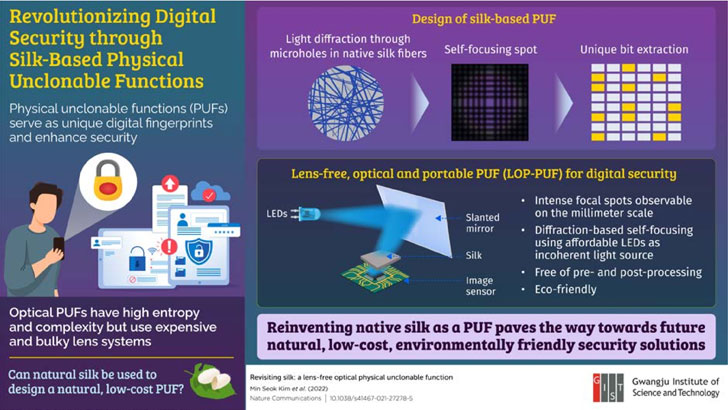
Μια ομάδα ερευνητών στο Ινστιτούτο Επιστήμης και Τεχνολογίας Gwangju (GIST) της Νότιας Κορέας χρησιμοποίησε φυσικές ίνες μεταξιού από εξημερωμένους μεταξοσκώληκες για να κατασκευάσει ένα φιλικό προς το περιβάλλον ψηφιακό σύστημα ασφαλείας που, όπως λένε, είναι «πρακτικά άθραυστο». Οι Κορεάτες ερευνητές εκμεταλλεύονται τη διάθλαση του φωτός μέσω των φυσικών μικροοπών στο μετάξι για να δημιουργήσουν ένα ασφαλές και μοναδικό ψηφιακό κλειδί για λύσεις ασφαλείας που χρειάζονται ένα μοναδικό αναγνωριστικό.
Φυσικές μη κλωνοποιήσιμες λειτουργίες ή PUF απαιτούνται όταν μια συσκευή ασφαλείας δημιουργεί ένα μοναδικό κλειδί ασφαλείας ή δείκτη ταυτότητας. Τα PUF πρέπει να είναι απρόβλεπτα ή τυχαία για να εξυπηρετήσουν τον σκοπό τους. Οι ερευνητές ανακάλυψαν ότι αυτές οι μικροοπές μεταξιού περιέχουν μικροσκοπικές διαφορές που καταγράφονται και αναγνωρίζονται εύκολα από ηλεκτρονικό εξοπλισμό, καθιστώντας τες κατάλληλες για τη δημιουργία μοναδικών identifiers (κρυπτογραφικά κλειδιά).
Με άλλα λόγια, τα PUF είναι μη αλγοριθμικές μονόδρομες συναρτήσεις που προέρχονται από μη αντιγράψιμα στοιχεία για τη δημιουργία άθραυστων. identifiers για ισχυρό έλεγχο ταυτότητας. Με την πάροδο των ετών, τα PUF έχουν χρησιμοποιηθεί ευρέως σε έξυπνες κάρτες για την παροχή «δακτυλικών αποτυπωμάτων πυριτίου» ως τρόπο μοναδικής αναγνώρισης των κατόχων καρτών με βάση ένα έλεγχος ταυτότητας πρόκλησης-απόκρισης σχέδιο. Για να κατανοήσουν πώς λειτουργεί αυτή η νέα τεχνολογία, οι ερευνητές του GIST συνέταξαν το παρακάτω διάγραμμα για να το εξηγήσουν.
Σε περίπτωση που αναπτυχθεί ένα τέτοιο σύστημα για τον έλεγχο ταυτότητας χρήστη χρησιμοποιώντας μια έξυπνη κάρτα, οι ερευνητές ανέφεραν ότι η πλαστογράφηση ενός κλειδιού ελέγχου ταυτότητας που δημιουργείται από τη μονάδα μέσω μιας επίθεσης brute-force θα χρειαζόταν έως και 5 x 1041 χρόνια για να το ανοίξει, καθιστώντας το κρυπτογραφικά άθραυστο ακόμη και με το φάσμα της κβαντικής υπολογιστικής που απειλεί τις τρέχουσες βέλτιστες πρακτικές στην κρυπτογραφία. Με απλά λόγια, τα silk PUFs μπορούν να παρέχουν ανακούφιση από θεωρητικές επιθέσεις από κβαντικούς υπολογιστές σε τρέχοντα κρυπτογραφικά hashes.
Η απόδειξη ταυτοτήτων είναι μια κρίσιμη λειτουργία σε κάθε επιχείρηση. Η κατανόηση της διαχείρισης ταυτοτήτων και πρόσβασης στην SMB σας είναι σημαντική. Ο τρόπος με τον οποίο θα το πετύχετε αυτό δεν θα είναι με PUF, αλλά με υπάρχουσες τεχνολογίες όπως η ενιαία σύνδεση, οι ενοποιημένες ταυτότητες και εργαλεία όπως το Azure AD και το Okta. Όλα αυτά είναι εύκολα εφικτά από έναν MSP ή SMB.
Η κρυπτογράφηση και η κρυπτογραφία είναι σημαντικές για τις ΜΜΕ ή τους MSP, προκειμένου να προστατεύσουν την εμπιστευτικότητα και την ακεραιότητα κρίσιμων και ευαίσθητων πληροφοριών. Οι ΜΜΕ ή οι MSP ενδέχεται να εμπίπτουν σε νομοθετικούς ελέγχους όπως ο HIPAA ή ο PCI, οι οποίοι απαιτούν την προστασία συγκεκριμένων μορφών δεδομένων (αρχεία υγείας, πληροφορίες PAN πιστωτικής κάρτας) από την αποκάλυψη (εμπιστευτικότητα) ή την παραποίηση (ακεραιότητα).
Μια στρατηγική για τις ΜΜΕ για την αντιμετώπιση των απαιτήσεων συμμόρφωσης του κλάδου είναι να ΜΗΝ έχουν εξαρχής στην κατοχή τους τέτοια δεδομένα. Για παράδειγμα, οι υποχρεώσεις συμμόρφωσης με το PCI μπορούν συχνά να αποφευχθούν συνεργαζόμενες με διαδικτυακές υπηρεσίες ιστού που εκτελούν την εξουσιοδότηση πίστωσης εκτός του ιστότοπου ή του καταστήματός σας και απλώς παρέχουν στην ΜΜΕ ή τον MSP έναν κωδικό εξουσιοδότησης. Ωστόσο, σε περιπτώσεις όπου μια ΜΜΕ/MSP πρέπει να συλλέγει και να αποθηκεύει κρίσιμα και ευαίσθητα δεδομένα, τότε πρέπει να τα προστατεύει με κρυπτογράφηση. Σήμερα, αυτό σημαίνει τη χρήση της κρυπτογράφησης Advanced Encryption Standard (AES), η οποία είναι σήμερα ο πιο ισχυρός αλγοριθμικός τρόπος για την παραγωγή μονόδρομων λειτουργιών για την προστασία των δεδομένων σας από παραβίαση και έκθεση.
Οι ΜΜΕ/MSP θα πρέπει να κρυπτογραφούν φορητούς υπολογιστές και tablet με το BitLocker της Microsoft ή το FileVault της Apple, για να προστατεύουν από παραβίαση τα κρίσιμα και ευαίσθητα δεδομένα που περιέχουν. Αυτό περιορίζει μια κλεμμένη ή χαμένη συσκευή σε οικονομική απώλεια ή κόστος αντί για μεγαλύτερα οικονομικά πρόστιμα από παραβίαση ρυθμιζόμενων κρίσιμων ή ευαίσθητων δεδομένων (αρχεία HIPAA, PCI ή NPPI).
Όπως και με τα φυσικά κλειδιά, η διαχείριση των λογικών κλειδιών είναι σημαντική. Βεβαιωθείτε ότι αποθηκεύετε τα κλειδιά αποκρυπτογράφησης σε ασφαλές μέρος και όχι στη συσκευή για την οποία το κλειδί αποκρυπτογραφεί τα ίδια τα δεδομένα. Αυτό είναι σαν να κρύβετε το κλειδί κάτω από το χαλάκι.
Επιπλέον, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις Υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγή:
Πρόσθετες Πληροφορίες:
Κορεάτες ερευνητές εφηύραν συσκευή ασφαλείας με βάση το μετάξι
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότερα
Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

