Απάτες με επιστροφές χρημάτων

28 Ιουνίου 2022 | Blog, Κολλώδης Απάτες με επιστροφές χρημάτων


απάτη επιστροφής χρημάτων

Χτίστε συνήθειες, όχι φόβο, με το CyberHoot, την εταιρεία θετικής ενίσχυσης.


Ξεκινήστε δωρεάν

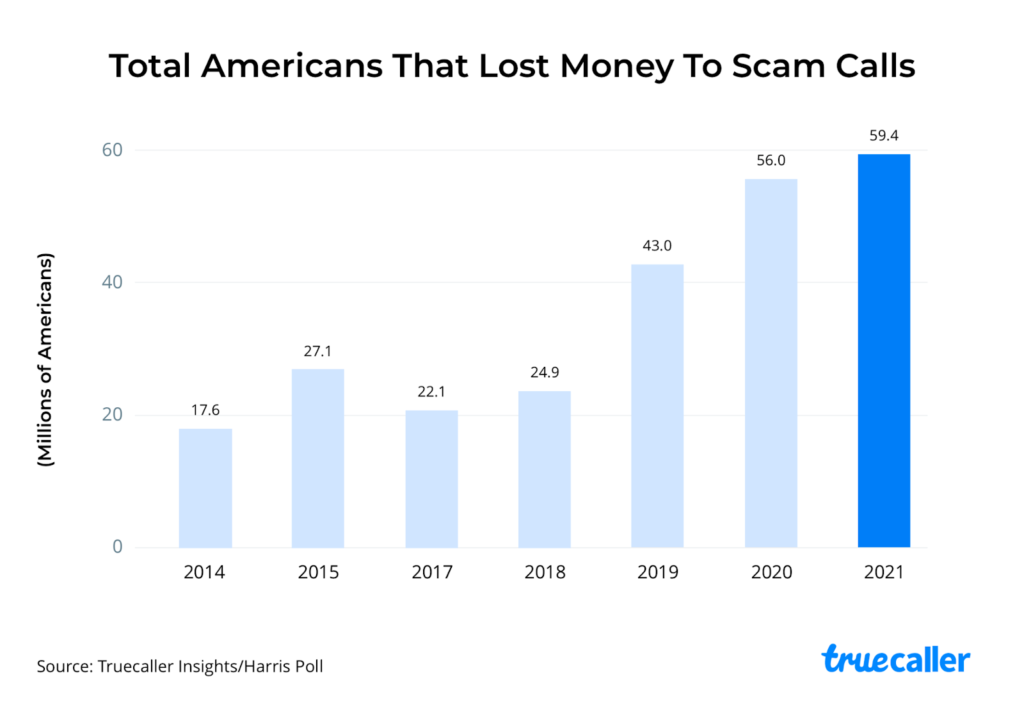
Λαμβάνουμε συνεχώς email, μηνύματα κειμένου και τηλεφωνήματα από απατεώνες που ισχυρίζονται ότι είναι αξιόπιστες μάρκες που χρησιμοποιούμε. Αυτό που ίσως δεν γνωρίζετε είναι από πού προέρχονται αυτοί οι χάκερ. Υπάρχουν τηλεφωνικά κέντρα σε όλο τον κόσμο των οποίων ο μοναδικός σκοπός είναι να σας κλέψουν τα χρήματά σας μέσω κοινωνικής μηχανικής χρησιμοποιώντας επιθέσεις Vishing , Smishing και Phishing . Τα καλά νέα είναι ότι η Interpol, ένας Διεθνής Αστυνομικός Οργανισμός, έχει συλλάβει πάνω από 2000 υπόπτους σε οργανισμούς όπως αυτοί και έχει καταργήσει την υποδομή υπολογιστών διοίκησης και ελέγχου τους. Αυτή η καταστολή της απάτης κοινωνικής μηχανικής ελπίζουμε ότι θα έχει αισθητό αντίκτυπο στην μάστιγα των επιθέσεων Vishing που έχουμε βιώσει τα τελευταία χρόνια, όπως απεικονίζεται παρακάτω.

απάτες με vishing

Σύλληψη της Ιντερπόλ

Σε μια δίμηνη παγκόσμια επιχείρηση στα μέσα του 2022, με την ονομασία First Light 2022, η Ιντερπόλ αναφέρει ότι:

«76 χώρες συμμετείχαν σε διεθνή καταστολή των ομάδων οργανωμένου εγκλήματος που κρύβονται πίσω από απάτες τηλεπικοινωνιών και κοινωνικής μηχανικής. Η αστυνομία στις συμμετέχουσες χώρες πραγματοποίησε έφοδο σε εθνικά τηλεφωνικά κέντρα για τα οποία υπήρχαν υποψίες για απάτη μέσω τηλεπικοινωνιών ή απάτης, ιδίως τηλεφωνική εξαπάτηση, απάτες ερωτικών σχέσεων, εξαπάτηση μέσω ηλεκτρονικού ταχυδρομείου και συναφή οικονομικά εγκλήματα.»

Αν και τα αποτελέσματα εξακολουθούν να έρχονται, η Ιντερπόλ ισχυρίζεται ότι η επιχείρηση έχει μέχρι στιγμής οδηγήσει σε:

  • Σχετικά με εμάς 1770 τοποθεσίες δέχτηκαν επιδρομές σε όλο τον κόσμο.
  • Σχετικά με εμάς 3000 ύποπτοι εντοπίστηκαν.
  • Σχετικά με εμάς 2000 συλλήψεις των φορέων εκμετάλλευσης, των απατεώνων και των ατόμων που ξεπλένουν χρήματα.
  • Σχετικά με εμάς 4000 τραπεζικοί λογαριασμοί ήταν κατεψυγμένα.
  • Σχετικά με εμάς 50,000,000 δολάρια παράνομων κεφαλαίων αναχαιτίστηκαν.

Όπως σημειώνει η Ιντερπόλ , μια από τις απάτες που χρησιμοποιούν αυτοί οι εγκληματίες είναι η προσποίηση ότι προέρχεται από την ίδια την Ιντερπόλ. Αυτού του είδους η απάτη χρησιμοποιείται μερικές φορές ως «επακόλουθο» για την εκμετάλλευση των φοβισμένων θυμάτων για δεύτερη φορά, προσποιούμενοι ότι προσφέρουν μια «επίσημη» νομική σανίδα σωτηρίας για να ανακτήσουν μέρος των χρημάτων που έχασαν στο πρώτο μέρος της απάτης.

Ψεύτικες απάτες επιστροφής χρημάτων

Σε ένα βίντεο που παρήγαγε ο Μαρκ Ρόμπερ , μιλάει για αυτές τις διάφορες εγκληματικές οργανώσεις, πώς λειτουργούν και τι έκανε για να τις επηρεάσει. Αν δεν έχετε παρακολουθήσει το βίντεο, σας προτείνουμε να το κάνετε, είναι μια αρκετά ενδιαφέρουσα προσέγγιση! Στο βίντεό του, περιγράφει λεπτομερώς διάφορες απάτες επιστροφής χρημάτων που εκτελούν αυτά τα τηλεφωνικά κέντρα, οι οποίες συνοψίζονται παρακάτω:

  • Οι απατεώνες σας «επιστρέφουν» ένα εντυπωσιακό αλλά πιστευτό ποσό, ας πούμε 2000 δολάρια, για «υπερχρέωση» για ένα προϊόν ή μια υπηρεσία που χρησιμοποιείτε πραγματικά.
  • Στη συνέχεια, σας «βοηθούν» να συνδεθείτε στον τραπεζικό σας λογαριασμό για να διασφαλιστεί ότι η συναλλαγή ολοκληρώθηκε.
  • Επεξεργάζονται κρυφά την HTML στο πρόγραμμα περιήγησής σας έτσι η σελίδα εμφανίζει μια συναλλαγή δεκαπλάσιας αξίας από το αρχικά αναφερόμενο ποσό.
  • Φωνάζουν πανικόβλητοι, ισχυριζόμενοι ότι οι ίδιοι πρέπει να έχουν πληκτρολογήσει ένα επιπλέον μηδενικό και ότι κατά λάθος έχουν επιστρέψει πάρα πολλά χρήματα.
  • Τότε ξέσπασαν σε κλάματα ή να ενεργοποιήσουν τον συναισθηματικό εκβιασμό, ισχυριζόμενοι ότι αυτοί (ή εσείς) θα είστε υπεύθυνοι για τη τεράστια διαφορά. 

Στόχος του απατεώνα είναι να σας πείσει να επιστρέψετε τα «επιπλέον» χρήματα από τον λογαριασμό σας, ακόμα και όταν τα χρήματα δεν βρίσκονται στην πραγματικότητα στον λογαριασμό σας. Αυτοί οι απατεώνες συχνά δημιουργούν μια ψεύτικη ιστοσελίδα που σας κάνουν να επισκεφθείτε, όπου εμφανίζεται η κατάθεση με τα «επιπλέον» χρήματα και ένα αυξημένο συνολικό υπόλοιπο. Στη συνέχεια, σας πείθουν ότι έχουν κάνει ένα λάθος που θα τους κάνει να «χάσουν τη δουλειά τους» ή ακόμη και να σας βάλουν σε μπελάδες. Για να διορθώσουν αυτό το ανύπαρκτο πρόβλημα, σας πείθουν να τους βοηθήσετε να διορθώσουν το λάθος αποσύροντας το επιπλέον ποσό από τον λογαριασμό σας και στέλνοντάς το πίσω σε αυτούς μέσω διαφορετικού καναλιού. 

Παρόμοιες απάτες

Το Vishing δεν περιλαμβάνει μόνο αυτές τις απάτες επιστροφής χρημάτων, αλλά διαθέτει και μια ποικιλία μεθόδων για να αποσπάσει χρήματα ή κρίσιμες πληροφορίες από τα θύματά του, όπως:

  • Σας στέλνω email με μια «Απόδειξη» για μια ψεύτικη συναλλαγή, όπως μια χρέωση 100 δολαρίων από την Amazon που δεν πραγματοποιήσατε ποτέ, αλλά προσφέροντας έναν αριθμό υποστήριξης «Amazon» στον οποίο μπορείτε να καλέσετε για να αμφισβητήσετε την «πληρωμή».
  • Ισχυριζόμενος ότι είμαι από την εφορία να συζητήσετε την «καθυστερημένη πληρωμή» του φορολογικού «προστίμου» στην τελευταία σας «εκτίμηση».
  • Προσποιούμενος ότι είσαι αστυνομικός και απαριθμώντας «ποινικές κατηγορίες» που θα μπορούσαν να οδηγήσουν σε επικείμενη σύλληψή σας, εκτός εάν καταβληθούν γρήγορα «πρόστιμα».
  • Σας πιέζουν να επενδύσετε χρήματα σε επενδυτικά προγράμματα «υψηλής απόδοσης», συχνά υποστηρίζονται από φαινομενικά νόμιμους αλλά ψεύτικους ιστότοπους ή εφαρμογές κινητού τηλεφώνου που προσομοιώνουν μια υγιή απόδοση.

Τι πρέπει να κάνετε;

Αν παρακολουθήσατε το βίντεο που αναφέρθηκε προηγουμένως ή στο τέλος αυτού του άρθρου, θα μάθετε ότι αυτή η αποκάλυψη της Interpol δεν σταματά όλες τις επιθέσεις κοινωνικής μηχανικής. Δυστυχώς, υπάρχουν πολύ περισσότεροι από 2,000 δράστες Vishing, Smishing και Phishing στον κόσμο. Το καλύτερο που μπορείτε να κάνετε για να παραμείνετε ασφαλείς στο διαδίκτυο και να μην πέσετε θύμα αυτών των επιθέσεων κοινωνικής μηχανικής είναι να: 

  • Ποτέ μην βιάζεστε να παραδώσετε προσωπικά στοιχεία. Σε περίπτωση αμφιβολίας, μην το δώσετε!
  • Ποτέ μην παραχωρείτε απομακρυσμένη πρόσβαση στον υπολογιστή σας. Ακόμα κι αν ο ιστότοπος λέει ότι έχετε ιό. Είναι απάτη. Κλείστε το πρόγραμμα περιήγησής σας και ξεκινήστε από την αρχή.
  • Βεβαιωθείτε ότι οι φίλοι και η οικογένειά σας γνωρίζουν πού να αναζητήσουν γνήσιες συμβουλές για το πώς να εντοπίζουν απάτες. Μην τους αφήσετε να μάθουν για τις απάτες πέφτοντας στα χέρια των ίδιων των απατεώνων.
  • Αν οι φίλοι ή η οικογένειά σας σας προειδοποιήσουν ότι ενδέχεται να πέσετε θύμα απάτης, ακούστε τους. Μην αφήσετε τους απατεώνες να σας χωρίσουν από τα αγαπημένα σας πρόσωπα, καθώς και από τα χρήματά σας.
  • Το Διαδίκτυο ανοίγει την πόρτα σε έναν αριθμό κακόβουλων παραγόντων. Να είστε πάντα σε εγρήγορση για επιθέσεις και να είστε καχύποπτοι με όποιον έχετε να κάνετε στο διαδίκτυο.

Ελάχιστες Βασικές Συστάσεις Κυβερνοασφάλειας του CyberHoot

Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.

  1. Ελέγχετε τους εργαζομένους με πολιτικές και διαδικασίες. Χρειάζεστε τουλάχιστον μια πολιτική κωδικών πρόσβασης, μια πολιτική αποδεκτής χρήσης, μια πολιτική χειρισμού πληροφοριών και ένα γραπτό πρόγραμμα ασφάλειας πληροφοριών (WISP).
  2. Εκπαίδευση των εργαζομένων σχετικά με τον τρόπο εντοπισμού και αποφυγής επιθέσεις ηλεκτρονικού ψαρέματοςΥιοθετήστε ένα σύστημα Διαχείρισης Μάθησης όπως το CyberHoot για να διδάξετε στους υπαλλήλους τις δεξιότητες που χρειάζονται για να είναι πιο σίγουροι, παραγωγικοί και ασφαλείς.
  3. Εξασκηθείτε στον εντοπισμό ηλεκτρονικού "ψαρέματος" (phishing) με θετικές προσομοιώσεις. Το HootPhish λέει στους υπαλλήλους εξαρχής ότι πρόκειται για εκπαιδευτική άσκηση, τους καθοδηγεί σε κάθε κόκκινη σημαία και τους ανταμείβει για τον εντοπισμό της. Χωρίς κόλπα, χωρίς ντροπή.
  4. Ανάπτυξη κρίσιμης τεχνολογίας κυβερνοασφάλειας, συμπεριλαμβανομένων έλεγχος ταυτότητας δύο παραγόντων σε όλους τους κρίσιμους λογαριασμούς. Ενεργοποιήστε το φιλτράρισμα ανεπιθύμητης αλληλογραφίας μέσω email, επικυρώστε τα αντίγραφα ασφαλείας και αναπτύξτε προστασία DNS, προστασίας από ιούςκαι anti-malware σε όλα τα τερματικά σας σημεία.
  5. Στη σύγχρονη εποχή της εργασίας από το σπίτι, βεβαιωθείτε ότι διαχειρίζεστε τις προσωπικές συσκευές που συνδέονται στο δίκτυό σας επικυρώνοντας την ασφάλειά τους (επιδιορθώσεις, antivirus, προστασία DNS) ή απαγορεύοντας εντελώς τη χρήση τους.
  6. Εάν δεν έχετε λάβει αξιολόγηση κινδύνου από τρίτο μέρος τα τελευταία 3 χρόνια, θα πρέπει να έχετε μια τώρα. Η δημιουργία ενός πλαισίου διαχείρισης κινδύνου στον οργανισμό σας είναι κρίσιμη για την αντιμετώπιση των πιο σοβαρών κινδύνων σας με τον περιορισμένο χρόνο και τα χρήματά σας.
  7. Αγοράστε Κυβερνοασφάλιση για να σας προστατεύσει σε μια καταστροφική κατάσταση βλάβης. Η Κυβερνοασφάλιση δεν διαφέρει από την ασφάλεια αυτοκινήτου, πυρκαγιάς, πλημμύρας ή ζωής. Είναι εκεί όταν τη χρειάζεστε περισσότερο.

Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.

Δείτε το βίντεο του Mark Rober σχετικά με τους διάφορους οργανισμούς Vishing:

Πηγή: 

NakedSecurity – Sophos

Πρόσθετες Πληροφορίες: 

BazarCaller – Συμμορία Vishing

Βίσινγκ, μια απειλή που δεν έχετε σκεφτεί

Πρόστιμο στην Booking.com μετά από επίθεση στο Βίσινγκ

Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Παγίδες ταχύτητας έναντι εκπτώσεων για ασφαλή οδηγό: Γιατί οι ανταμοιβές δημιουργούν καλύτερες συνήθειες ασφάλειας

Παγίδες ταχύτητας έναντι εκπτώσεων για ασφαλή οδηγό: Γιατί οι ανταμοιβές δημιουργούν καλύτερες συνήθειες ασφάλειας

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...

Διαβάστε περισσότερα

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...

Διαβάστε περισσότερα

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»

Διαβάστε περισσότερα