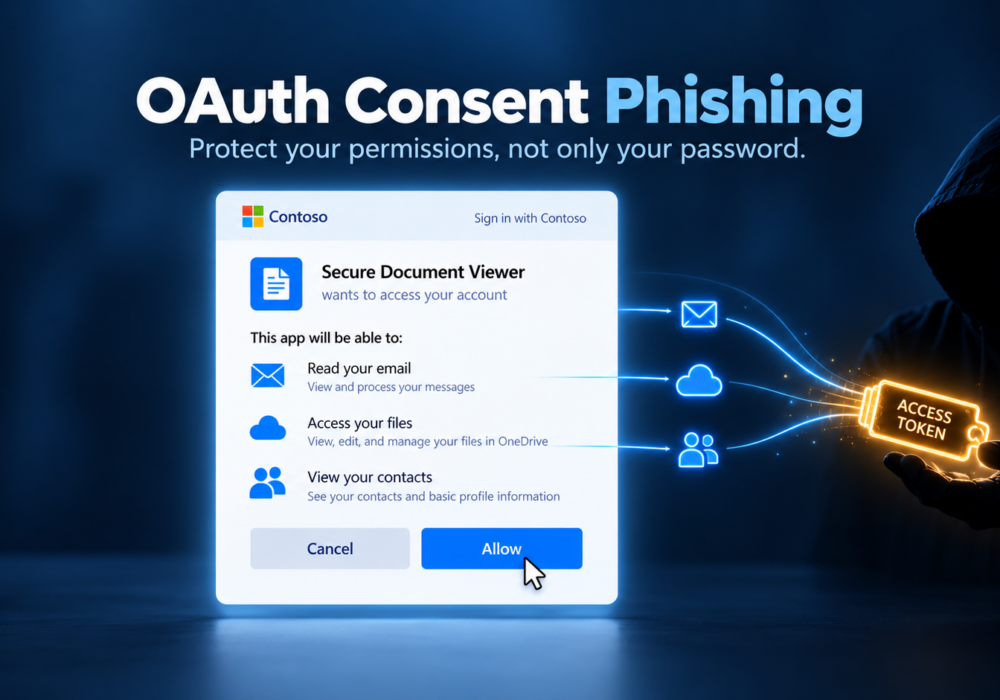
Συγγραφέας : Κέιτι Μποκέτι | Επιμέλεια : Κρεγκ Τέιλορ
Είμαι ευλογημένος που έχω σχέσεις με εκατοντάδες Παρόχους Διαχειριζόμενων Υπηρεσιών και χιλιάδες επαγγελματίες ασφαλείας. Οι περισσότεροι από αυτούς τους ανθρώπους γνωρίζουν το πάθος μου για την ασφάλεια και μου παρέχουν επίκαιρες πληροφορίες σχετικά με την « Πληροφορίες για Απειλές ». Την περασμένη εβδομάδα, ένας αγαπητός μου φίλος, ο Armando, μου έστειλε ένα άρθρο σχετικά με το « OAuth Consent Phishing ». Για να είμαι ειλικρινής, στην αρχή σκέφτηκα - περιμένετε... τι; Όταν το εξέτασα περισσότερο, επιβεβαίωσα ότι πράγματι πρόκειται για μια αυξανόμενη επίθεση χάκερ. Στην πραγματικότητα, έχει γίνει τόσο μεγάλο πρόβλημα που το FBI δημοσίευσε αυτήν την Ανακοίνωση Δημόσιας Υπηρεσίας την 1η Σεπτεμβρίου 2026. Οι χάκερ χρησιμοποιούν email κοινωνικής μηχανικής και ηλεκτρονικού «ψαρέματος» για να μας πείσουν να δώσουμε δικαιώματα πρόσβασης σε «ψεύτικες εφαρμογές» στον λογαριασμό email μας ή στους καταλόγους Microsoft/Google. Με αρκετά δικαιώματα που έχουν εκχωρηθεί μέσω του OAuth, ο χάκερ μπορεί να στείλει email από τον λογαριασμό μας ή να κλέψει προνομιακά δεδομένα που συχνά βρίσκονται στα εισερχόμενά μας.
Ευχαρίστησα λοιπόν τον Armando για το θέμα και συμφώνησα ότι το CyberHoot θα κάλυπτε αυτό το θέμα στο επόμενο άρθρο του ιστολογίου μας για να ευαισθητοποιήσει το κοινό σχετικά με αυτό. Μόλις ξέρετε τι αντιμετωπίζετε, είστε πολύ καλύτερα προετοιμασμένοι να μην πέσετε θύμα αυτής της παραλλαγής της κοινωνικής μηχανικής και του ηλεκτρονικού "ψαρέματος" (phishing). Αλλά γνωρίζει όλη η ομάδα σας, ή όλοι οι υπάλληλοί σας, ή τα μέλη της οικογένειάς σας αυτή τη μέθοδο επίθεσης; Είναι πιο ύπουλη από ό,τι θέλουμε να είναι. Ευαισθητοποιήστε το κοινό και μοιραστείτε αυτό το άρθρο με όποιον χρειάζεται να μάθει!
— Κρεγκ
Έχετε αφιερώσει χρόνια μαθαίνοντας πώς να προστατεύετε τον κωδικό πρόσβασής σας. Ελέγχετε τους συνδέσμους πριν κάνετε κλικ, προσέχετε για ψεύτικες σελίδες σύνδεσης και έχετε ενεργοποιήσει τον πολυπαραγοντικό έλεγχο ταυτότητας (MFA). Αυτές οι συνήθειες σταματούν ένα μεγάλο μέρος των επιθέσεων, οπότε δώστε στον εαυτό σας τα εύσημα. Το ηλεκτρονικό ψάρεμα (phishing) μέσω συγκατάθεσης OAuth ακολουθεί διαφορετική διαδρομή. Ο εισβολέας δεν ζητά ποτέ τον κωδικό πρόσβασής σας. Ζητά την άδειά σας αντ' αυτού και το αίτημα εμφανίζεται σε μια γνήσια οθόνη σύνδεσης της Microsoft ή της Google.
Το OAuth είναι το σύστημα πίσω από τις οθόνες "Να επιτρέπεται σε αυτήν την εφαρμογή η πρόσβαση στον λογαριασμό σας" που βλέπετε συνεχώς. Όταν ένα εργαλείο προγραμματισμού θέλει να διαβάσει το ημερολόγιό σας ή μια εφαρμογή ηλεκτρονικής υπογραφής θέλει να ανοίξει ένα αρχείο στο OneDrive, το OAuth χειρίζεται το αίτημα. Συνδέεστε, εξετάζετε μια λίστα δικαιωμάτων και κάνετε κλικ στην επιλογή "Αποδοχή". Στη συνέχεια, η εφαρμογή λαμβάνει ένα ψηφιακό πάσο, που ονομάζεται διακριτικό, το οποίο της επιτρέπει να ενεργεί εκ μέρους σας εντός αυτών των εφαρμογών. Αυτή είναι μια χρήσιμη καθημερινή λειτουργία και οι περισσότερες εφαρμογές που τη χρησιμοποιούν είναι νόμιμες.
Ένας εισβολέας εγγράφει τη δική του εφαρμογή, της δίνει ένα αξιόπιστο όνομα, όπως "Secure Document Viewer" ή "Office Update Helper" και προσθέτει ένα καθαρό λογότυπο. Στη συνέχεια, σας στέλνει έναν σύνδεσμο μέσω email, Teams ή Slack, συχνά με μια ώθηση όπως "Το κοινόχρηστο αρχείο σας λήγει σε μία ώρα". Ο σύνδεσμος ανοίγει την πραγματική σελίδα σύνδεσης της Microsoft ή της Google. Αφού συνδεθείτε, μια οθόνη συγκατάθεσης ζητά πρόσβαση στην αλληλογραφία σας, στα αρχεία σας ή στις επαφές σας. Μόλις κάνετε κλικ στην επιλογή Αποδοχή, η εφαρμογή του εισβολέα λαμβάνει ένα διακριτικό και ο εισβολέας το χρησιμοποιεί για να διαβάσει τα εισερχόμενά σας, να αναζητήσει τα έγγραφά σας και να στείλει email ως εσάς χωρίς να χρειάζεται ποτέ τον κωδικό πρόσβασής σας.
Το MFA επιβεβαιώνει ότι είστε το άτομο που συνδέεται. Σε μια επίθεση ηλεκτρονικού "ψαρέματος" (phishing) συγκατάθεσης, εσείς είστε το άτομο που συνδέεται, επομένως το MFA λειτουργεί ακριβώς όπως έχει σχεδιαστεί. Το πρόβλημα ξεκινά μετά τη σύνδεση, όταν παραχωρείτε στην εφαρμογή πρόσβαση. Επειδή ο εισβολέας διατηρεί ένα διακριτικό αντί για τον κωδικό πρόσβασής σας, η αλλαγή του κωδικού πρόσβασής σας διατηρεί την πρόσβασή του μέχρι κάποιος να ανακαλέσει τα δικαιώματα της εφαρμογής. Διατηρήστε το MFA ενεργοποιημένο, καθώς αποκλείει πολλές άλλες επιθέσεις, και προσθέστε τις απλές προστασίες παρακάτω για να καλύψετε αυτήν την περίπτωση.
Μια οθόνη συγκατάθεσης σας λέει πολλά αν αφιερώσετε πέντε δευτερόλεπτα. Ελέγξτε πρώτα το όνομα του εκδότη. Η Microsoft επισημαίνει εφαρμογές από επιβεβαιωμένες εταιρείες με ένα επαληθευμένο σήμα και ένας μη επαληθευμένος εκδότης σε ένα αίτημα που δεν περιμένατε αξίζει μια παύση. Στη συνέχεια, συγκρίνετε τα δικαιώματα με τον σκοπό της εφαρμογής. Ένα πρόγραμμα προβολής PDF δεν έχει κανένα λόγο να διαβάσει ολόκληρο το γραμματοκιβώτιό σας ή να στείλει μηνύματα ως εσάς και το πρόγραμμα προβολής PDF σας δεν έχει φίλους για να στείλει email ούτως ή άλλως. Παρακολουθήστε τα αιτήματα για «διατήρηση πρόσβασης στα δεδομένα στα οποία της έχετε δώσει πρόσβαση», κάτι που επιτρέπει στην εφαρμογή να συνεχίσει να λειτουργεί ενώ είστε εκτός σύνδεσης. Όταν το μήνυμα γύρω από τον σύνδεσμο σας ωθεί να βιαστείτε, αντιμετωπίστε την επείγουσα ανάγκη ως σήμα για επιβράδυνση.
Εάν χρησιμοποιείτε το Microsoft 365 , ένας διαχειριστής ανοίγει το κέντρο διαχείρισης του Microsoft Entra και ορίζει τη συγκατάθεση χρήστη, ώστε οι εργαζόμενοι να εγκρίνουν μόνο εφαρμογές από επαληθευμένους εκδότες που ζητούν δικαιώματα χαμηλού κινδύνου. Ενεργοποιήστε ταυτόχρονα τη ροή εργασίας συγκατάθεσης διαχειριστή, ώστε οι εργαζόμενοι να ζητούν μια εφαρμογή και ένας κριτικός να την εγκρίνει αντί να αφήνουν τους χρήστες κολλημένους.
Το Google Workspace προσφέρει παρόμοιες ρυθμίσεις στα στοιχεία ελέγχου API, όπου ένας διαχειριστής αποφασίζει ποιες εφαρμογές τρίτων συνδέονται με εταιρικούς λογαριασμούς. Αυτές οι ρυθμίσεις βρίσκονται στις τυπικές κονσόλες διαχειριστή, χωρίς να χρειάζεται να αγοράσετε επιπλέον εργαλεία.
Ορίστε μια τριμηνιαία υπενθύμιση ημερολογίου για να ελέγχετε τις εφαρμογές που είναι συνδεδεμένες με τους εταιρικούς λογαριασμούς σας. Αναζητήστε εφαρμογές με ευρέα δικαιώματα, εφαρμογές που χρησιμοποιεί μόνο ένα άτομο ή ονόματα που κανείς στην ομάδα δεν αναγνωρίζει και αφαιρέστε οτιδήποτε δεν είναι γνωστό. Προσθέστε ένα δείγμα οθόνης συναίνεσης στην επόμενη εκπαίδευση της ομάδας σας, ώστε οι άνθρωποι να δουν πώς μοιάζει μια πραγματική σύνδεση σε συνδυασμό με ένα εσφαλμένο αίτημα. Όταν κάποιος αναφέρει μια ύποπτη προτροπή, ευχαριστήστε τον, ακόμα κι αν η εφαρμογή αποδειχθεί εντάξει. Κάθε αναφορά είναι μια καλή απόφαση που αξίζει να γιορτάσουμε.
Το κλικ στην επιλογή Αποδοχή σε μια ύπουλη εφαρμογή συμβαίνει σε προσεκτικούς ανθρώπους και η γρήγορη διόρθωσή της μετράει ως νίκη. Επισκεφθείτε το myapps.microsoft.com ή την ενότητα Ασφάλεια του Λογαριασμού σας Google, βρείτε την εφαρμογή και καταργήστε την πρόσβασή της. Στη συνέχεια, ενημερώστε την επαφή IT ή τον πάροχο διαχειριζόμενων υπηρεσιών. Θα ανακαλέσουν τα δικαιώματα της εφαρμογής σε ολόκληρο τον οργανισμό, θα σας αποσυνδέσουν από τις ενεργές περιόδους σύνδεσης και θα ελέγξουν τα αρχεία καταγραφής για να δουν σε τι άγγιξε η εφαρμογή. Μια επαναφορά κωδικού πρόσβασης από μόνη της αφήνει την εφαρμογή συνδεδεμένη, οπότε κάντε την ανάκληση της πρόσβασης την πρώτη σας κίνηση.
Επιλέξτε ένα μικρό βήμα αυτήν την εβδομάδα. Ανοίξτε το myapps.microsoft.com ή τον Λογαριασμό σας Google, δείτε τις εφαρμογές που είναι συνδεδεμένες με τον λογαριασμό εργασίας σας και καταργήστε μία που δεν χρησιμοποιείτε πλέον. Εάν διαχειρίζεστε μια ομάδα, αφιερώστε δέκα λεπτά ελέγχοντας τις ρυθμίσεις συγκατάθεσης χρήστη και, στη συνέχεια, μοιραστείτε αυτό το άρθρο με τους συναδέλφους σας, ώστε να γνωρίζουν πώς μοιάζει ένα αόριστο αίτημα άδειας. Κάθε εφαρμογή που αξιολογείτε κάνει τον οργανισμό σας ασφαλέστερο από ό,τι ήταν χθες. Προστατέψτε τα διαπιστευτήριά σας, προστατέψτε τα δικαιώματά σας και συνεχίστε. Γελάστε, μάθετε και εξασκηθείτε!
Τι είναι το ηλεκτρονικό ψάρεμα (phishing) συγκατάθεσης OAuth;
Το ηλεκτρονικό ψάρεμα (phishing) μέσω συγκατάθεσης OAuth είναι μια επίθεση όπου ένας εγκληματίας σας ξεγελάει ώστε να παραχωρήσετε στην εφαρμογή του άδεια στον λογαριασμό σας Microsoft ή Google. Ο εισβολέας παρακάμπτει εντελώς τον κωδικό πρόσβασής σας και χρησιμοποιεί την πρόσβαση που εγκρίνετε για να διαβάζει email, να ανοίγει αρχεία ή να στέλνει μηνύματα ως εσάς.
Με προστατεύει το MFA από το ηλεκτρονικό ψάρεμα (phishing) συναίνεσης;
Το MFA επιβεβαιώνει την ταυτότητά σας κατά την είσοδό σας και σε αυτήν την επίθεση εσείς συνδέεστε. Το MFA παραμένει σημαντικό για τον αποκλεισμό άλλων επιθέσεων, ενώ οι ρυθμίσεις συναίνεσης και μια γρήγορη ανασκόπηση κάθε οθόνης δικαιωμάτων σας προστατεύουν από αυτήν την επίθεση.
Η αλλαγή του κωδικού πρόσβασής μου θα καταργήσει την πρόσβαση του εισβολέα;
Μια επαναφορά κωδικού πρόσβασης διατηρεί την πρόσβαση του εισβολέα, επειδή η εφαρμογή χρησιμοποιεί ένα διακριτικό αντί για τον κωδικό πρόσβασής σας. Καταργήστε την εφαρμογή από τον λογαριασμό σας ή ζητήστε από τον διαχειριστή σας να ανακαλέσει τα δικαιώματά της.
Πώς μπορώ να ελέγξω ποιες εφαρμογές έχουν πρόσβαση στον λογαριασμό μου;
Για έναν λογαριασμό εργασίας της Microsoft, επισκεφθείτε τη διεύθυνση myapps.microsoft.com. Για την Google, ανοίξτε τον Λογαριασμό σας Google, επιλέξτε Ασφάλεια και ελέγξτε τις εφαρμογές τρίτων που είναι συνδεδεμένες στον λογαριασμό σας. Καταργήστε οποιαδήποτε εφαρμογή δεν αναγνωρίζετε ή δεν χρησιμοποιείτε πλέον.
Είναι πάντα ασφαλής μια εφαρμογή από έναν επαληθευμένο εκδότη;
Η επαλήθευση επιβεβαιώνει ότι μια πραγματική εταιρεία βρίσκεται πίσω από την εφαρμογή, γεγονός που μειώνει τον κίνδυνο. Συγκρίνετε τα δικαιώματα με αυτό που κάνει η εφαρμογή και ρωτήστε τον υπεύθυνο IT σας σχετικά με οποιαδήποτε επαληθευμένη εφαρμογή που ζητά πολύ περισσότερη πρόσβαση από όση χρειάζεται.
Τι πρέπει να κάνει πρώτα μια μικρή επιχείρηση;
Ενεργοποιήστε τη ρύθμιση περιορισμένης συναίνεσης χρήστη στο Microsoft Entra ή τα αντίστοιχα στοιχεία ελέγχου API στο Google Workspace. Αυτή η μεμονωμένη αλλαγή εμποδίζει τους υπαλλήλους να εγκρίνουν μόνοι τους μη επαληθευμένες εφαρμογές και δεν κοστίζει τίποτα επιπλέον.
Ιστολόγιο Microsoft Entra: Επεξήγηση και πρόληψη του ηλεκτρονικού "ψαρέματος" (phishing) μέσω συγκατάθεσης OAuth
FBI IC3 PSA: Κακόβουλοι κυβερνο-ηθοποιοί αποκτούν πρόσβαση σε λογαριασμούς θυμάτων μέσω ηλεκτρονικού "ψαρέματος" (phishing) με συναίνεση (1 Σεπτεμβρίου 2026)
Τα νέα των χάκερ: Το νέο κλικ ηλεκτρονικού "ψαρέματος": Πώς η συγκατάθεση OAuth παρακάμπτει το MFA (Μάιος 2026)
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότερα
Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

