Ιός Melissa

5 Φεβρουαρίου 2020 | Cyber Ιός Melissa


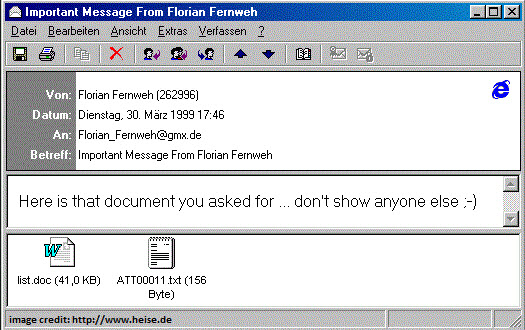
Ο ιός Melissa είναι ένα κακόβουλο λογισμικό που αναπτύχθηκε στα τέλη Μαρτίου του 1999. Ένας προγραμματιστής με το όνομα David Lee Smith ανέλαβε έναν λογαριασμό America Online (AOL) και χρησιμοποίησε αυτόν τον λογαριασμό για να δημοσιεύσει ένα αρχείο σε μια ομάδα συζήτησης στο Διαδίκτυο. Η δημοσίευση διαφήμιζε δωρεάν διαπιστευτήρια σύνδεσης σε ιστότοπους περιεχομένου για ενηλίκους, χρησιμοποιώντας το αρχείο ως δόλωμα. Μόλις οι χρήστες στον ιστότοπο κατέβασαν και άνοιξαν το αρχείο, ένας ιός αναπτύχθηκε στον υπολογιστή τους. Ο ιός χάκαρε τον λογαριασμό Microsoft Outlook του χρήστη και έστειλε email με το ίδιο κακόβουλο αρχείο στις πρώτες 50 επαφές στη λίστα επαφών. Αυτή ήταν μια από τις πρώτες μεγάλες επιθέσεις που τράβηξε την προσοχή των ανθρώπων και μια από τις πρώτες πραγματικές επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing ). Αυτή η επίθεση ήταν προάγγελος του διαδικτυακού μας μέλλοντος, καθώς σήμερα συνεχίζουμε να μαστιζόμαστε από ακόμη πιο εξελιγμένες επιθέσεις κοινωνικής μηχανικής και ηλεκτρονικού "ψαρέματος" (phishing).

Ως Ιδιοκτήτης ΜΜΕ, τι σημαίνει αυτό για μένα;

Ο ιός Melissa κόστισε στις εταιρείες εκατομμύρια δολάρια σε ζημιές. Ως ιδιοκτήτης επιχείρησης, βεβαιωθείτε ότι το πρόγραμμα κυβερνοασφάλειας της εταιρείας σας περιλαμβάνει τις ακόλουθες προστασίες:

  1. Εκπαιδεύστε τους υπαλλήλους σας, εφαρμόστε ένα ισχυρό πρόγραμμα ευαισθητοποίησης για να τους εκπαιδεύσετε στον τρόπο εντοπισμού και αποφυγής επιθέσεων ηλεκτρονικού "ψαρέματος" (phishing) μέσω email, κοινωνικής μηχανικής και πολλών άλλων σύγχρονων μεθόδων επιθέσεων χάκερ.
  2. Εφαρμόστε στους υπαλλήλους σας πολιτικές σχετικά με τον Χειρισμό Πληροφοριών, την Αποδεκτή Χρήση Υπολογιστών και τους Κωδικούς Πρόσβασης τουλάχιστον.
  3. Διεξάγετε μια Εκτίμηση Κινδύνου στην εταιρεία σας για να κατανοήσετε τις πιθανές απειλές και τα τρωτά σημεία που αντιμετωπίζετε και, στη συνέχεια, μόλις αποφασίσετε για έναν προϋπολογισμό, δημιουργήστε ένα σχέδιο αποκατάστασης για να αρχίσετε να μειώνετε τους κινδύνους σας σε ένα αποδεκτό επίπεδο.
  4. Δοκιμάστε τους υπαλλήλους σας με επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) τουλάχιστον ανά τρίμηνο, και κατά προτίμηση συχνότερα.
  5. Βεβαιωθείτε ότι έχετε εφαρμόσει τεχνικές προστασίες για να σας προστατεύσουν όταν η εκπαίδευση και η διακυβέρνησή σας αποτύχουν, εσείς και οι εργαζόμενοι κάνετε κλικ σε μια επίθεση χάκερ. Antivirus, φιλτράρισμα ανεπιθύμητης αλληλογραφίας (SPAM), αφαίρεση Δικαιώματα Διαχειριστή στις επιφάνειες εργασίας των Windows σας και αναπτύσσοντας ένα το Password Manager αποτελούν όλες ισχυρές αρχικές δραστηριότητες για εταιρείες με χαμηλή ωριμότητα στον κυβερνοχώρο. Καθώς ωριμάζετε, θα χρειαστεί να προσθέσετε επιπλέον τεχνικές λύσεις για να βελτιώσετε την προστασία σας.
  6. Τέλος, αυτή η συγκεκριμένη επίθεση ιού μας δίδαξε να μην εμπιστευόμαστε τα Microsoft VB Scripts. Αργότερα, ιοί εκμεταλλεύτηκαν τις δυνατότητες μακροεντολών σε έγγραφα του MS Office. Κατά συνέπεια, πολλές εταιρείες πλέον φιλτράρουν τα συνημμένα που περιέχουν τόσο VB scripts όσο και μακροεντολές για την εξάλειψη των κινδύνων τύπου Melissa. Οι περισσότερες εταιρείες και προϊόντα AV προστατεύουν πλέον από αυτές τις επιθέσεις.

Σχετικοί όροι: Δικαιώματα διαχειριστή, ηλεκτρονικό ψάρεμα (phishing) , κοινωνική μηχανική , δούρειος ίππος , ιός

Σχετική ανάγνωση: Απάτη μέσω email Sextortion: Μην επιτρέψετε στον εαυτό σας να πέσει θύμα

Πηγή: Άρθρο του FBI – 20ή επέτειος του ιού Melissa

Για να μάθετε περισσότερα σχετικά με 5 από τους χειρότερους ιούς όλων των εποχών, παρακολουθήστε αυτό το σύντομο βίντεο:

Κάνετε αρκετά για να προστατεύσετε την επιχείρησή σας;

Εγγραφείτε στο CyberHoot σήμερα και κοιμηθείτε καλύτερα γνωρίζοντας το δικό σας

Οι εργαζόμενοι είναι εκπαιδευμένοι στον κυβερνοχώρο και σε εγρήγορση!


Εγγραφείτε σήμερα!

Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Παγίδες ταχύτητας έναντι εκπτώσεων για ασφαλή οδηγό: Γιατί οι ανταμοιβές δημιουργούν καλύτερες συνήθειες ασφάλειας

Παγίδες ταχύτητας έναντι εκπτώσεων για ασφαλή οδηγό: Γιατί οι ανταμοιβές δημιουργούν καλύτερες συνήθειες ασφάλειας

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...

Διαβάστε περισσότερα

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...

Διαβάστε περισσότερα

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»

Διαβάστε περισσότερα

