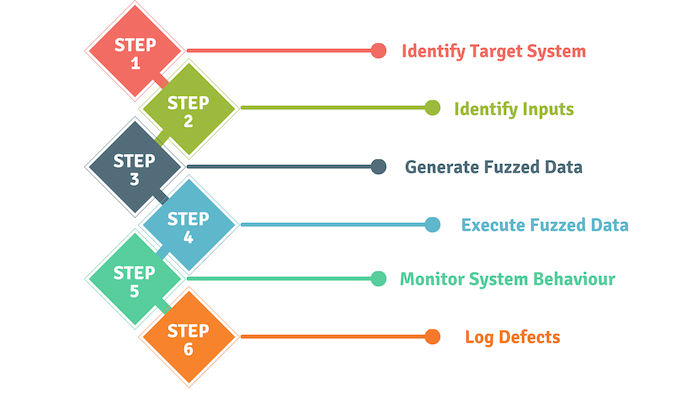
Το Application Fuzzing, που αναπτύχθηκε αρχικά από τον Barton Miller στο Πανεπιστήμιο του Wisconsin το 1989, είναι μια μέθοδος δοκιμών που χρησιμοποιείται για την ανακάλυψη σφαλμάτων κωδικοποίησης και κενών ασφαλείας σε λογισμικό, λειτουργικά συστήματα ή δίκτυα. Αυτή η μέθοδος δοκιμών περιλαμβάνει την εισαγωγή μιας μεγάλης ποσότητας δεδομένων, που ονομάζονται fuzz, στο εξεταζόμενο άτομο, σε μια προσπάθεια να προκαλέσει κατάρρευση του συστήματος ή να επιστρέψει μη αναμενόμενα αποτελέσματα. Εάν εντοπιστούν ευπάθειες κατά τη διάρκεια της δοκιμής, ένα "fuzzer" μπορεί να χρησιμοποιηθεί ως εργαλείο λογισμικού για να βοηθήσει στον εντοπισμό των πιθανών αιτιών πίσω από τις ευπάθειες.
Τα «fuzzers» λειτουργούν καλύτερα ανακαλύπτοντας τρωτά σημεία που μπορούν να αξιοποιηθούν με υπερχείλιση buffer, προβλήματα άρνησης υπηρεσίας , cross-site scripting και SQL injection. Αυτές οι τακτικές χρησιμοποιούνται συχνότερα από κακόβουλους χάκερ που προσπαθούν να εκμεταλλευτούν διαδικτυακές εφαρμογές προς όφελός τους. Η χρήση τεχνικών fuzzing εφαρμογών μπορεί να σας βοηθήσει να αποφύγετε ορισμένους σημαντικούς πονοκεφάλους ασφαλείας στο μέλλον.
Πηγή: TechTarget
Επιπλέον ανάγνωση: Τι είναι το AI Fuzzing; Και γιατί μπορεί να είναι η επόμενη μεγάλη απειλή για την κυβερνοασφάλεια
Σχετικοί όροι: Δυναμική ανάλυση κώδικα, Στατική ανάλυση κώδικα, Ευπάθεια
Πιθανώς. Η δοκιμή fuzz εφαρμογών είναι απλή, προσφέρει υψηλό λόγο οφέλους προς κόστος και μπορεί συχνά να αποκαλύψει σοβαρά ελαττώματα που διαφορετικά θα παραβλέπονταν ή θα παραβλέπονταν κατά την ανάπτυξη εφαρμογών. Εάν η ΜΜΕ σας είναι ένα εργαστήριο ανάπτυξης λογισμικού, θα μπορούσατε να εξετάσετε το ενδεχόμενο ενσωμάτωσης της δοκιμής fuzz εφαρμογών στις διαδικασίες ανάπτυξής σας. Ωστόσο, από μόνη της δεν μπορεί να παρέχει μια πλήρη εικόνα της συνολικής ασφάλειας, ποιότητας ή αποτελεσματικότητας ενός προγράμματος. Θα πρέπει να συνδυάσετε το fuzzing με άλλα αυτοματοποιημένα εργαλεία για την ανάλυση κώδικα λογισμικού, όπως δυναμικές και στατικές αξιολογήσεις κώδικα (σύνδεσμοι παραπάνω).
https://www.youtube.com/watch?v=RqrHT93KdgE
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...
Διαβάστε περισσότερα
Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

