Μια επίθεση υπερχείλισης buffer συμβαίνει όταν ένα πρόγραμμα προσπαθεί να γεμίσει ένα μπλοκ μνήμης (ένα buffer μνήμης) με περισσότερα δεδομένα από όσα υποτίθεται ότι χωράει ένα buffer. Τα buffer είναι ουσιαστικά οι περιοχές αποθήκευσης που διατηρούν προσωρινά δεδομένα ενώ μεταφέρονται από τη μία τοποθεσία στην άλλη.
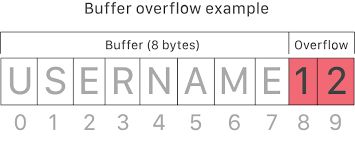
Όταν ένας χάκερ στέλνει κακόβουλα δεδομένα σε μια ευάλωτη εφαρμογή, μπορεί να αναγκάσει την εφαρμογή να εκτελέσει κακόβουλο κώδικα για να πάρει τον έλεγχο του μηχανήματος ή να καταρρεύσει το σύστημα. Τα τρωτά σημεία υπερχείλισης buffer είναι γνωστό ότι προκαλούνται από λάθη προγραμματιστών που είναι εύκολο να κατανοηθούν, αλλά πολύ πιο δύσκολο να αποφευχθούν και να προστατευτούν.
Οι εισβολείς εκμεταλλεύονται τα προβλήματα υπερχείλισης buffer αντικαθιστώντας τη μνήμη μιας εφαρμογής, αλλάζοντας τη διαδρομή εκτέλεσης του προγράμματος, ενεργοποιώντας μια απόκριση που καταστρέφει αρχεία ή εκθέτει ευαίσθητες πληροφορίες. Για παράδειγμα, ένας εισβολέας μπορεί να εισαγάγει επιπλέον κώδικα, στέλνοντας νέες οδηγίες στην εφαρμογή για να αποκτήσει προνομιακή πρόσβαση στο σύστημα IT σας.
Πηγή: NetSparker , Imperva
Πρόσθετες Πληροφορίες:
Σχετικοί Όροι:
Η πρόληψη της υπερχείλισης buffer αφορά πρωτίστως τις επιχειρήσεις που αναπτύσσουν λογισμικό. Εκπαιδεύστε τους προγραμματιστές στα 10 κορυφαία λάθη του OWASP στον προγραμματισμό, ώστε να κατανοήσουν τη σημασία των ελέγχων ορίων και της επικύρωσης εισόδου στον κώδικα που γράφουν. Οι περισσότερες λύσεις σάρωσης στατικού κώδικα στην αγορά δοκιμάζουν την επικύρωση εισόδου και θα σας ειδοποιήσουν εάν δεν έχετε ρυθμίσει σωστά αυτήν τη ρύθμιση. Να ενσωματώνετε πάντα στατική και δυναμική σάρωση κώδικα στον κύκλο ζωής ανάπτυξης λογισμικού σας.
Για επιχειρήσεις που δεν ασχολούνται με την ανάπτυξη, πρέπει να δώσετε προσοχή σε ευπάθειες που ενδέχεται να αποκαλυφθούν στο λογισμικό COTS που αγοράζετε και χρησιμοποιείτε στην επιχείρησή σας. Μερικές φορές, ενδέχεται να υπάρχουν ευπάθειες υπερχείλισης buffer, οι οποίες μπορούν να οδηγήσουν σε κίνδυνο τα υπολογιστικά σας συστήματα. Να παρακολουθείτε πάντα τις συμβουλές ασφαλείας των προμηθευτών σας και να εφαρμόζετε ενημερώσεις κώδικα έγκαιρα, για να διασφαλίσετε ότι το περιβάλλον λογισμικού σας είναι ασφαλές και προστατευμένο από αυτές και πολλές άλλες ευπάθειες.
Οι επιθέσεις υπερχείλισης buffer μπορούν εύκολα να αποφευχθούν, είτε σε κώδικα άλλων είτε στον δικό σας. Δώστε προσοχή σε αυτό και αποφύγετε ένα δαπανηρό λάθος.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).