Vítejte v březnovém zpravodaji CyberHoot o kybernetické bezpečnosti!
Kyberzločinci neustále přizpůsobují své taktiky a využívají právě ty nástroje a platformy, na které se organizace denně spoléhají. Od důvěryhodných služeb digitálního podpisu až po mobilní aplikace a rozšíření prohlížeče, útočníci nacházejí kreativní způsoby, jak začlenit škodlivou aktivitu do běžných obchodních pracovních postupů. Výsledkem je prostředí hrozeb, kde se známé nástroje mohou stát neočekávanými vstupními body.
Povzbudivou zprávou je, že tyto útoky sledují určité vzorce. Jakmile pochopíte, jak fungují, můžete je odhalit dříve, efektivněji proškolit uživatele a zavést správná ochranná opatření, abyste je zastavili dříve, než se rozšíří.
Tento měsíc se na CyberHootu zaměříme na čtyři trendy, které ukazují, jak útočníci vyvíjejí své metody a zároveň se zaměřují na stejné základní slabiny: důvěru, pohodlí a běžné lidské chování.
Kyberzločinci nadále zneužívají DocuSign pomocí vysoce přizpůsobitelných phishingových šablon, které velmi věrně napodobují oznámení o legitimních dokumentech. Tyto zprávy se zdají být autentické, jsou dostatečně běžné, aby nevzbuzovaly podezření, a často jsou naléhavé, což je činí obzvláště účinnými při klamání uživatelů k poskytnutí přihlašovacích údajů nebo citlivých informací. Projdeme si, jak tyto kampaně fungují a jaké signály by si měl váš tým dávat pozor před interakcí s požadavky na podpis dokumentů.
Nový kmen malwaru pro Android s názvem PromptSpy vzbuzuje podivné pocity kvůli své neobvyklé schopnosti: skrytě využívá asistenta umělé inteligence k generování přesvědčivých phishingových zpráv a přizpůsobení škodlivé aktivity. Tím, že poskytuje umělé inteligenci neškodně vypadající výzvy, oklame normálně užitečný systém, aby nevědomky podpořil hackerské útoky. Tato kombinace malwaru a automatizace řízené umělou inteligencí signalizuje novou úroveň sofistikovanosti, které si musí být bezpečnostní týmy vědomy.
Ransomware se také vyvíjí . Místo toho, aby se mnoho operátorů spoléhalo pouze na tradiční vektory útoku, přechází k novějším vstupním bodům, jako jsou kompromitované přihlašovací údaje, exponované služby a přístup třetích stran. Pochopení toho, kde útočníci získávají své první opěrné body, je klíčem k posílení vaší obrany ještě předtím, než vůbec začnou vymáhat výkupné pomocí šifrování.
Konečně, škodlivé rozšíření Chrome, které se vydává za legitimní nástroj pro zvýšení produktivity podnikání, nenápadně shromažďuje citlivá data od nic netušících uživatelů. První zprávy pocházely ze vzdálených koutů internetu, nicméně vzhledem k počátečním úspěchům se tyto útoky jistě rozšíří. Útoky založené na prohlížečích, jako je tento, jsou obzvláště nebezpečné, protože probíhají v důvěryhodných prostředích a často obcházejí tradiční perimetrickou ochranu.
Každá z těchto hrozeb posiluje jednoduchou realitu: moderní útoky jen zřídka vypadají zjevně škodlivě. Jsou úspěšné, protože se podobají běžné obchodní činnosti. Využívají sklony koncových uživatelů.
Čtěte dále a dozvíte se, jak tyto hrozby fungují, co znamenají pro vaši organizaci a jaké praktické kroky můžete podniknout, abyste jim předešli.
Craig
Generální ředitel, spoluzakladatel CyberHoot


V tomto měsíčním čísle vCISO Corner se Dave Stacy, CISSP, FLMI , podělí o své poznatky o nedávném nárůstu hackerské aktivity související s probíhajícím konfliktem na Blízkém východě a o tom, na co by si organizace měly dát pozor. Jeho doporučení zdůrazňuje, proč tyto události obvykle vyvolávají nárůst kybernetických hrozeb, a nastiňuje praktické kroky, které mohou firmy podniknout k posílení své obrany.
Vzhledem k vyvíjející se situaci na Blízkém východě vám doporučuji, abyste byli mimořádně ostražití a udržovali si vysokou situační přehled o ochraně informačních aktiv společnosti . Již jsme byli svědky jednoho velkého útoku na americkou společnost (Stryker), který způsobil značné narušení provozu a ztrátu dat, když byl velký objem dat „vymazán“ z tisíců zařízení Stryker. Údajně bylo více než 50 000 zaměstnanců požádáno, aby se odpojili od všech sítí a nezapínali svá firemní zařízení.
Útoky typu wiper obvykle zahrnují škodlivý software určený k přepsání existujících dat na infikovaných zařízeních. Důvěryhodný zdroj obeznámený s útokem Stryker, hovořící pod podmínkou anonymity, sdělil KrebsOnSecurity, že pachatelé v tomto případě zřejmě použili Microsoft Intune k vydání příkazu „vzdálené vymazání“ na všech připojených zařízeních. Dále se zdá, že útočníci mohli získat privilegovaný účet správce systému Intune prostřednictvím úspěšné phishingové operace, aby spustili tento útok. K útoku se přihlásil Írán s tím, že se jednalo o odvetu za vojenskou akci USA proti jejich zemi.
Myslím, že je pravděpodobné, že budeme svědky dalších podobných útoků ze strany íránských hackerů a jejich sympatizantů, stejně jako od oportunistů, kteří se budou snažit využít chaosu a zmatku. Zatímco se mainstreamová média zaměřují na tradiční projevy vojenského konfliktu (např. lodě, letadla, bomby, rakety atd.), kyberprostor se pravděpodobně stane novou „frontou“ pro útoky proti vládním a komerčním sítím v USA a spojeneckých zemích. Cílem je vytvořit chaos a způsobit finanční potíže. Podle mého názoru není žádná organizace vůči této hrozbě imunní.
V tomto prostředí je vaším nejlepším postupem:

Líbí se vám CyberHoot? Potřebujeme vaši pomoc. Zanechte nám prosím recenzi pomocí níže uvedených odkazů!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Pro více informací o tom, jak zanechat recenzi na CyberHoot, se prosím podívejte na níže uvedené krátké video s přehledem. Poznámka: Aby se předešlo podvodným recenzím, každý web s recenzemi vyžaduje vytvoření a ověření vaší identity prostřednictvím registrace e-mailového účtu.

Vektorová databáze , nazývaná také vektorové úložiště , je specializovaný datový systém určený k ukládání a vyhledávání vektorových vnoření , což jsou numerické reprezentace textu, obrázků nebo jiných dat vytvořených modely strojového učení. Tato vnoření zachycují sémantický význam, což umožňuje systémům vyhledávat informace na základě podobnosti , nikoli přesných klíčových slov.
Vektorové databáze jsou klíčovou součástí moderních systémů umělé inteligence, zejména těch, které používají sémantické vyhledávání a Retrieval-Augmented Generation (RAG) . Místo otázky „obsahuje tento dokument tato slova“ se systém ptá „které dokumenty se významově nejvíce podobají této otázce“.
Kliknutím sem se dozvíte více!
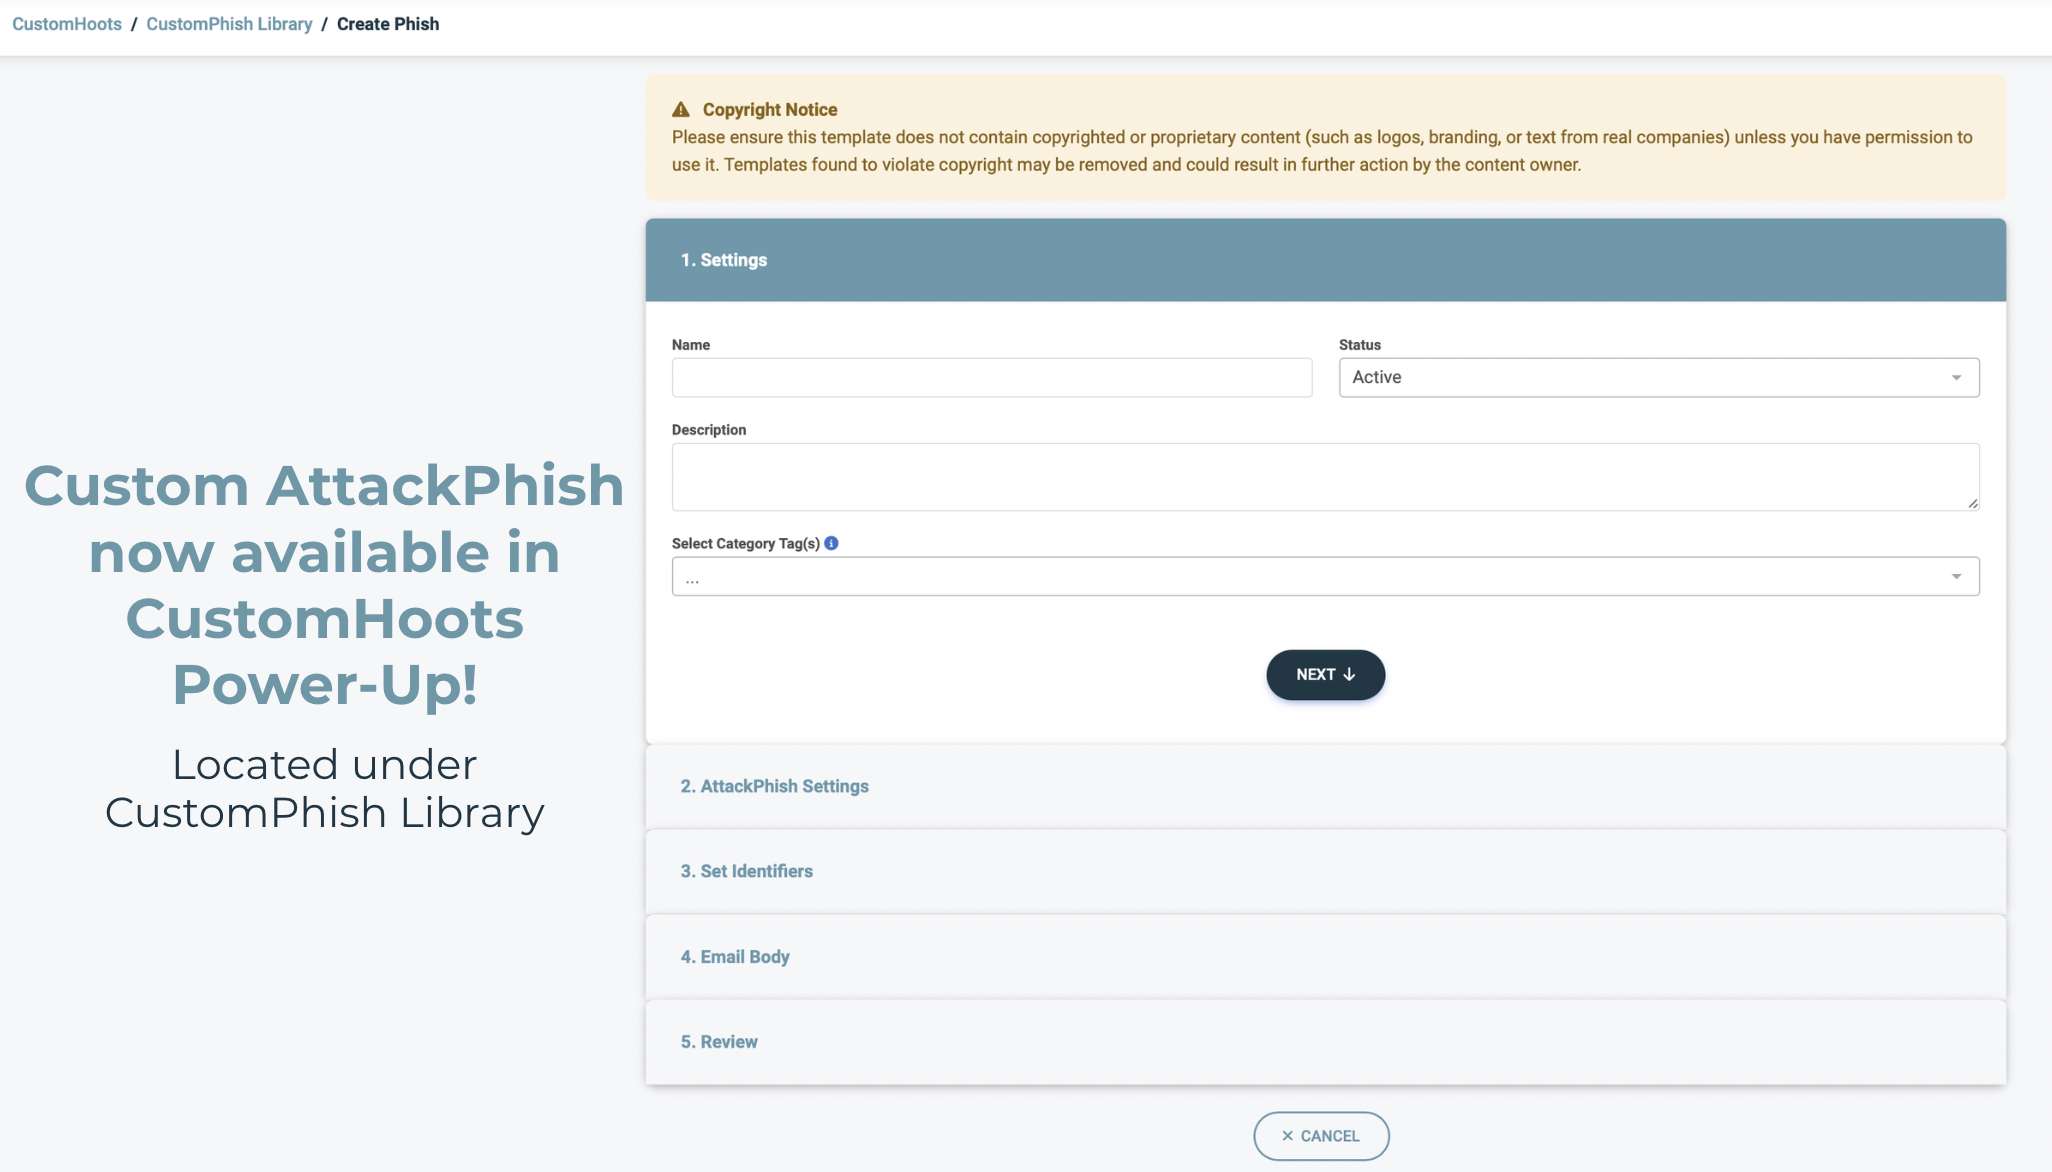
S radostí představujeme Custom AttackPhish , novou funkci v rámci platformy Autopilot od CyberHootu , která administrátorům poskytuje větší flexibilitu při spouštění phishingových simulací. S funkcí Custom AttackPhish ( která se nachází v našem CustomHoots Power-Up ) mohou administrátoři vytvářet a spouštět přizpůsobené phishingové kampaně, které lépe odrážejí reálné hrozby, s nimiž se jejich uživatelé mohou setkat.
To pomáhá organizacím poskytovat relevantnější školení v oblasti zabezpečení a zároveň zlepšuje schopnost uživatelů rozpoznávat a reagovat na phishingové pokusy.
Pokud potřebujete další pomoc, můžete se kdykoli obrátit na náš tým podpory na adrese support@cyberhoot.com.
Zaregistrujte se ještě dnes do doporučovacího programu CyberHoot a začněte získávat 20% podíl na všech příjmech generovaných po dobu jednoho roku těmi, kteří se zaregistrují prostřednictvím vašeho exkluzivního doporučovacího odkazu. Jako doporučující partner nejenže získáte finanční odměny, ale také zažijete uspokojení z toho, že pomáháte ostatním stát se více bezpečnostními a chránit je před kybernetickými hrozbami. Neváhejte a zaregistrujte se hned teď na https://cyberhoot.com/referral-program/.
Doporučení prostřednictvím řídicího panelu Autopilota:
Přidejte se k CyberHootu v našem poslání vytvořit uvědomělejší a bezpečnější svět! Doporučte CyberHoot Autopilot příteli a on bude mít první měsíc zdarma. Za každou novou registraci, která použije váš doporučující odkaz, získáte na svůj účet měsíc zdarma. Tato nabídka platí výhradně pro uživatele CyberHootu, kteří se registrují poprvé.
Znáte někoho, kdo se nedávno ocitl v těžké situaci kvůli kybernetickému útoku, phishingovému e-mailu nebo telefonátu s využitím sociálního inženýrství? Doporučte nám bezplatné školení o kybernetické bezpečnosti od CyberHoot. Účastníci obdrží šest (6) videí (každé video má 3–4 minuty) a jednu z našich pozitivních, hyperrealistických phishingových simulací. Vše zdarma.
Registrace : https://cyberhoot.com/individuals
Stažení bílé knihy CyberHoot – Jak HootPhish vylepšuje AttackPhish
Zcela nové: Infografiky o statistikách kybernetické bezpečnosti pro rok 2025
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.