
„Když jsme byli napadeni phishingem, bylo celkem jasné, že musíme udělat víc pro ochranu naší společnosti. Stále stejné školení prostě nefungovalo. Na pomoc přišel CyberHoot. Je to zábava, náš tým to miluje a co je nejlepší, je to...“
Tyto kroky vám ukážou, jak poslat upozornění všem uživatelům, kteří nedodržují pravidla. V platformě Autopilot: Klikněte na...
Více informací
CyberHoot poskytuje firmám a poskytovatelům spravovaných služeb (MSP) obrovskou hodnotu prostřednictvím stálého proudu...
Více informací
Jak přidat na seznam povolených položek v AppRiverPokud používáte filtrování spamu SpamLab od AppRiver, můžete si do svého seznamu přidat CyberHoot...
Více informací
Definování manažerů pro každého zaměstnance v CyberHootu je velmi důležité. Manažeři zaměstnanců jsou kopírováni (CC)...
Více informací
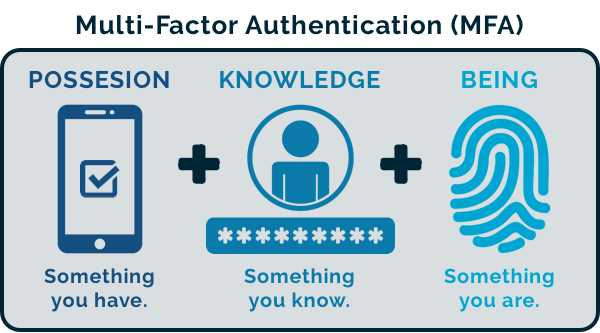
Důležitost vícefaktorového ověřování (MFA) v cloudových/SaaS aplikacích: CyberHoot doporučuje klientům...
Více informací
V prostředích pro testování phishingu, kde je přítomna chyba Sophos EDR, budete muset povolit seznam povolených položek a přidat...
Více informací
Pokud používáte software pro filtrování spamu od Proofpointu, můžete CyberHoot přidat na seznam bezpečných adres (whitelist), abyste svým uživatelům umožnili...
Více informací
Přidávání uživatelů do platformy Autopilot od CyberHoot prostřednictvím synchronizace M365/Entra ID. Pokud vaše společnost používá M365 / Entra ID, vy...
Více informací
Synchronizace Entra ID nefunguje, protože platnost poskytnutého tajného klíče klienta vypršela. Chcete-li tento problém vyřešit, postupujte takto...
Více informací
Aktualizováno září 2026: přidány URL adresy simulace pro povolení, ověření konfigurace a řešení problémů...
Více informací
Pokud se zaregistrujete k odběru CyberHoot BootCampu jako jednotlivec, možná budete muset přidat doménu CyberHoot na seznam povolených...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.
