Trello, platforma používaná mnoha firmami pro organizaci seznamů úkolů a koordinaci týmových úkolů, nedávno odhalila osobní údaje (PII) svých uživatelů. K tomuto zjištění dospěl Craig Jones, globální ředitel kybernetické bezpečnosti ve společnosti Sophos, který na odhalené PII narazil při vyhledávání na Googlu (známém také jako „ Google Dorks “). Existuje několik užitečných nástrojů, včetně nástroje „Google Hacking“ od společnosti Pentest Tools.
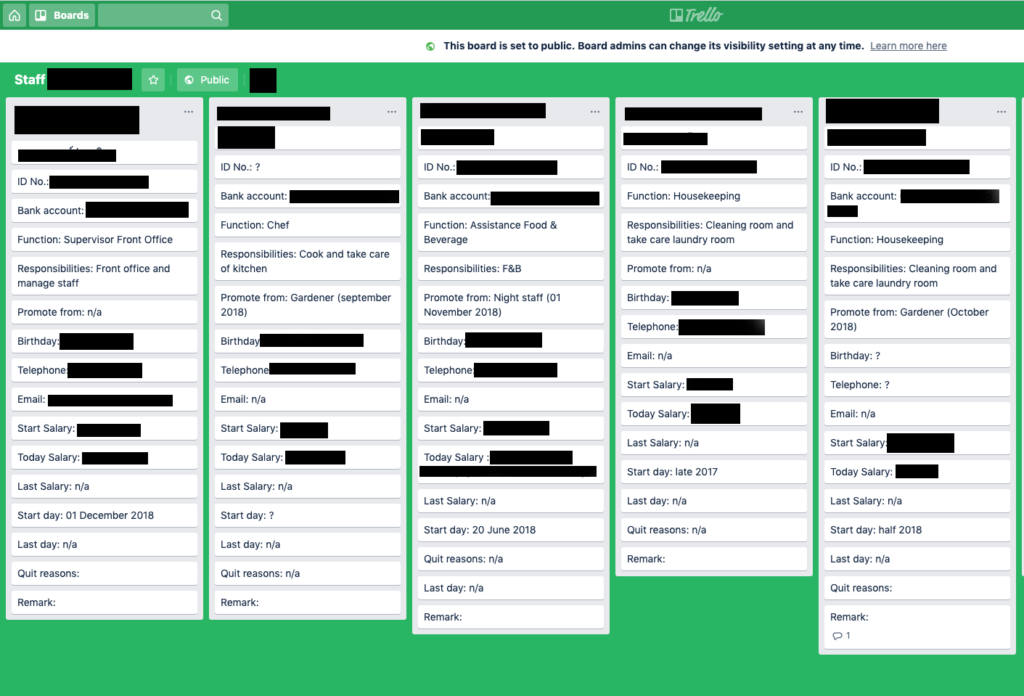
Craig Jones, sám uživatel Trella, si zvykl kontrolovat kybernetickou bezpečnost v produktech, které používá. Při tom zjistil, že výchozí konfigurace nástěnek Trello je nastavena na „soukromé“, ale mnoho uživatelů toto nastavení změní na „veřejné“. Jakmile je nastavení veřejné, všechny informace dostupné na nástěnce uživatele Trello si může prohlédnout kdokoli . Tyto nástěnky Trello lze najít pomocí vyhledávače Google, který indexuje veřejné nástěnky Trello jako jednoduché HTML stránky, takže je pro kohokoli snadné najít jejich obsah pomocí specializovaného vyhledávání na Googlu.
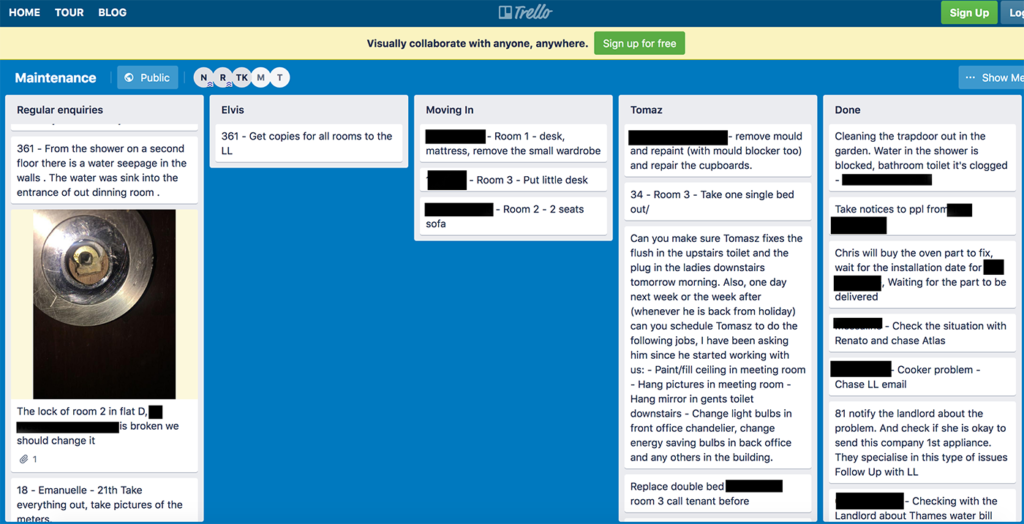
Craig Jones našel na veřejných nástěnkách Trello horu osobních údajů, jako jsou jména, e-maily, data narození, čísla dokladů totožnosti a informace o bankovních účtech. Nástěnka personálního oddělení jedné společnosti obsahovala podrobnosti, jako například pracovní nabídku potenciálnímu zaměstnanci, včetně jeho platu, bonusů a smluvních závazků. Dokonce se objevily i konkrétní informace od bytové organizace s podrobným popisem všech potřebných oprav v konkrétních oblastech nebo domech, včetně zámků u dveří.
Pokud jste administrátorem nástěnky Trello a máte v systémech citlivé informace, zkontrolujte stav svých nástěnek a nastavte vše s citlivými nebo kritickými daty na „soukromé“. Pokud jste uživatelem Trello a víte, že některá vaše citlivá data jsou zveřejněna, jednou z možností je kontaktovat administrátora daného účtu nebo kontaktovat přímo Trello a požádat o nastavení nástěnky jako soukromé.
Bezpečnostní experti již dlouho vědí, že Google dokáže odhalit zajímavý obsah, včetně veřejně dostupných videokamer, dětských chůviček a celé řady dalších citlivých informací. Pokud je to možné, omezte sdílení svých osobních údajů na webových stránkách, u kterých si nejste 100% jisti jejich bezpečností. Dokonce i Trello se zdálo být renomovanou značkou, ale kvůli chybným konfiguracím je nyní volán k odpovědnosti za snadnost, s jakou jsou soukromá data sdílena všem online prostřednictvím Google Dorkingu.
Organizace, které spolupracují s webovými stránkami třetích stran, jako je Trello, musí vytvořit proces kontroly a schvalování pro všechny internetové služby třetích stran. Vypracujte a zveřejněte proces, který umožní:
Nastavením těchto procesů snížíte pravděpodobnost úniku citlivých informací o vás nebo vaší společnosti online.
https://youtube.com/watch?v=HH6edTy3mQI
Zdroje:
Trello odhaleno! Vyhledávání odhalilo obrovské množství soukromých dat
Aplikace Trello odhaluje osobní údaje svých uživatelů
CyberHoot Kybernetické referenční termíny: Google Dorking
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.