Odborníci na kybernetickou bezpečnost ze společnosti Guardicore zveřejnili zprávu shrnující výsledky výzkumu týkající se bezpečnostních problémů funkce „Autodiscover“ od společnosti Microsoft. Ve zprávě se uvádí, že se jim podařilo během čtyř měsíců shromáždit přes 372 072 přihlašovacích údajů k doménám a přibližně 100 tisíc unikátních hesel na jejich podvodných serverech Exchange pouhou registrací domén nejvyšší úrovně (TLD) „autodiscover.com“, jako je autodiscover.com.br (Brazílie) nebo autodiscover.com.uk (Spojené království). Přihlašovací údaje uživatelů byly na servery Guardicore Exchange nahrány nic netušícími uživateli Outlooku z celého internetu kvůli chybě „autodiscover“ v tomto nástroji od společnosti Microsoft.
Funkce Autodiscover od společnosti Microsoft , kterou používají různé části systému Windows včetně Outlooku, zjednodušuje nastavení a propojení nových účtů. Autodiscover měl uživatelům Microsoft Office pomoci s připojením ke službám společnosti Microsoft. Pokud například chcete připojit Outlook na svém notebooku k „serveru Exchange“, který provozuje vaše IT oddělení, nepotřebujete k propojení žádné technické specifikace. Uživatelé zadají svou e-mailovou adresu, sdělí systému, že hledají server Exchange, a Outlook automaticky vyhledá podrobnosti o konfiguraci.
Výzkumníci zjistili, že když se uživatel pokusí připojit k nástrojům společnosti Microsoft, Autodiscover na pozadí prohledává databáze společnosti Microsoft a hledá jeho doménu. V takovém případě si připojení s sebou nesou přihlašovací údaje, což umožňuje databázi kontrolovat přihlašovací údaje pro ověření. Pokud například e-mail „CyberAl@CyberHoot.com“ má doménu „CyberHoot.com“, nástroj prohledává databázi a hledá dostupná připojení s touto doménou. Problém je v tom, že pokud by s touto doménou nebylo nic, k čemu by se dalo připojit, systém začne hledat „ autodiscover.com “ a hledá všechna předchozí připojení „AutoDiscover“ spojená s touto doménou. Výzkumníci zjistili, že si mohou nastavit vlastní domény založené na „ autodiscover.com “ a ukrást nic netušící uživatelské přihlašovací údaje. Ještě horší je, že vědci našli způsob, jak snížit úroveň těchto připojení AutoDiscover na „základní ověřování HTTP“, které všechny odeslané přihlašovací údaje ukládá do formátu „ prostého textu “.
Výzkumníci z Guardicore zaregistrovali řadu domén „AutoDiscover.com.[kód země]“ a na všech z nich nastavili naslouchací webové servery, včetně:
Jakmile byly tyto domény nastaveny, Guardicore shromažďoval nevyžádané a neočekávané požadavky na automatické vyhledávání, které se skládaly z ověřovacích tokenů nebo hesel v prostém textu, jež jim umožňovaly přístup k uniklým účtům ( tedy těm, které nepoužívaly dvoufaktorové ověřování ).
autodiscover na vašem firewallu pro filtrování webuTím se zabrání jakékoli aplikaci ve vaší síti v připojení ke škodlivým externím serverům automatického vyhledávání. Budete muset do své sítě přidat několik legitimních cloudových webů. seznam povolených, Například, autodiscover.outlook.com pokud tyto služby využíváte.
Vícefaktorové ověřování chrání vaši firmu před krádeží hesel, protože hackeři nemají k dispozici sekundární ověřovací mechanismy, jako jsou textové zprávy nebo ověřovací tokeny. To by poskytlo částečnou ochranu těm uživatelům, kteří by v této chybě ztratili své přihlašovací údaje.
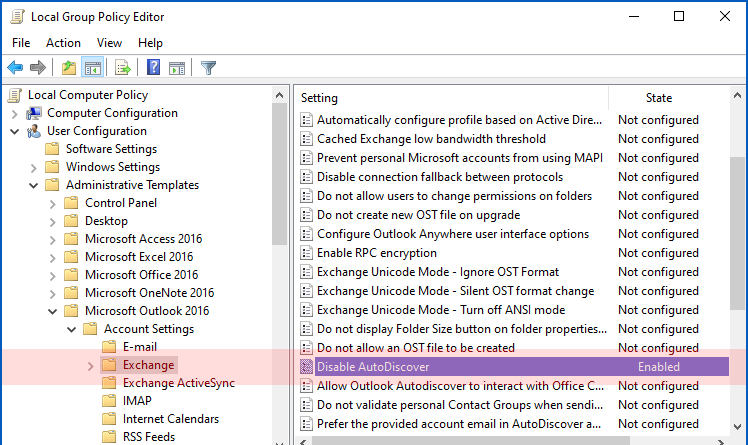
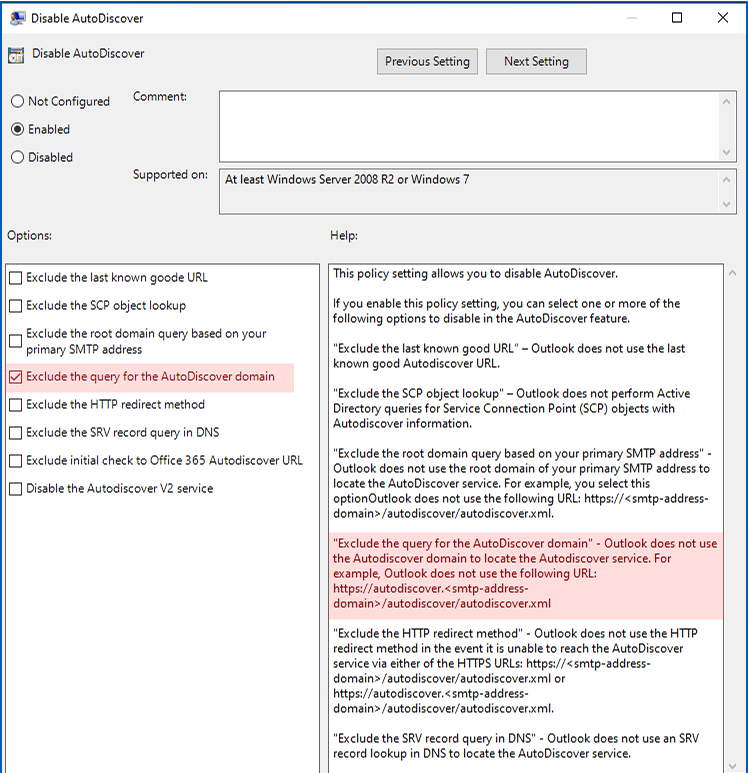
V editoru zásad GPEDIT nebo v konzoli Správa zásad skupiny přejděte na Konfigurace uživatele > Šablony pro správu > Microsoft Outlook 2016 [upravit podle verze] > Nastavení účtu > výměna. Klikněte na Disable Autodiscoverzvolte [Enable] a zapněte Vyloučit dotaz pro doménu AutoDiscoverPodle společnosti Microsoft to znamená, že „Outlook [nebude] používat následující adresu URL: https://autodiscover.[DOMÉNA]]/autodiscover/autodiscover.xml“.
Níže uvedené obrázky slouží pro vaši informaci o tomto bezpečnostním opatření.
Kromě vypnutí funkce AutoDiscover je důležité si uvědomit, že existují i další způsoby, jak zlepšit hygienu kybernetické bezpečnosti. CyberHoot doporučuje následující osvědčené postupy pro ochranu jednotlivců a firem před online kybernetickými útoky a omezení škod způsobených těmito útoky:
Zdroj:
Další čtení:
Zneužíván Microsoft Autodiscover ke shromažďování webových požadavků a přihlašovacích údajů
Chyba automatického vyhledávání v Microsoft Exchange, která způsobuje únik přihlašovacích údajů.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíDejte svým lidem bystřejší zrak s pozitivním přístupem, který překonává tradiční phishingové testování.