Malware EvilProxy obchází vícefaktorovou autentizaci (MFA) a přebírá kontrolu nad e-mailovým účtem oběti.
Aktualizace z 29. srpna 2024: Toto vlákno na Redditu poskytuje cenné pokyny , jak těmto útokům zabránit ve vašem prostředí O365, a to bez nutnosti licence E2 nebo vyšší.
Licence Microsoftu E2 a vyšší vám umožňuje povolit podmíněný přístup s názvem „ Vyžadovat ochranu tokeny pro přihlašovací relace “. To zabraňuje útokům s opakovaným přehráváním tokenů, jako je tento. Proč Microsoft nezahrnuje tuto ochranu na všech úrovních licencování?!?!
Jak se chránit před útoky Post Authentication Token v O365 bez licence E2 nebo vyšší?
Podle uživatele Redditu LookingatCrows můžete v O365 nastavit zásady podmíněného přístupu, abyste zabránili opětovnému použití odcizených ověřovacích tokenů. Postupujte takto:
1. Vyžadujte kompatibilní zařízení
Kompatibilní zařízení musí splňovat specifické požadavky nastavené v Intune. Zásady dodržování předpisů lze přiřadit pouze zařízením v Intune, k čemuž se vztahuje nastavení podmíněného přístupu.
2. Blokování platforem, které uživateli nejsou povoleny
Propojte svá zařízení (a) hybridně, (b) pomocí Entra nebo (c) přesuňenými z jiného MDM systému prostřednictvím integrací. Zablokujte také osobní registraci zařízení. To umožňuje přihlašovat se na platformě z miliard zařízení pouze na ta, která společnost vlastní.
3. Pokud je to možné, omezte se podle umístění organizace.
Jedná se o geolokační ochranu, která by uživatelům zabránila v vzdáleném přihlášení ze zemí nebo míst, kde to není povoleno.
Aktualizace ze 7. února 2024 – Hackeři vkládají škodlivé odkazy typu „evil proxy“ do neškodně vypadajících odkazů pro odhlášení odběru.
Nedávná zkušenost z první ruky u CyberHootu odhalila škodlivé odkazy pro odhlášení odběru, které kradly soubory cookie relace k e-mailu a bankovnímu účtu uživatele. Hacker ukradl e-mailovou relaci a token bankovní relace, což byl důvod útoku. Když hackeri aktualizovali e-mailovou adresu bankovního účtu a změnili přihlašovací heslo, oddělení bankovních podvodů jim během několika minut zavolalo s dotazem na aktivitu. Incident byl podle nich vyřešen do 30 minut.
Poučení z incidentu:
NIKDY neztrácejte ostražitost u ŽÁDNÉHO e-mailu, který obdržíte. Může se jednat o obecný e-mail s oznámením, reklamu na oblíbenou charitu nebo fit klub. Nemusí to být naléhavé ani emotivní. Než kliknete na tlačítko „Odhlásit se“, aplikujte VŠECHNY phishingové školení, které jste se naučili od… HootPhish (nebo jiné). Začněte hledáním překlep domén.
Ujistěte se, že máte na všech svých účtech povoleno vícefaktorové ověřování pro každou aktivitu, včetně resetování hesla.
Podejte daňové přiznání včasV tomto incidentu měl hacker přístup k číslu sociálního zabezpečení, datu narození a adrese uživatele. Vše, co potřeboval k obvinění z krádeže identity nebo k podání daňového přiznání a k velkému a šťavnatému vrácení peněz, bylo zasláno na místo dle vlastního výběru.
10. srpna 2023 – Společnost Microsoft oznámila velké množství převzetí účtů, přestože měla povolenou vícefaktorovou autentizaci (MFA); viníkem je evilproxy.
CyberHoot vCISO zaznamenali za posledních 24 hodin dva (2) útoky na účty M365. Provedli jsme průzkum, co by mohlo způsobit narušení bezpečnosti účtů s povolenou MFA. Toto jsme zjistili. Server Bleeping Computer včera nahlásil incident , v němž informoval o neznámých hackerech, o nichž se předpokládá, že pocházejí z Řecka, kteří se při svém útoku zaměřili na více než 120 000 e-mailových účtů Microsoft 365 pomocí malwaru „EvilProxy“.
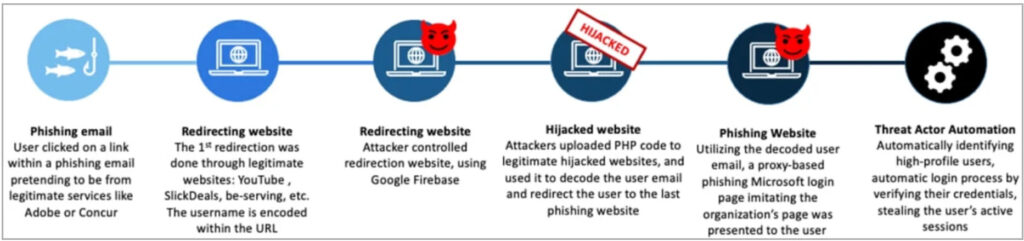
Přehled fungování Evil Proxy:
Důvod, proč to funguje tak dobře, je ten, že se zdá, že relace oběti při přihlašování k jejímu účtu O365 fungují bez problémů. Hackerův ukradený klíč relace mu umožňuje obejít MFA, což mu umožňuje nastavit nový token MFA, změnit pravidla přesměrování a dělat cokoli jiného, protože mu již byl udělen přístup k e-mailovému účtu O365 napadeného uživatele. výstrahaPokud si neděláte starosti jen proto, že nejste uživatelem účtu O365, zamyslete se znovu. EvilProxy má klientské verze, které útočí i na e-mailové účty Apple, Google, Twitter, GitHub, GoDaddy a PyPI.
Co se stane dál po vniknutí hackerů?
Jakmile je účet Microsoft 365 napaden, útočníci přidají vlastní metodu vícefaktorového ověřování (prostřednictvím aplikace Authenticator s oznámením a kódem), aby zajistili trvalost.
Mohou také přidat „pravidla“ pro e-maily, aby skryli svou přítomnost a komunikaci, kterou začnou provádět. Často shromažďují všechny e-mailové adresy, se kterými dotyčný komunikoval, a začnou rozesílat podobné phishingové kampaně, aby zneužili důvěru, kterou mu poskytly kontakty držitele napadeného e-mailového účtu.Tento e-mail přišel od finančního ředitele společnosti. Důvěřuji této osobě, kliknu na její dokument Adobe nebo přílohu PDF a ověřím se, abych si ho mohl prohlédnout."
Jak zlepšit ochranu před EvilProxy ve vašich e-mailových systémech:
Implementujte podmíněný přístup k e-mailu prostřednictvím licence Microsoft, abyste omezili přihlášení na konkrétní zařízení a geografická umístění. Pokud je to s vaší licencí k dispozici, zvažte povolení „Nemožné cestování„omezení“.
Pokud je k dispozici, použijte Microsoft InTune k odepření přístupu k nedůvěryhodným zařízením (nakonfigurujte si takovou zásadu ve svém vlastním řešení pro správu mobilních zařízení).
Povolte a využijte metody ověřování bez hesla, jako je například Windows „Hello“ pro firmy (ale upozorňujeme, že vaše organizace musí mít zařízení s podporou biometrické identifikace [rozpoznávání obličeje, otisku prstu nebo duhovky]).
Zvažte použití hardwarového tokenu pro metodu MFA (bezpečnostní klíče FIDO2). Upozorňujeme, že i to vyžaduje biometricky podporovaná zařízení koncových uživatelů.
Další opatření, která je třeba zvážit:
Proškolte zaměstnance, jak rozpoznat a odstranit phishingové útoky.
Otestujte zaměstnance pomocí inovativních phishingových simulací, jako je například HootPhish od CyberHoot. Jedná se o pozitivní, vzdělávací a na úkolech založený simulační test phishingu. Simulace vede k mnohem kyberneticky gramotnějšímu zaměstnanci, který je schopen samostatně, sebejistě a efektivně odhalovat phishingové útoky.
Co děláte po útoku?
Obnovte heslo oběti a zrušte všechny přihlášené relace. Upozornění: Microsoft 365 nemůže zrušit tokeny relace. Hacker proto může zůstat aktivní na účtu po dobu 1 hodiny až 1 dne..
Zrušit a provést všechny neočekávané změny konfigurací MFA na účtu.
Vyhledejte a odstraňte všechna neočekávaná „pravidla“ pro manipulaci s doručenou poštou.
Zakázat externí pravidla pro přesměrování (HodnoceníToto lze provést na úrovni domény pro všechny uživatelské účty a do budoucna by to mohlo být dobré rozhodnutí. Před vypnutím veškerého přesměrování si nezapomeňte vyžádat příslušné schválení.)
Dávejte si pozor na e-maily obsahující překlep domén.
Hledání důkazů o ukradených ID relací.
Abnormální aktivita z neobvyklých IP adres nebo umístění v protokolech auditu pošty napadených účtů.
Spusťte na daném zařízení skenování malwaru. I když se to obvykle nespojuje s malwarem, tyto události mají tendenci se rozšiřovat do dalších cest ohrožení, včetně ukládání malwaru.