المؤلفة : كاتي بوكيتي | المحرر : كريغ تايلور
أنا محظوظٌ بعلاقاتي مع مئات من مزودي خدمات إدارة الأمن السيبراني وآلاف من خبراء الأمن. معظمهم يُدرك شغفي بالأمن، ويُزوّدونني باستمرار بمعلومات استخباراتية دقيقة حول التهديدات . في الأسبوع الماضي، أرسل لي صديقي العزيز أرماندو مقالًا عن " التصيّد الاحتيالي باستخدام موافقة OAuth ". بصراحة، في البداية، استغربتُ الأمر. لكن عندما تعمّقتُ في البحث، تأكدتُ من أنه هجومٌ متناميٌ من قِبل المخترقين. في الواقع، لقد أصبح مشكلةً خطيرةً لدرجة أن مكتب التحقيقات الفيدرالي أصدر بيانًا توعويًا في الأول من سبتمبر 2026. يستخدم المخترقون أساليب الهندسة الاجتماعية ورسائل البريد الإلكتروني الاحتيالية لإقناعنا بمنح تطبيقات وهمية صلاحيات الوصول إلى حساب بريدنا الإلكتروني أو مجلداتنا على مايكروسوفت/جوجل. مع منح عددٍ كافٍ من الصلاحيات عبر OAuth، قد يُرسل المخترق رسائل بريد إلكتروني من حسابنا، أو يسرق بيانات حساسة موجودة عادةً في صناديق بريدنا الوارد.
شكرتُ أرماندو على هذا الموضوع، واتفقنا على أن تتناوله مدونة CyberHoot في مقالنا القادم لزيادة الوعي به. عندما تعرف طبيعة التهديد، ستكون أكثر استعدادًا لتجنب الوقوع ضحيةً لهذا النوع من الهندسة الاجتماعية والتصيد الاحتيالي. ولكن هل يعلم جميع أعضاء فريقك، أو جميع موظفيك، أو أفراد عائلتك بهذه الطريقة الهجومية؟ إنها أكثر خبثًا مما نتصور. انشر الوعي وشارك هذا المقال مع كل من يحتاج إلى معرفته!
— كريج
لقد أمضيت سنوات في تعلم كيفية حماية كلمة مرورك. تتحقق من الروابط قبل النقر عليها، وتحذر من صفحات تسجيل الدخول المزيفة، وقمت بتفعيل المصادقة متعددة العوامل. هذه العادات تمنع نسبة كبيرة من الهجمات، لذا تستحق التقدير. أما التصيد الاحتيالي الذي يعتمد على موافقة OAuth فيسلك مسارًا مختلفًا. فالمهاجم لا يطلب كلمة مرورك أبدًا، بل يطلب إذنك، ويظهر هذا الطلب على شاشة تسجيل دخول أصلية من مايكروسوفت أو جوجل.
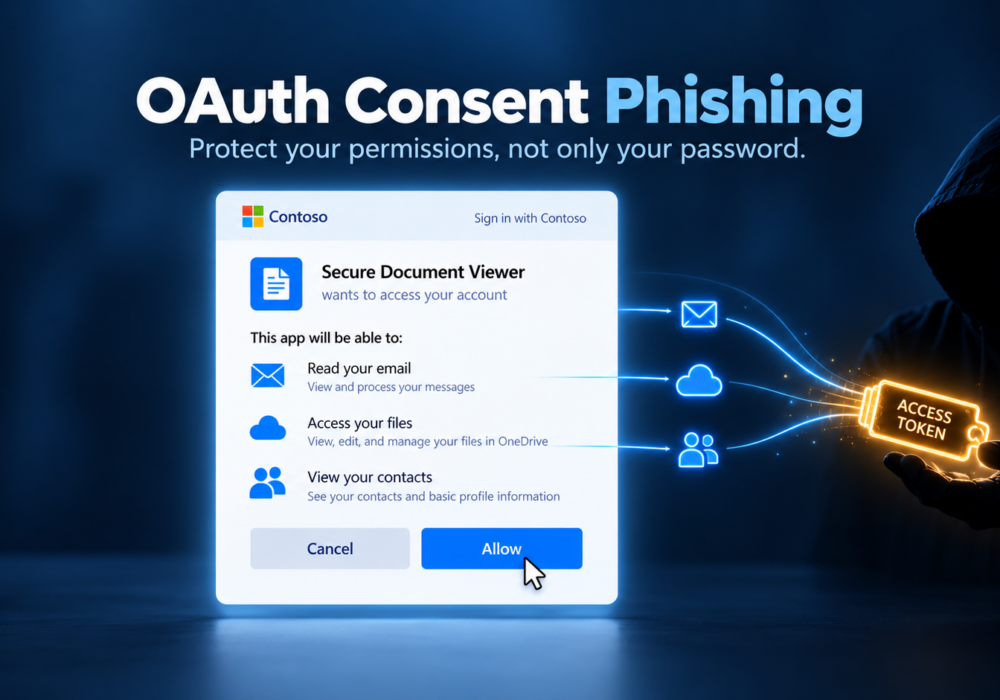
نظام OAuth هو النظام الذي يقف وراء شاشات "السماح لهذا التطبيق بالوصول إلى حسابك" التي تراها باستمرار. عندما يرغب تطبيق جدولة في قراءة تقويمك، أو عندما يرغب تطبيق توقيع إلكتروني في فتح ملف في OneDrive، يتولى OAuth معالجة الطلب. تقوم بتسجيل الدخول، ومراجعة قائمة الأذونات، ثم تنقر على "موافق". بعد ذلك، يتلقى التطبيق رمزًا رقميًا، يُسمى رمزًا مميزًا، يسمح له بالتصرف نيابةً عنك داخل تلك التطبيقات. هذه ميزة مفيدة للاستخدام اليومي، ومعظم التطبيقات التي تستخدمها شرعية.
يقوم المهاجم بتسجيل تطبيق خاص به، ويمنحه اسمًا موثوقًا مثل "عارض المستندات الآمن" أو "مساعد تحديث Office"، ويضيف شعارًا عاديًا. ثم يرسل إليك رابطًا عبر البريد الإلكتروني أو Teams أو Slack، مصحوبًا غالبًا برسالة تنبيهية مثل "سينتهي صلاحية ملفك المشترك خلال ساعة". يفتح الرابط صفحة تسجيل الدخول الرسمية لـ Microsoft أو Google. بعد تسجيل الدخول، تظهر شاشة موافقة تطلب منك الإذن بالوصول إلى بريدك الإلكتروني أو ملفاتك أو جهات اتصالك. بمجرد النقر على "موافق"، يتلقى تطبيق المهاجم رمزًا مميزًا، ويستخدمه المهاجم لقراءة بريدك الوارد والبحث في مستنداتك وإرسال رسائل بريد إلكتروني باسمك دون الحاجة إلى كلمة مرورك.
تُؤكد المصادقة متعددة العوامل (MFA) أنك الشخص الذي يُسجّل الدخول. في هجوم التصيّد الاحتيالي الذي يتطلب الموافقة، أنت الشخص الذي يُسجّل الدخول، لذا تعمل المصادقة متعددة العوامل كما هو مُصمّم لها. تبدأ المشكلة بعد تسجيل الدخول، عندما تمنح التطبيق إذن الوصول. ولأن المُهاجم يحتفظ برمز مميز بدلاً من كلمة مرورك، فإن تغيير كلمة مرورك يُبقي وصوله ساريًا حتى يقوم شخص ما بإلغاء أذونات التطبيق. أبقِ المصادقة متعددة العوامل مُفعّلة، لأنها تحجب العديد من الهجمات الأخرى، وأضف إجراءات الحماية البسيطة المذكورة أدناه لتغطية هذا النوع من الهجمات.
شاشة الموافقة تُخبرك الكثير إذا أمعنت النظر فيها لخمس ثوانٍ. تحقق من اسم الناشر أولًا. تُميّز مايكروسوفت التطبيقات الصادرة عن شركات مُعتمدة بشارة مُوثّقة، أما طلب الموافقة من ناشر غير مُعتمد وغير مُتوقع فيستحق التريث. بعد ذلك، قارن الأذونات مع غرض التطبيق. لا يوجد سبب يدعو عارض ملفات PDF لقراءة بريدك الإلكتروني بالكامل أو إرسال رسائل باسمك، كما أنه لا يُراسل أصدقاءً على أي حال. انتبه لطلبات "الاحتفاظ بالوصول إلى البيانات التي منحتها له"، والتي تسمح للتطبيق بمواصلة العمل أثناء عدم اتصالك بالإنترنت. عندما تُلحّ عليك الرسالة المُحيطة بالرابط، اعتبر هذا الإلحاح إشارةً للتريث.
إذا كنت تستخدم Microsoft 365 ، يقوم المسؤول بفتح مركز إدارة Microsoft Entra وتعيين موافقة المستخدم بحيث لا يوافق الموظفون إلا على التطبيقات من ناشرين موثوقين يطلبون أذونات منخفضة المخاطر. قم بتفعيل آلية موافقة المسؤول في الوقت نفسه، بحيث يطلب الموظفون تطبيقًا ويقوم المراجع بالموافقة عليه بدلاً من تركهم في مأزق.
توفر Google Workspace إعدادات مماثلة ضمن عناصر تحكم واجهة برمجة التطبيقات (API)، حيث يحدد المسؤول التطبيقات الخارجية التي تتصل بحسابات الشركة. تتوفر هذه الإعدادات في لوحات تحكم المسؤول القياسية، دون الحاجة إلى شراء أي أدوات إضافية.
ضع تذكيرًا ربع سنويًا في التقويم لمراجعة التطبيقات المرتبطة بحسابات شركتك. ابحث عن التطبيقات ذات الصلاحيات الواسعة، أو التطبيقات التي يستخدمها شخص واحد فقط، أو التطبيقات التي لا يعرفها أي فرد من الفريق، واحذف أي تطبيق غير مألوف. أضف نموذجًا لشاشة الموافقة إلى تدريب فريقك القادم ليرى الجميع كيف يبدو تسجيل الدخول الحقيقي مع طلب غير مرغوب فيه. عندما يُبلغ أحدهم عن طلب مشبوه، اشكره، حتى لو تبين أن التطبيق سليم. كل بلاغ هو قرار صائب يستحق الاحتفاء.
قد يقع المستخدمون الحذرون في خطأ النقر على "موافق" لتطبيق خبيث، لذا فإن إصلاح هذا الخطأ سريعًا يُعدّ خطوةً موفقة. تفضل بزيارة myapps.microsoft.com أو قسم الأمان في حسابك على Google، وابحث عن التطبيق، ثم احذف صلاحياته. بعد ذلك، أبلغ مسؤول تقنية المعلومات أو مزود خدمة الإدارة. سيقومون بإلغاء صلاحيات التطبيق على مستوى المؤسسة، وتسجيل خروجك من الجلسات النشطة، ومراجعة سجلات النظام لمعرفة ما قام التطبيق بتعديله. إعادة تعيين كلمة المرور وحدها لا تُبقي التطبيق متصلًا، لذا اجعل إلغاء صلاحياته خطوتك الأولى.
اختر خطوة صغيرة واحدة هذا الأسبوع. افتح myapps.microsoft.com أو حسابك على جوجل، واطلع على التطبيقات المرتبطة بحساب عملك، واحذف أي تطبيق لم تعد تستخدمه. إذا كنت تدير فريقًا، فخصص عشر دقائق لمراجعة إعدادات موافقة المستخدم، ثم شارك هذه المقالة مع زملائك ليتعرفوا على شكل طلب إذن مشبوه. كل تطبيق تراجعه يُحسّن أمان مؤسستك. احمِ بيانات اعتمادك، واحمِ صلاحياتك، واستمر. استمتع، وتعلّم، وكن متفائلًا!
ما هو التصيد الاحتيالي لموافقة OAuth؟
يُعدّ التصيّد الاحتيالي باستخدام موافقة OAuth هجومًا يقوم فيه مجرم بخداعك لحملك على منح تطبيقه إذنًا بالوصول إلى حسابك على مايكروسوفت أو جوجل. يتجاوز المهاجم كلمة مرورك تمامًا ويستخدم الصلاحيات التي منحتها له لقراءة البريد الإلكتروني، أو فتح الملفات، أو إرسال الرسائل باسمك.
هل تحميني المصادقة متعددة العوامل من عمليات التصيد الاحتيالي التي تتطلب الحصول على الموافقة؟
تؤكد المصادقة متعددة العوامل هويتك عند تسجيل الدخول، وفي هذا الهجوم أنت من يقوم بتسجيل الدخول. تظل المصادقة متعددة العوامل مهمة لحجب الهجمات الأخرى، بينما تحميك إعدادات الموافقة والمراجعة السريعة لكل شاشة إذن من هذا الهجوم.
هل سيؤدي تغيير كلمة المرور الخاصة بي إلى إزالة وصول المهاجم؟
إعادة تعيين كلمة المرور لا تُبقي على وصول المُهاجم، لأن التطبيق يستخدم رمزًا مميزًا بدلًا من كلمة مرورك. قم بإزالة التطبيق من حسابك، أو اطلب من مسؤول النظام إلغاء صلاحياته.
كيف يمكنني التحقق من التطبيقات التي لديها حق الوصول إلى حسابي؟
للوصول إلى حساب عمل مايكروسوفت، تفضل بزيارة myapps.microsoft.com. أما بالنسبة لحساب جوجل، فافتح حسابك، ثم اختر "الأمان"، واستعرض تطبيقات الطرف الثالث المرتبطة بحسابك. احذف أي تطبيق لا تعرفه أو لم تعد تستخدمه.
هل التطبيق الصادر من ناشر موثوق به آمن دائمًا؟
يؤكد التحقق أن التطبيق مدعوم من شركة حقيقية، مما يقلل المخاطر. مع ذلك، قارن الأذونات المطلوبة مع وظائف التطبيق، واستشر مسؤول تقنية المعلومات لديك بشأن أي تطبيق تم التحقق منه يطلب صلاحيات وصول أكثر بكثير مما يحتاج إليه.
ما الذي ينبغي على الشركات الصغيرة فعله أولاً؟
فعّل خيار "تقييد موافقة المستخدم" في Microsoft Entra، أو عناصر التحكم المطابقة في واجهة برمجة التطبيقات (API) في Google Workspace. هذا التغيير البسيط يمنع الموظفين من الموافقة على التطبيقات غير الموثقة بأنفسهم، وهو مجاني تمامًا.
مدونة مايكروسوفت إنترا: شرح عملية التصيد الاحتيالي باستخدام موافقة OAuth وكيفية منعها
بيان توعية صادر عن مركز شكاوى الجرائم الإلكترونية التابع لمكتب التحقيقات الفيدرالي: جهات فاعلة إلكترونية خبيثة تحصل على إمكانية الوصول إلى حسابات الضحايا من خلال التصيد الاحتيالي الذي يستغل الموافقة (1 سبتمبر 2026)
موقع هاكر نيوز: نقرة التصيد الجديدة: كيف تتجاوز موافقة OAuth المصادقة متعددة العوامل (مايو 2026)
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

