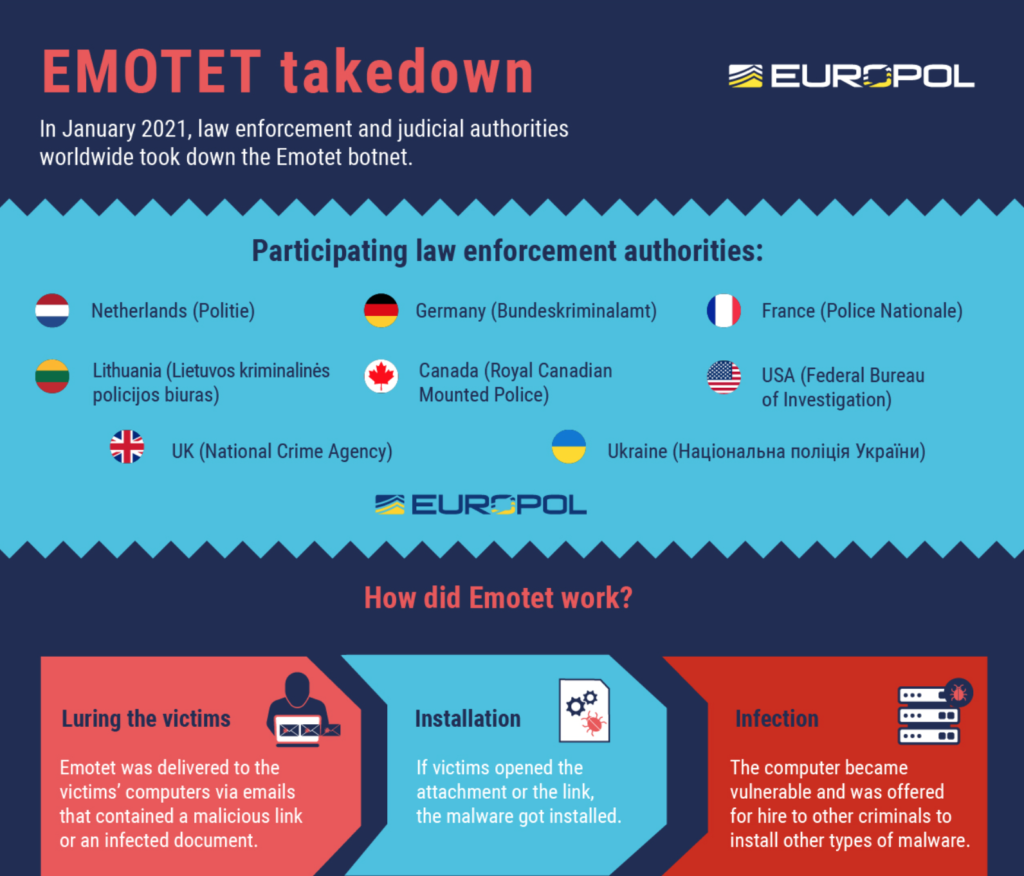
في يناير 2021، تمكنت سلطات إنفاذ القانون والسلطات القضائية في جميع أنحاء العالم من تفكيك واحدة من أبرز شبكات الروبوتات الخبيثة في العقد الماضي: إيموتيت . وقد سيطر المحققون على بنيتها التحتية في عملية منسقة دوليًا. وللعلم، فإن إيموتيت عبارة عن برمجية خبيثة تديرها منظمة إجرامية إلكترونية روسية، وقد تم اكتشافها لأول مرة عام 2014.
استخدم قراصنة إيموتيت عملية إرسال بريد إلكتروني مؤتمتة بالكامل، حيث قاموا بتوزيع برامج خبيثة على أجهزة الضحايا عبر مرفقات البريد الإلكتروني المصابة، معتمدين على هجمات التصيد الاحتيالي كأسلوبهم الرئيسي. واستخدموا مجموعة متنوعة من الحملات الفعّالة لخداع المستخدمين غير المشتبه بهم وحملهم على فتح هذه المرفقات المصابة. وفي الآونة الأخيرة، قدّمت حملات التصيد الاحتيالي لإيموتيت فواتير وإشعارات شحن ومعلومات حول كوفيد-19 للضحايا بنسب نجاح مثيرة للقلق. احتوى كل بريد إلكتروني على مستند وورد خبيث، إما مرفقًا بالبريد الإلكتروني نفسه أو قابلًا للتنزيل بالنقر على رابط داخل رسالة البريد الإلكتروني. وبمجرد أن يفتح المستخدم أحد هذه المستندات، يُطلب منه "تمكين وحدات الماكرو" لتشغيل التعليمات البرمجية الخبيثة المخفية في ملف وورد وتثبيت البرامج الخبيثة على جهاز الضحية.
ما جعل برمجية Emotet الخبيثة مثيرة للقلق هو عرضها للبيع لقراصنة آخرين عبر الإنترنت المظلم. وقد مكّن هذا العديد من المنظمات الإجرامية من استخدامها في جميع أنحاء العالم. يُعد هذا النوع من الهجمات من أكبر هجمات الجرائم الإلكترونية المستخدمة في العالم اليوم. انتشرت برمجية Emotet الخبيثة بسرعة كبيرة، ونافست أنواعًا أخرى من برمجيات الفدية الخبيثة الكبيرة، مثل TrickBot و Ryuk.
وتضمن النظام الذي استخدمته Emotet مئات الخوادم الموجودة في جميع أنحاء العالم، ولكل منها وظائف مختلفة لإدارة أجهزة الضحايا المصابين، ونشر البرامج الضارة، وخدمة الجماعات الإجرامية الأخرى، وجعل الشبكة أكثر مرونة ضد محاولات الإزالة.
لتعطيل البنية التحتية لـ Emotet بشكل حاسم، تعاونت جهات إنفاذ القانون من جميع أنحاء العالم. شاركت الولايات المتحدة الأمريكية، وكندا، والمملكة المتحدة، وأوكرانيا، وفرنسا، وهولندا، وليتوانيا، وألمانيا في إزالة Emotet. وكانت نتيجة جهودهم سيطرة جهات إنفاذ القانون والقضاء على البنية التحتية لـ Emotet. وبعد أن سيطرت هذه الجهات على بنية القيادة والتحكم الخاصة بـ Emotet، تختبر جهات إنفاذ القانون إصدار أمر إلغاء تثبيت واسع النطاق للفيروس (لم يتم تأكيد هذا النهج ونتائجه بعد).
من الأخبار السارة بلا شك أن هذه الدول قد تضافرت جهودها للقضاء على هذه الشبكة الإجرامية الإلكترونية واسعة الانتشار. أما الخبر السيئ فهو أن الجرائم الإلكترونية دائمًا ما تظهر فيها جهات فاعلة جديدة وواعدة ؛ فعندما يتم إيقاف عملية ما، تظهر عمليات أخرى حتمًا لمحاولة سدّ هذا الفراغ. ورغم أن أجهزة إنفاذ القانون قد سيطرت على أنظمة إيموتيت، إلا أنه إلى حين إلقاء القبض على المخترقين وإدانتهم، يبقى هناك احتمال أن يعيدوا بناء بنيتهم التحتية ويعودوا إلى أساليبهم القديمة.
تتميز البرامج الضارة مثل Emotet بطبيعتها متعددة الأشكال ، أي أنها تُغير شفرتها واستراتيجيتها باستمرار. ونظرًا لأن العديد من برامج مكافحة الفيروسات والبرامج الضارة تفحص الحاسوب بحثًا عن أنماط البرامج الضارة المعروفة ، فإن أي تغيير في الشفرة قد يُصعّب اكتشافها، مما يسمح لها بالانتشار دون رصد. لذا، من الضروري وجود مزيج قوي من أدوات الأمن السيبراني (برامج مكافحة الفيروسات/البرامج الضارة وأنظمة التشغيل)، والتدريب على التوعية الأمنية، وإدارة السياسات لتجنب الوقوع ضحية للتهديدات المتقدمة مثل Emotet. يجب على المستخدمين دائمًا فحص بريدهم الإلكتروني بعناية لتجنب فتح الرسائل أو المرفقات من مرسلين مجهولين. إذا بدت الرسالة جيدة لدرجة يصعب تصديقها، فغالبًا ما تكون كذلك! في كثير من الأحيان، يكون أفضل خط دفاع هو وجود شخص مسؤول ، لذا درّب موظفيك ووجّههم لإيقاف التهديدات من منبعها.
مصادر:
إزالة إيموتيت بواسطة اليوروبول – NakedSecurity/Sophos
قراءة إضافية:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.