15 يوليو 2020 : كشف باحثو الأمن السيبراني اليوم عن ثغرة أمنية جديدة بالغة الخطورة، تُعرف باسم " الثغرات القابلة للاستغلال "، حيث حصلت على درجة خطورة 10 من 10 على مقياس CVSS، وتؤثر على إصدارات Windows Server من 2003 إلى 2019. تسمح هذه الثغرة الخطيرة لمهاجم عن بُعد غير مُصرّح له بالوصول إلى صلاحيات مسؤول النطاق على الخوادم المستهدفة والسيطرة الكاملة على البنية التحتية لتكنولوجيا المعلومات في المؤسسة. ويتم ذلك من خلال مهاجمة منفذ مفتوح شائع على الشبكات الداخلية المستخدمة للوصول إلى مواقع الويب، يُسمى نظام أسماء النطاقات (DNS)، وهو أشبه بدليل الهاتف القديم الذي كان يُدرج رقم الهاتف مقابل اسم الشخص. يقوم نظام DNS بتحويل أسماء مواقع الويب إلى عناوين IP. هذا هو مصدر الثغرة الأمنية التي تم الإبلاغ عنها اليوم من قِبل باحثي الأمن. ونظرًا لخطورتها البالغة، فقد أُطلق عليها اسم SigRed. عادةً ما تكون الثغرات التي تحمل أسماءً خاصة خطيرة! على سبيل المثال، CodeRed وSQL Slammer وHeartBleed، على سبيل المثال لا الحصر!
يستغل أحد المخترقين هذه الثغرة الأمنية بإرسال استعلام DNS خبيث مُصمم خصيصًا إلى خادم DNS يعمل بنظام ويندوز، مما يؤدي إلى تنفيذ تعليمات برمجية ضارة. وبما أن خادم DNS يعمل بصلاحيات النظام ([SYSTEM])، يستطيع المخترقون السيطرة الكاملة وغير المقيدة على بنية خادم ويندوز بأكملها. وهذا أمر بالغ الخطورة . علاوة على ذلك، يشير باحثو الأمن الذين أبلغوا عن هذه الثغرة إلى أنها "قابلة للانتشار كدودة"، أي أنها تتكاثر ذاتيًا، على غرار فيروس كورونا المستجد (كوفيد-19) ولكن بشكل أسوأ، حيث تنتشر بسرعة حزم البيانات على الشبكة إلى جميع الخوادم الأخرى التي تُشغل خدمات DNS. اقرأ المزيد عن الديدان في مقالات مكتبة CyberHoot، مثل SQL Slammer أو دودة Morris (أول دودة إنترنت على الإطلاق).
الأنظمة المتأثرة: إصدارات Windows Server من 2003 إلى 2019
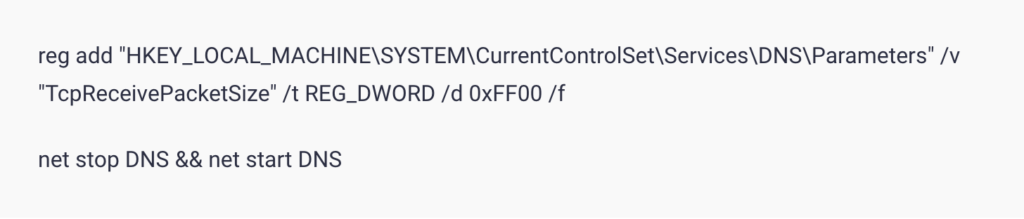
مصادر:
مقالة قاعدة المعارف حول تصحيحات Microsoft والحلول البديلة
ثغرة RCE خطيرة "قابلة للدودة" عمرها 17 عامًا تؤثر على خوادم DNS الخاصة بنظام Windows
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.